はじめに
Cursorは2026年9月23日、ソフトウェア開発向けの新しいボット「Rollouts」と「Security Reviewer」を発表しました。Rolloutsは変更のデプロイ後を監視し、Security Reviewerはセキュリティ上の問題を検出します。本稿では、両機能の仕組みと導入方法について解説します。
参考記事
- タイトル: ラストマイルを担うボット:Rollouts、Security Review
- 著者: Rustam Lalkaka
- 発行元: Cursor
- 発行日: 2026年09月23日
- URL: https://cursor.com/ja/blog/rollouts-and-security-reviewer
関連記事
要点
- Cursorは2026年9月23日、「Rollouts」と「Security Reviewer」という2つの新しいボットをリリースした
- Rolloutsは、PRのマージから本番環境でのデプロイ後まで変更を追跡し、リグレッション検出時に通知や対応を行う
- Security Reviewerは、全PRに対してコードベース全体の文脈を踏まえたセキュリティレビューを実行する
- Cursorによれば、Security Reviewerの導入により平均レビュー時間は4.8分から3.8分に短縮し、コメント受け入れ率は45〜50%から60〜70%に向上した
- 両機能は、Teamsプランおよび企業向けプランで本日から利用可能である
詳細解説
開発の背景:コードを書くことはもうボトルネックではない
Cursorは、AIコーディングツールの進化によって「コードを書くこと自体はもはやボトルネックではなくなった」と述べています。むしろボトルネックは、コードの安全性確認、デプロイ後の監視、レイテンシ上昇の検証、複数の変更のうちどれが問題を引き起こしたかの特定といった、PR提出後の作業に移っているといいます。
これらの作業は難しく繰り返しが多い上に膨大な文脈理解を必要とするため、自動化に向いた領域と位置づけられています。今回の2機能は、コードベースが自律的に開発・運用される「セルフドライビングなコードベース」の実現に向けた取り組みの一環です。こうした方向性は、Cursorがクラウドエージェントの起動を高速化した「Builds」とも軌を一にしており、本稿としては、開発から運用までの一連の流れをAIが担う範囲を段階的に広げてきているものと見ています。
Rollouts:PRから本番環境までを追跡する監視ボット
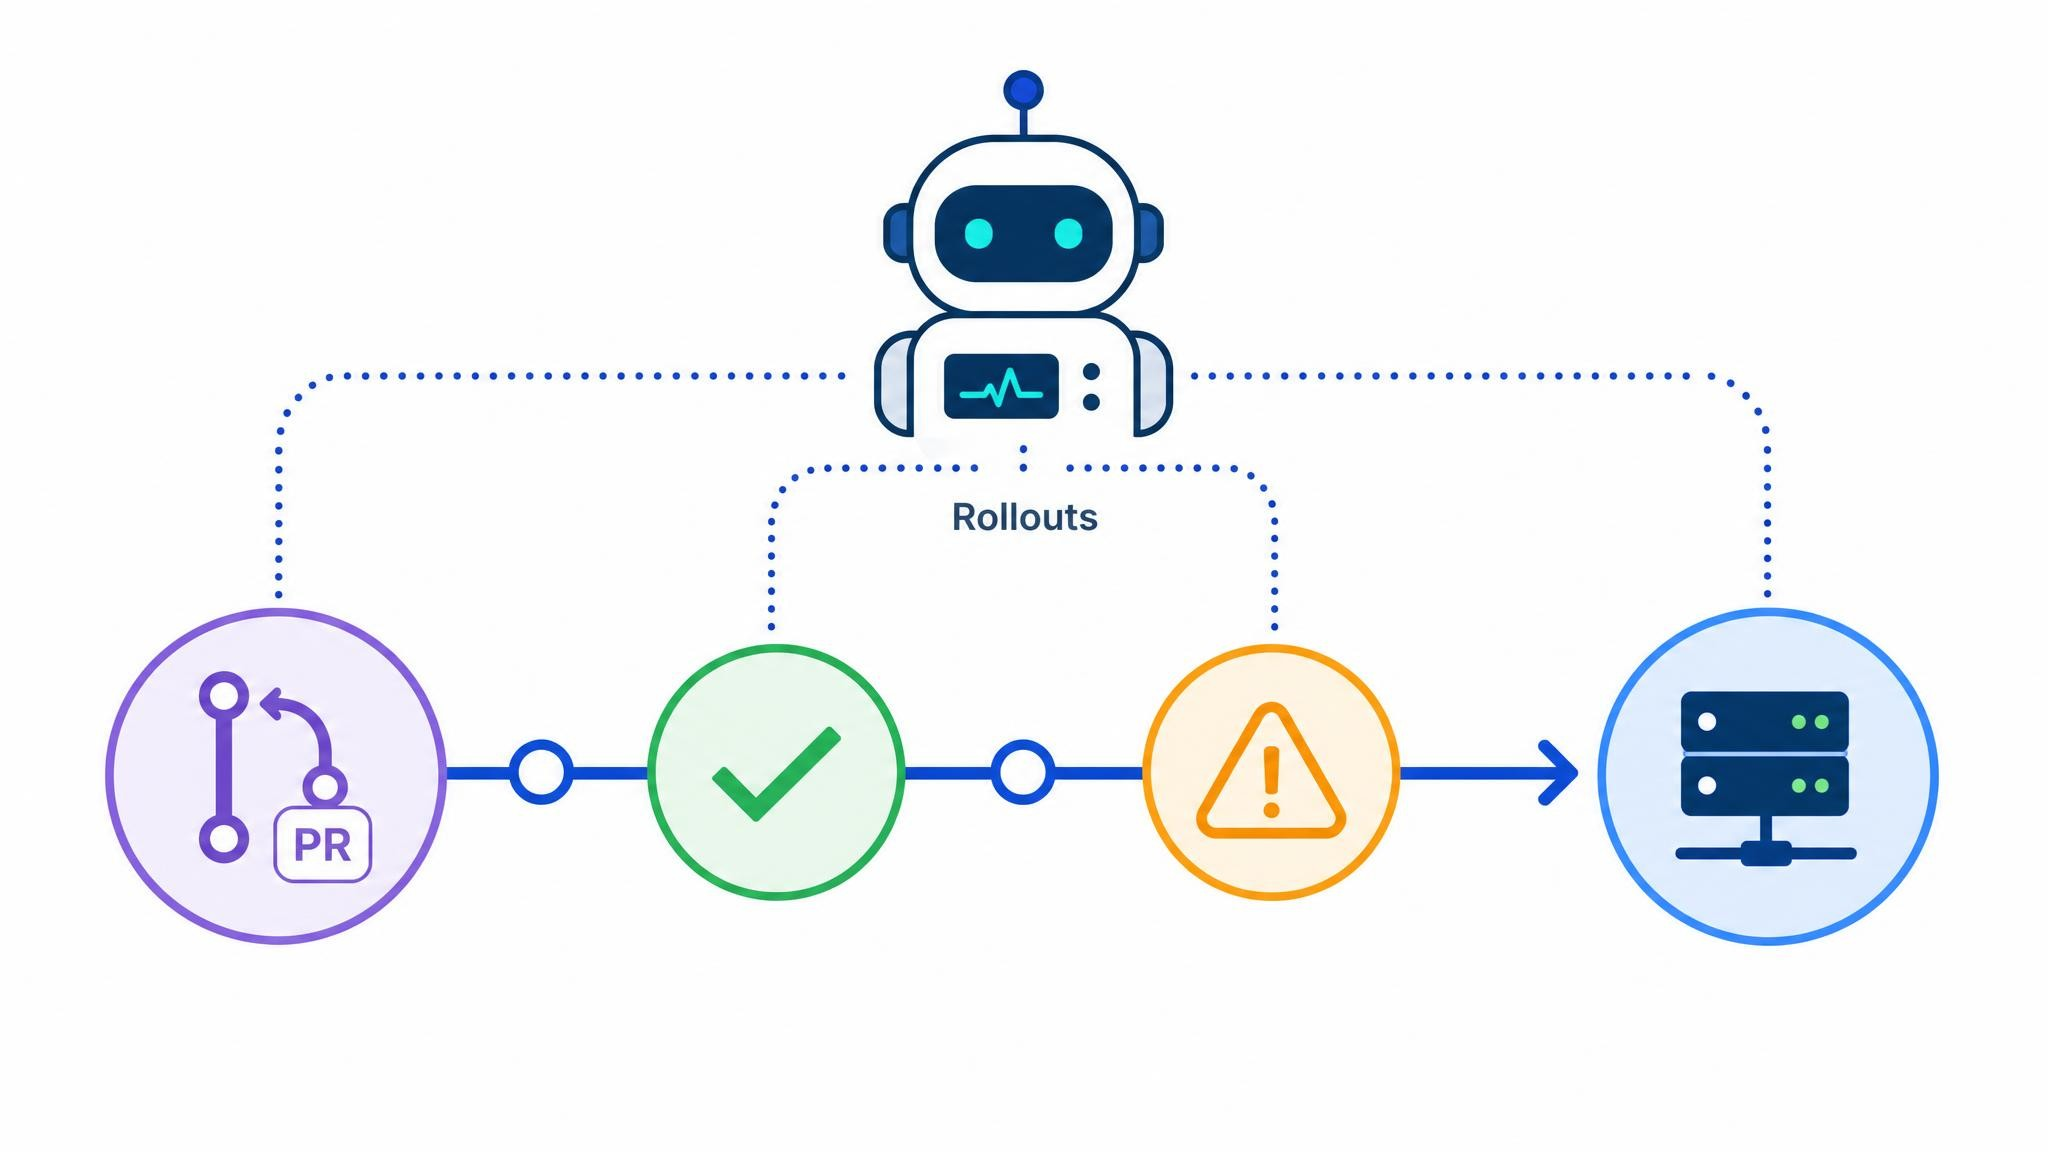
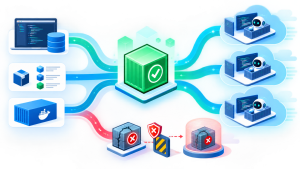
Rolloutsは、ソース管理システムやデプロイシステム、Datadog・Grafana・Honeycombといったテレメトリプラットフォームと接続し、PRがオープンされた時点から、変更が本番環境で問題なく動作していると確信できるまで追跡するボットです。
マージ前には、diffを読み取って監視プランを作成します。プランには検出したリスクや変更による期待効果、現在の計測では判断できない箇所が含まれ、内容は編集可能です。デプロイ後は、このプランに基づくシグナルをデプロイ前のベースラインと比較し、リグレッションを検出した場合は原因を通知した上で、設定に応じて作成者への通知、段階的ロールアウトの一時停止、リバートPRの自動作成などの対応を行います。
Cursorによれば、Rolloutsは特に次の3点に強みがあるといいます。
- 特定リージョンの特定エンドポイントに限定されたリグレッションを、グローバルアラートが発報される前に検出する
- 意図した効果とリグレッションを区別し、意図的なスパイクで不要な通知が発生しないようにする
- マージ前に計測の不足を指摘する(計測不足は、問題のある変更が見過ごされる最も一般的な原因とされる)
なお、今後はフィーチャーフラグとの統合によるトラフィックの段階的な増減の直接制御や、リリーストレイン、デプロイフリーズへの対応も予定されているとのことです。
Security Reviewer:静的解析を超えるセキュリティレビュー
Security Reviewerは、すべてのPRに対して実行されるセキュリティレビューボットです。コードベース全体の文脈を踏まえて変更内容を読み、脆弱性を説明と修正案付きで報告します。
従来の静的解析はパターンマッチングに依存するため、Cursorは「SQL呼び出しの近くにある文字列連結はすべて指摘する一方で、リファクタリング後に実行されなくなった認可チェックは見逃してしまう」と課題を指摘しています。Security Reviewerは、セキュリティエンジニアと同様の視点でユーザー入力の経路を追跡することで、こうした見落としを防ぐとしています。
標準で検出する項目は、次の6つです。
- SQL、コマンド、テンプレート、LDAPの各経路におけるインジェクション
- 新規または変更されたルートにおける認証・認可の欠落や不備
- ソースにコミットされたシークレットや認証情報
- 安全でないデシリアライズや未検証のリダイレクト
- 既知の脆弱性を持ち込む依存関係の変更
- インフラストラクチャや設定における安全でないデフォルト値
各検出結果には深刻度や攻撃経路とあわせて、ワンクリックで適用できる修正案が表示されます。Cursorによれば、Security Reviewer導入後は平均レビュー時間が4.8分から3.8分に短縮し、コメントの受け入れ率も45〜50%から60〜70%に向上したといいます。導入前後の比較として示された数値であり、レビューにかかる工数の削減と、提案内容の的確さの両面で効果があったことがうかがえます。
導入方法
RolloutsとSecurity Reviewerは、いずれもTeamsプランおよび企業向けプランで本日から利用可能です。自動化タブからボットを有効にすることで、利用を開始できます。こうした取り組みは、Cursorが開発基盤の整備を進めてきた流れの延長線上にあるものと考えられます。
まとめ
CursorのRolloutsとSecurity Reviewerは、PRのレビューからデプロイ後の監視まで、これまで人手に頼っていた「ラストマイル」の作業を自動化するボットです。チームのコーディングコストに関するCursor Routerの取り組みともあわせて、開発から運用までを一貫して支える方向性が今後も続くか、注目したいと思います。