はじめに
MicrosoftのAIアシスタント「Microsoft 365 Copilot」に、機密ラベル付きのメールを誤って要約してしまうバグが存在することが2026年2月18日に報じられました。本稿では、BleepingComputerおよびTechCrunchの報道をもとに、このバグの内容と現在の対応状況について解説します。
参考記事
- タイトル: Microsoft says bug causes Copilot to summarize confidential emails
- 著者: Sergiu Gatlan
- 発行元: BleepingComputer
- 発行日: 2026年2月18日
- URL: https://www.bleepingcomputer.com/news/microsoft/microsoft-says-bug-causes-copilot-to-summarize-confidential-emails/
- タイトル: Microsoft says Office bug exposed customers’ confidential emails to Copilot AI
- 著者: Zack Whittaker
- 発行元: TechCrunch
- 発行日: 2026年2月18日
- URL: https://techcrunch.com/2026/02/18/microsoft-says-office-bug-exposed-customers-confidential-emails-to-copilot-ai/
要点
- Microsoft 365 Copilotの「ワークタブ」チャット機能に、機密ラベルが付与されたメールを誤って読み取り・要約するバグが存在することが確認された(管理ID: CW1226324)
- このバグは2026年1月21日に初めて検出され、それ以降、送信済みおよび下書きフォルダのメールに影響していた
- 組織が情報漏洩を防ぐために設定するDLP(データ損失防止)ポリシーおよび機密度ラベルを、バグが回避していた
- Microsoftは2月初旬に修正の展開を開始したが、影響を受けたユーザー数や組織数は現時点で公表していない
- 欧州議会のIT部門は同週、AIツールが機密情報をクラウドにアップロードする懸念から、議員の業務用デバイスでAI機能をブロックしたと報告された
詳細解説
バグの概要と影響範囲
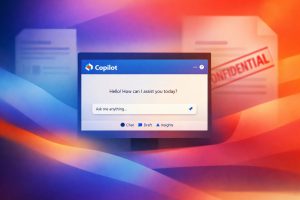
BleepingComputerが入手したサービスアラートによれば、このバグ(管理ID: CW1226324)は、Microsoft 365 Copilot Chatの「ワークタブ」と呼ばれるチャット機能に起因しています。具体的には、ユーザーの送信済みフォルダおよび下書きフォルダに保存されたメールのうち、機密ラベルが付与されたものを、Copilotが誤って読み取り・要約してしまうというものです。
Microsoftは「機密ラベルが適用されたメールが、Microsoft 365 Copilot chatによって誤って処理されている」と問題を認めており、「DLPポリシーが設定されているにもかかわらず、機密ラベルが付いたメールを要約している」とも説明しています。初期検出は2026年1月21日とされており、その後、有料のMicrosoft 365ビジネス顧客に広く展開されているCopilot Chat機能全体に影響が及んでいた可能性があります。
Copilot Chatは2025年9月にWord、Excel、PowerPoint、Outlook、OneNoteなど主要なOfficeアプリへの展開が始まったAI機能です。ユーザーがAIエージェントとやり取りしながら業務を進められる、コンテキスト認識型のチャット機能として位置づけられています。
技術的な原因と対応状況
Microsoftによれば、「コードの問題により、機密ラベルが設定されているにもかかわらず、送信済みおよび下書きフォルダ内のアイテムがCopilotに取り込まれてしまっている」と説明されており、原因はコードエラーと確認されています。修正の展開は2月初旬に開始され、2月18日時点では引き続きデプロイ状況を監視しつつ、一部の影響ユーザーに対して修正が機能しているかの確認を進めているとのことです。
今回の問題が「アドバイザリ」としてタグ付けされている点も確認されています。アドバイザリは一般的に、影響範囲が比較的限定的なサービス問題を表す際に用いられる区分で、重大インシデントとは区別されます。ただし、Microsoftは完全な修正完了の最終タイムラインや、影響を受けたユーザー・組織の具体的な数を明らかにしておらず、調査の継続とともに影響範囲が変わる可能性があるとしています。
DLPポリシーと機密ラベルの仕組み
DLP(Data Loss Prevention:データ損失防止)ポリシーとは、機密情報が組織外に流出したり、権限のないシステムに処理されたりすることを防ぐためにIT部門が設定するセキュリティ施策です。メールや文書に付与される「機密ラベル」(Sensitivity Label)は、Microsoft 365の情報保護機能の一部であり、自動化ツールやAIがそのコンテンツにアクセスすることを制限する役割を担っています。
今回のバグは、こうした既存のセキュリティ制御が適切に機能していたにもかかわらず、Copilotがその制御を迂回してしまった点に特徴があります。企業がコンプライアンス上の理由から機密情報をAIに処理させないよう設定していた場合でも、意図せず要約が行われていた可能性があると考えられます。
欧州議会の対応との関連
TechCrunchの報道によれば、欧州議会のIT部門は2026年2月17日、議員の業務用デバイスに搭載されたAI機能をブロックしたと議員に通知しました。AIツールが機密性のある通信内容をクラウドにアップロードする懸念があることを理由として挙げており、今回のMicrosoftのバグとは直接の関連はありませんが、企業や公的機関がAIと機密データの取り扱いに慎重な姿勢を示している流れの中に位置づけられる動きと言えます。
まとめ
Microsoft 365 CopilotのDLPポリシー回避バグは、AIと企業の情報セキュリティポリシーの共存という課題を改めて浮き彫りにしています。Microsoftは修正を進めていますが、影響範囲の全容はまだ明らかでありません。AI機能を業務利用している組織は、管理センターでCW1226324の状況を確認しておくことが必要となっています。