AIセキュリティ– tag –
-

[ビジネスマン向け]Anthropicの新方式「EFS」——ログを自社クラウドに置いたまま不正利用を検知
はじめに Anthropicが2026年9月1日、ゼロデータ保持(ZDR)と悪用検知を両立させる新方式「Enterprise Frontier Safeguards(EFS)」を発表しました。6月公開のClaude Fable 5で導入された30日間のデータ保持が背景にあります。本稿では設計と利用条件を... -
[ビジネスマン向け]OpenAIのZDRを維持するPrivate Safety Processingとは
はじめに OpenAIが 2026年8月19日 、Zero Data Retention(ZDR)と両立しながら、複数の対話にまたがる危険を検知する「Private Safety Processing」を発表しました。本稿では、データを保持しない約束、安全監視の仕組み、例外と今後の予定を整理します... -
[ニュース解説]OpenAIが強力なAIの訓練を減速——Astraと3層の安全対策
はじめに OpenAIは 2026年8月18日 、次期モデルAstraがサイバーセキュリティ分野で自社の「Critical」能力しきい値へ達する可能性があるとして、一部の強化学習を減速・停止したと発表しました。本稿では、何を止め、どの対策を整え、どの条件で再開しよ... -
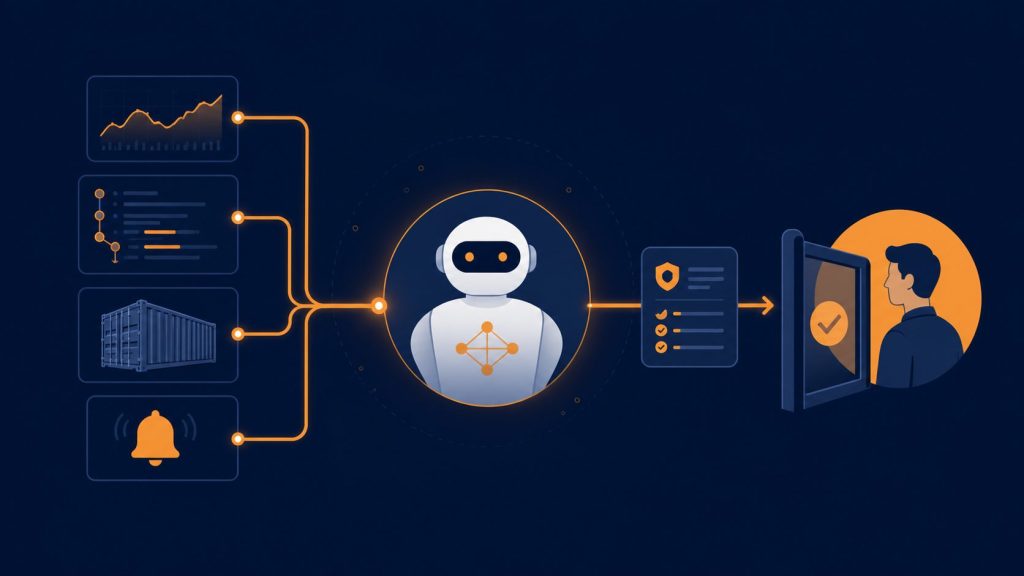
[開発者向け]Claude TagでCI障害の初動を14分に——Anthropicのオンコール運用
はじめに Anthropicは 2026年8月18日 、CI/CD障害の一次対応を担う「Claude Tag」の運用方法を公開しました。Slack、監視、GitHub、Kubernetesなどを横断し、人間が判断できる証拠を集める仕組みです。本稿では構成、実績、安全策を整理します。 参考記... -
[ビジネスマン向け]Anthropicはどう自社のAI開発を守っているのか——コードの8割をAIが書く時代のセキュリティ設計
はじめに Anthropicは2026年7月21日、自社ブログにて、Claudeがコードの大半を執筆する開発体制における社内セキュリティ運用を解説する記事を公開しました。本稿では、Deputy CISOのJason Clinton氏による発表内容をもとに、AIネイティブな開発体制で企... -
[ビジネスマン向け]アルバータ州政府がClaude Codeで4.6億行のコードを審査——政府システムのセキュリティ改革はどう進んだか
はじめに Anthropicは2026年7月6日、カナダ・アルバータ州政府がClaude Codeを活用し、政府システム全体の脆弱性発見と修正を進めてきた事例を公開しました。本稿では、この発表内容をもとに、州政府規模でのAI活用によるセキュリティ改革の実際について... -
[ニュース解説]Project Glasswing 1ヶ月で脆弱性1万件超——Anthropicが示すAIサイバー防衛の現在地
はじめに Anthropicが2026年5月22日、AIを活用したサイバーセキュリティ強化プロジェクト「Project Glasswing」の初期進捗報告を公開しました。2026年4月に立ち上げられた同プロジェクトは、未公開モデル「Claude Mythos Preview」を用いて世界の重要イ... -
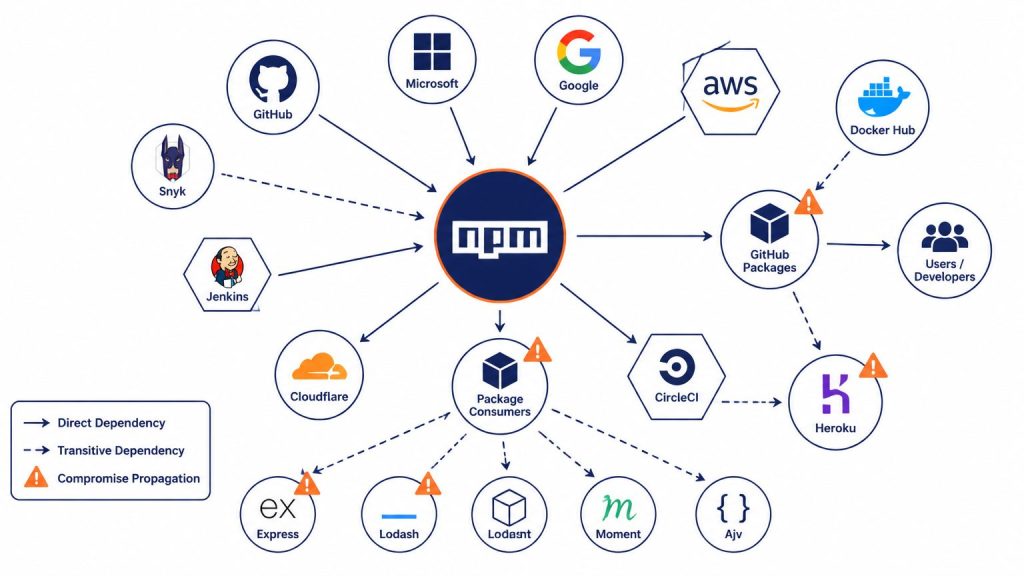
[ニュース解説]TanStack npmが狙われた:OpenAIが被害ゼロで切り抜けたサプライチェーン攻撃の全貌
はじめに OpenAIが2026年5月13日に公表した声明をもとに、オープンソースライブラリ「TanStack npm」を介したサプライチェーン攻撃「Mini Shai-Hulud」の概要と、OpenAIの対応について解説します。ユーザーデータへの侵害はなかったとのことですが、macO... -
[ニュース解説]AIが初めてゼロデイ攻撃に使われた——GoogleのGTIGが阻止した「AI製エクスプロイト」の実態
はじめに Google傘下のサイバーセキュリティ組織Google Threat Intelligence Group(GTIG)が2026年5月11日、AI関連の脅威動向に関する最新レポートを公開しました。今回、初めてAIを用いて開発されたゼロデイエクスプロイトが実際の攻撃計画に使用され... -
[ビジネスマン向け]AnthropicのAIが脆弱性発見を「制した」後に何が起きるのか——IBMが提言する新しいセキュリティ体制
はじめに IBMのTrent Shupeが2026年4月29日に公開した記事によれば、AnthropicのMythosモデルが人間の能力を超える規模と速度で脆弱性を発見できることを示したことで、サイバーセキュリティにおける制約が「発見」から「対応・修復」へと根本的に変化し...


12