はじめに
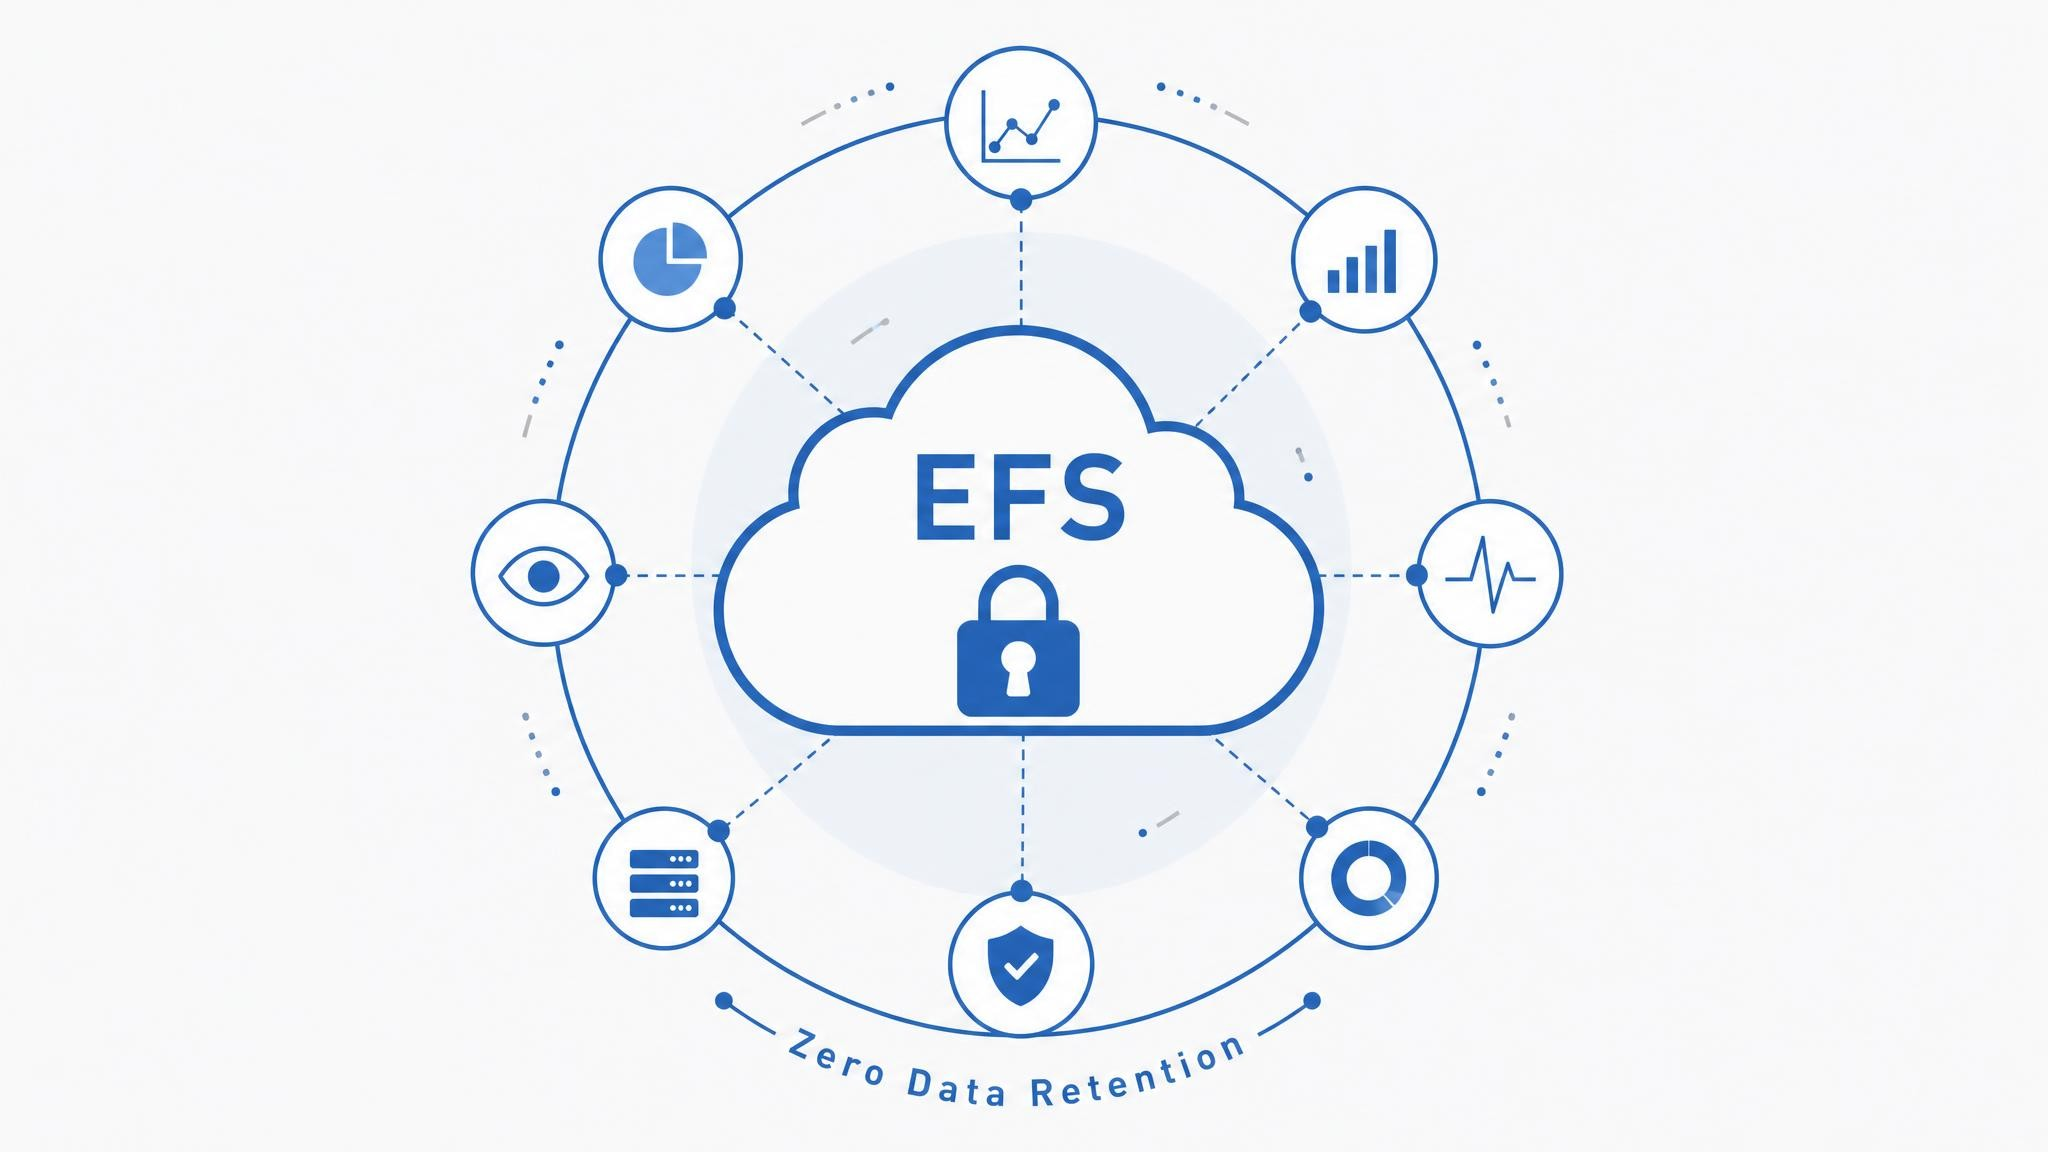
Anthropicが2026年9月1日、ゼロデータ保持(ZDR)と悪用検知を両立させる新方式「Enterprise Frontier Safeguards(EFS)」を発表しました。6月公開のClaude Fable 5で導入された30日間のデータ保持が背景にあります。本稿では設計と利用条件を解説します。
参考記事
メイン記事:
- タイトル: Developing Enterprise Frontier Safeguards with our customers
- 著者: Anthropic
- 発行元: Anthropic
- 発行日: 2026年9月1日
- URL: https://www.anthropic.com/news/enterprise-frontier-safeguards
関連情報:
- タイトル: Anthropic promises zero data retention – but customers must check it worked
- 発行元: The Register
- 発行日: 2026年9月2日
- URL: https://www.theregister.com/ai-and-ml/2026/09/02/anthropic-promises-zero-data-retention-but-customers-must-check-it-worked/5293789
関連記事
要点
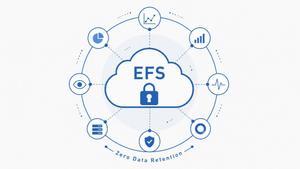
- EFSは、ゼロデータ保持(ZDR)のプライバシーと、悪用検知のための監視を両立させることを目的とした仕組みである
- 監視に用いる活動データは、Anthropicではなく顧客が管理するクラウド(Amazon S3、Azure Blob Storage、Google Cloud Storageなど)に保存される
- 監視は自動化されており、Anthropic社員による人間のレビューは行われず、検知された兆候は顧客へ直接通知される
- 金融、医療、製造、通信、法務、小売、公共部門など100社を超える顧客と、AWS・Google Cloud・Microsoft Azureとの協力のもとで設計された
- 提供は今秋以降に段階的に始まり、対象となる顧客にはそれまでの間Fable 5およびFable 5.1でZDRが適用される
詳細解説
30日間のデータ保持が生んだジレンマ
Anthropicによれば、Mythos級のモデルであるClaude Fable 5.1は知能とエージェント能力が大きく向上した一方で、悪用と自律的な逸脱行動の可能性も高まっています。同社はここ数か月、詐欺のような典型的な悪用から、エージェントが自律的に破壊的な行動を取る高度なサイバー攻撃まで、実際の試みを相当数観測したとしています。中には企業顧客の認証情報の窃取も含まれ、通信を監視して異常な挙動を捉えなければ発見が難しい類のものだと説明しています。
さらに、高度な悪用は複数のセッションやアカウントにまたがるため、一回ごとのやり取りを個別に解析して即座に破棄する方式では不十分だと同社は述べています。相関を取るには一定期間データを保存する必要があるとして、Fable 5以降で30日間のデータ保持が導入されました。ただしこれは企業データを学習に使うためのものではなく、明示的な許可なく企業データを学習に用いたことはないとも改めて説明されています。
ただ、規制業種を中心に、データ保持のあるモデルは使いにくいという声が多かったとされています。プライバシーと安全性が正面から衝突する構図で、EFSはその両立を目指した設計だと言えます。
100社超と設計した3つの論点
EFSは、セキュリティ・コンプライアンスなど現場の各チームの意見をもとに設計されました。協力先の一つが、Goldman SachsやCiti、Wells Fargoといった米大手銀行のCISO(最高情報セキュリティ責任者)が参加するAnalysis and Resilience Center for Systemic Risk(ARC)です。ほかにComcast、KPMG、Mastercard、Salesforce、Visaなども加わり、対話はFortune 100の4分の1に及んだとされています。
論点は3つに整理されています。第一に監視です。企業は以前からインサイダーリスクの監視を行っており、エージェントにも同様の監視を広げたいという要望がありました。懸念はAnthropicの自動監視が自社の規制基準を満たすかという点で、EFSではレビューの方法を顧客側が管理し、検知された兆候は顧客へ直接送られます。
第二にデータの保存先です。新たな「信頼できるデータ事業者」を増やすには、自社の顧客への通知や契約の更新、社内の保管・監査要件への対応といった負担が伴います。EFSでは活動データを顧客自身のクラウドアカウントに置き、暗号鍵・アクセスポリシー・監査ログも顧客の管理下に置く構成が採られました。
第三に人によるレビューです。誤検知の解消には人の目が有効ですが、規制業種では法務資料や未公開情報、医薬品の安全性報告など、閲覧できる人を厳しく定めた規則の下で業務が行われています。EFSでは自動の安全監視のみを行い、Anthropic社員によるレビューは介在しません。自動システムが一定期間分の通信を解析し、攻撃的なサイバー能力や生物学的能力の開発の試み、認証情報の窃取や漏洩といった深刻な悪用の兆候を検出すると、その結果は顧客へ通知されます。
検知はAnthropic、データ管理と対応判断は顧客という役割分担だと考えられます。裏を返せば、アラートを誰が確認しどう対処するかという運用体制を顧客側で用意しておく必要があるとも言えます。
対応範囲と費用、利用開始までの流れ
EFSは、Claude Code、Claude Enterprise、Claude Platform、Amazon Bedrock、AWS上のClaude Platform、GoogleのAgent Platform、Microsoft Foundryで利用できるとされています。Anthropicから直接利用する場合もクラウドパートナー経由の場合も同等の制御が提供されます。
顧客所有のストレージ、顧客管理の暗号鍵(CMEK)、完全自動のレビューはそれぞれオプトイン(利用者が選んで有効にする方式)で、必要なものだけを有効にできます。いずれもモデルの挙動やAPIの料金、レート制限には影響しません。AnthropicはEFS自体に課金しないとしていますが、自社のクラウドに保存する場合は保存料やデータ転送(エグレス)の料金が事業者から請求されるため、この分は見込んでおく必要があると思います。
提供は段階的で、広く利用できるようになるのは今秋後半が目標とされています。利用にはフォームからの申請が必要です。なお、The Registerによれば、ZDRは自動的に付与されるものではなく申請と承認が前提で、商用のAPI利用では別途の取り決めがない限り30日間の保持が標準だと報じられています。
まとめ
EFSは、監視データを顧客のクラウドに置き、検知はAnthropicの自動システムが担い、確認と対応は顧客が行う分担で、プライバシーと安全性の両立を図る仕組みです。提供は今秋以降のため、当面は申請と体制の準備が中心になると考えられます。同じ課題への他社の対応は、OpenAIの方式を整理した記事もあわせてご覧いただければと思います。