はじめに
Anthropicが2026年5月22日、AIを活用したサイバーセキュリティ強化プロジェクト「Project Glasswing」の初期進捗報告を公開しました。2026年4月に立ち上げられた同プロジェクトは、未公開モデル「Claude Mythos Preview」を用いて世界の重要インフラを支えるソフトウェアの脆弱性発見を目指すものです。本稿では、開始から約1ヶ月で得られた成果と今後の課題を解説します。
参考記事
- タイトル: Project Glasswing: An initial update
- 著者: Anthropic
- 発行元: Anthropic
- 発行日: 2026年5月22日
- URL: https://www.anthropic.com/research/glasswing-initial-update
関連記事
要点
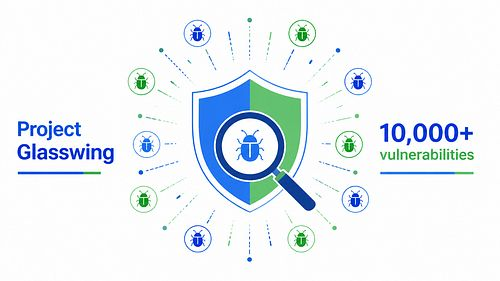
- Claude Mythos Previewを活用する約50のパートナー組織が、1ヶ月で高・重大レベルの脆弱性を合計1万件以上発見した
- オープンソースプロジェクト1,000件超のスキャンでは6,202件の高・重大レベル脆弱性を検出し、独立評価で90.6%が真陽性と確認された
- 脆弱性の発見速度がパッチ適用速度を大きく上回っており、検証・報告・修正を担う人的能力がボトルネックになっている
- Anthropicは企業向け「Claude Security」パブリックベータとセキュリティ専門家向け「Cyber Verification Program」を新たに開始した
- Mythos Previewは一般公開に必要な十分な安全策がまだ整っていないとして、現時点での公開は見送られている
詳細解説
パートナー組織での初期成果
Anthropicによれば、Project Glasswingに参加する約50のパートナー組織がClaude Mythos Previewを用いて、合計1万件を超える高・重大レベルの脆弱性を発見しました。多くのパートナーがそれぞれ数百件を検出しており、バグ発見速度が従来比で10倍以上になったと報告している組織も複数あります。
Cloudflareはクリティカルなシステム全体で2,000件のバグを発見(うち400件が高・重大レベル)し、誤検出率は「人間のテスターより優れている」とCloudflareチームが評価しています。英国のAI Security Instituteは、Mythos Previewが多段階サイバー攻撃をシミュレートした2つのサイバーレンジを両方エンドツーエンドで解いた初めてのモデルであると報告しました。また、MozillaはMythos Previewのテスト中にFirefox 150で271件の脆弱性を発見・修正しており、これはClaude Opus 4.6を使ったFirefox 148での発見件数の10倍以上にあたります。
独立系セキュリティプラットフォームXBOWは「既存のあらゆるモデルを大きく上回るステップアップ」と評価し、トークン当たりの精度においても「これまでにない水準」と述べています。新たに公開された学術ベンチマークのExploitBenchおよびExploitGymでも、Mythos Previewが最高性能を記録しています。これらのベンチマークはAIモデルのエクスプロイト開発能力を継続的に評価する目的で設計されたもので、モデルの能力推移を定量的に追うための基盤として機能すると考えられます。
オープンソースソフトウェアのスキャン結果
Anthropicはここ数ヶ月にわたりMythos Previewを用いてオープンソースプロジェクト1,000件超をスキャンしており、全体で23,019件の脆弱性を検出しました。このうちMythos Previewが高・重大レベルと推定したものは6,202件です。
6つの独立したセキュリティ調査機関が1,752件を精査した結果、Anthropicによれば90.6%(1,587件)が真陽性、62.4%(1,094件)が高・重大レベルと確認されました。現在のトリアージ率が維持されれば、オープンソースコードだけで約3,900件の高・重大脆弱性が最終的に特定される見込みです。
具体的な事例として、数十億台のデバイスで使われているオープンソース暗号化ライブラリ「wolfSSL」における脆弱性が挙げられます。Mythos Previewが構築したエクスプロイトにより、攻撃者が銀行やメールプロバイダの偽サイトを正規サイトに見せかけるための偽造証明書を作成できることが判明しました。この脆弱性はCVE-2026-5194として登録済みで、現在はパッチが適用されています。完全な技術分析は今後数週間内に公開予定とのことです。
新たなボトルネック:発見速度 vs. 修正速度
プロジェクトを通じて浮き彫りになった最大の課題が、脆弱性の発見速度と修正速度の乖離です。Anthropicによれば、これまで開示した高・重大レベルの脆弱性530件のうち、実際にパッチが適用されたのは75件に留まっています。オープンソースの場合、高・重大レベルのバグにパッチが当たるまでの平均期間は約2週間です。
既にキャパシティが逼迫しているオープンソースメンテナーの中には、対応可能な量を超えるバグ報告の速度を落とすよう求める声も出ています。Anthropicが開示済みの脆弱性の件数が比較的少ない理由の一つとして、メンテナーへの過度な負荷を避ける配慮があると説明されています。PaloAlto NetworksやMicrosoftなど大手企業も新規パッチ数が「しばらく増え続ける」と予告しており、業界全体でのパッチ処理能力の強化が急務だと言えます。
この課題に対してAnthropicは、ネットワーク設定のハードニング・多要素認証の徹底・包括的なログ管理といった基本的なセキュリティ対策を改めて推奨しています。これらは特定のパッチの適用に依存しない防衛策であり、現在の過渡期には特に重要だと考えられます。
防衛側への新ツールと今後の展開
Anthropicは一般公開モデルを使ったサイバー防衛支援を強化するため、複数の新機能をリリースしました。Claude Enterpriseユーザー向けの「Claude Security」パブリックベータでは、コードベースの脆弱性スキャンと修正案の生成が可能で、ローンチから3週間でClaude Opus 4.7が2,100件超の脆弱性にパッチを当てています。一般ユーザーのコードベースを企業自身が修正できるため、オープンソースよりも高速なパッチ適用が実現できているとのことです。
また、脆弱性調査やペネトレーションテスト、レッドチーミングといった正当なサイバーセキュリティ用途に使うセキュリティ専門家向けに、一部の安全制限を解除する「Cyber Verification Program」も開始されました。さらにMythos Previewを使って構築したスキャン用スキル・ハーネス・脅威モデルビルダーを資格のある顧客の security チームに提供することも始まっています。Open Source Security FoundationのAlpha-Omegaプロジェクトとの提携も発表され、メンテナーのトリアージ支援を後押しする姿勢を示しています。
Mythos Preview自体の一般公開については、「悪用を防ぐ十分な安全策がまだ整っていない」としてAnthropicは慎重な姿勢を維持しています。今後は米国・同盟国政府を含む重要パートナーへのプログラム拡大と、より強固な安全策が整い次第の一般リリースを目指すとしています。
まとめ
Project Glasswingの最初の1ヶ月は、AIが脆弱性発見を大幅に加速できることを実証した一方、それを修正するエコシステムが追いついていないという構造的な課題も明確にしました。発見から修正・展開までのサイクルを短縮するための業界全体の取り組みが、今後のサイバーセキュリティの鍵になると思います。Mythos Previewの登場以降の動向については、関連する過去記事でも整理していますので、あわせてご覧いただければと思います。