はじめに
OpenAIが2026年5月13日に公表した声明をもとに、オープンソースライブラリ「TanStack npm」を介したサプライチェーン攻撃「Mini Shai-Hulud」の概要と、OpenAIの対応について解説します。ユーザーデータへの侵害はなかったとのことですが、macOSユーザーは6月12日までのアプリ更新が必要です。
参考記事
- タイトル: Our response to the TanStack npm supply chain attack
- 発行元: OpenAI
- 発行日: 2026年5月13日
- URL: https://openai.com/index/our-response-to-the-tanstack-npm-supply-chain-attack/
関連記事
要点
- 2026年5月11日(UTC)、オープンソースライブラリ「TanStack npm」が「Mini Shai-Hulud」と呼ばれるサプライチェーン攻撃の一環として侵害された
- OpenAI社内の2台の従業員デバイスが感染し、それらのデバイスがアクセス可能だった一部の社内リポジトリから限定的な認証情報が流出した
- ユーザーデータ・本番システム・知的財産への侵害は確認されておらず、既存のアプリに不正な改変も見られないとのことである
- iOS・macOS・Windows・Android向けの製品コード署名証明書が影響を受けたため、予防措置として全証明書を更新している
- macOSユーザーは2026年6月12日までにChatGPT Desktop・Codex App・Codex CLI・Atlasを更新する必要がある(WindowsおよびiOSは対応不要)
詳細解説
何が起きたか:TanStack npmへの侵害
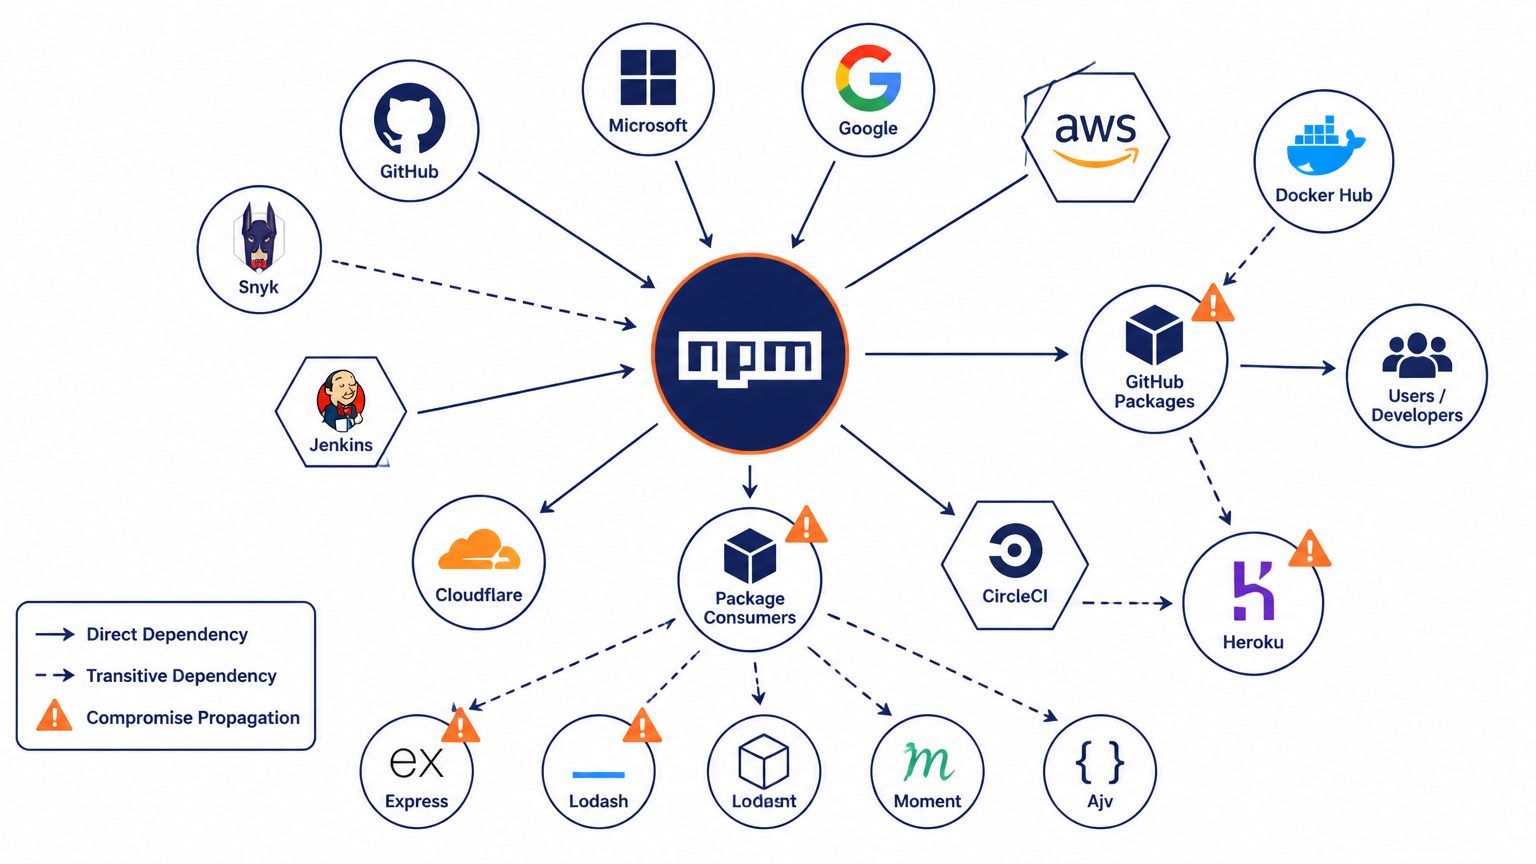
2026年5月11日(UTC)、WebフロントエンドやTypeScriptエコシステムで広く利用されているオープンソースライブラリ群「TanStack」のnpmパッケージが、「Mini Shai-Hulud」と呼ばれる広範なサプライチェーン攻撃の標的となりました。OpenAIによれば、この攻撃によって社内の2台の従業員デバイスが感染し、それらがアクセスできた一部の社内ソースコードリポジトリにおいて、認証情報(クレデンシャル)を狙った不正アクセスと流出が確認されています。
サプライチェーン攻撃とは、特定の企業を直接攻撃するのではなく、その企業が依存するソフトウェアや外部ライブラリなどの「上流」を侵害する手法です。今回のように広く使われているnpmパッケージが標的になると、そのライブラリを使用する多くの組織に被害が波及するリスクがあります。OpenAIは発表の中で、「現代のソフトウェアは深く相互に接続されたオープンソースライブラリ・パッケージマネージャー・CI/CDインフラのエコシステムに依存しており、上流に持ち込まれた脆弱性は組織をまたいで素早く広がりうる」と指摘しており、こうした攻撃がOpneAI固有の問題ではなくソフトウェア産業全体の課題であることを示しています。
被害の範囲と確認されたこと
OpenAIは感染の確認後、迅速に対応を実施しました。感染デバイスとアカウントの隔離、セッションの無効化、全認証情報の更新、コードデプロイワークフローの一時停止、そして第三者デジタルフォレンジック企業を関与させた調査が行われています。
調査の結果、流出したのは「一部の社内ソースコードリポジトリへのアクセスに使われた限定的な認証情報のみ」であり、コードそのものや他の情報への影響は確認されていないとのことです。また、OpenAIは以下の点を明示的に否定しています。
- ChatGPTなどのユーザーデータへのアクセス
- 本番システムや知的財産の侵害
- ソフトウェアの不正な改変
- OpenAIの証明書を使った不正なソフトウェアへの署名
なお、ユーザーのパスワードやAPIキーへの影響もなかったと発表されています。
macOSユーザーへの影響と必要な対応
侵害を受けた社内リポジトリには、iOS・macOS・Windows・Android向け製品のコード署名証明書が含まれていました。コード署名証明書とは、ソフトウェアが正規の開発元から配布されたことを証明するデジタル証明書のことで、macOSはこれを使ってアプリの正当性を確認します。OpenAIは予防措置として全製品の証明書を更新することを決定しました。
影響があるユーザー(macOS): 以下のアプリを2026年6月12日までに最新バージョンへ更新してください。
- ChatGPT Desktop(旧バージョン上限: 1.2026.125)
- Codex App(旧バージョン上限: 26.506.31421)
- Codex CLI(旧バージョン上限: 0.130.0)
- Atlas(旧バージョン上限: 1.2026.119.1)
更新はアプリ内アップデート機能、またはOpenAI公式ページからのダウンロードで行ってください。メールやSNSのリンクからダウンロードすることは避け、公式サイトのみを使用することが推奨されています。6月12日を過ぎると、古い証明書で署名されたアプリはmacOSのセキュリティ機能によってブロックされます。
対応が不要なユーザー: WindowsおよびiOSのユーザーは対応不要です。すべてのプラットフォームのアプリが新しい証明書で再署名・再リリースされますが、macOS以外では手動でのアップデートは必要ありません。
Axiosインシデントとの関係、そして今後の対策
OpenAIの発表では、2026年4月に発生したAxiosサプライチェーン攻撃を受けて、パッケージマネージャーへの minimumReleaseAge(最小リリース経過日数)設定の追加やCI/CDパイプライン上の重要な認証情報の強化など、複数のセキュリティ強化策を段階的に展開していたことが言及されています。しかし今回被害を受けた2台のデバイスには、これらの更新設定が未適用でした。OpenAIはこの点について、段階的な展開の途中で今回の事案が発生したと率直に認めており、未適用端末がなければ今回のマルウェアダウンロードを防げた可能性があるとしています。
今後の対策として、サードパーティコンポーネントの完全性・出所を検証するための管理策への投資継続と、エコシステムレベルのサプライチェーン攻撃への防御強化が表明されています。
まとめ
OpenAIはTanStack npmを介したサプライチェーン攻撃に遭いながら、ユーザーデータや本番システムへの被害なく対応を完了しました。一方で、Axiosインシデント後に進めていたセキュリティ強化が未完了のデバイスに被害が及んだことは率直に認めており、継続的な対策の重要性を改めて示しています。macOSユーザーは6月12日までにアプリ更新をお忘れなく。OpenAIのセキュリティ体制については、ChatGPTアカウントを標的型攻撃から守る機能についても過去記事でまとめていますので、あわせてご覧いただければと思います。