はじめに
IBMのシニアセキュリティコンサルタント、Vidhyashree Krishnamurthy氏が2026年5月5日に公開した記事では、生成AI導入が加速するなかで見落とされがちな「データ露出リスク」の実態が論じられています。本稿では、企業がAI活用の場面で直面する5つのリスクと、従来型セキュリティでは対応できない理由、そしてデータ中心ガバナンスへの転換策を整理します。
参考記事
- タイトル: The silent risk layer in enterprise AI: Governing data exposure in the age of generative AI
- 著者: Vidhyashree Krishnamurthy
- 発行元: IBM Think
- 発行日: 2026年5月5日
- URL: https://www.ibm.com/think/insights/governing-data-exposure-generative-ai
関連記事
要点
- 生成AIはすべてのプロンプトとレスポンスが情報交換の場となる、企業データへの主要インターフェースになりつつある
- データ露出リスクは「プロンプト経由の意図しない入力」「AI出力による漏洩」「シャドウAI」「データ保持リスク」「ガバナンスの断片化」の5つに整理される
- 従来型のセキュリティ(境界防御・ID管理)はAI駆動のデータインタラクション層に対して十分ではない
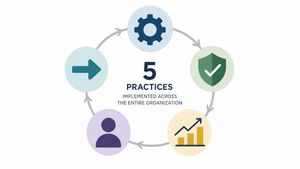
- 対策の核心はデータ中心のアプローチであり、利用ポリシー整備・データ分類・可視化・最小権限・セキュリティの早期統合の5施策が求められる
- ガバナンス成熟度と導入速度のギャップを早期に縮める組織ほど、リスク低減と信頼性の高いAI活用を両立できる
詳細解説
生成AIが生み出す「見えないリスク層」
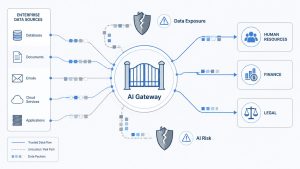
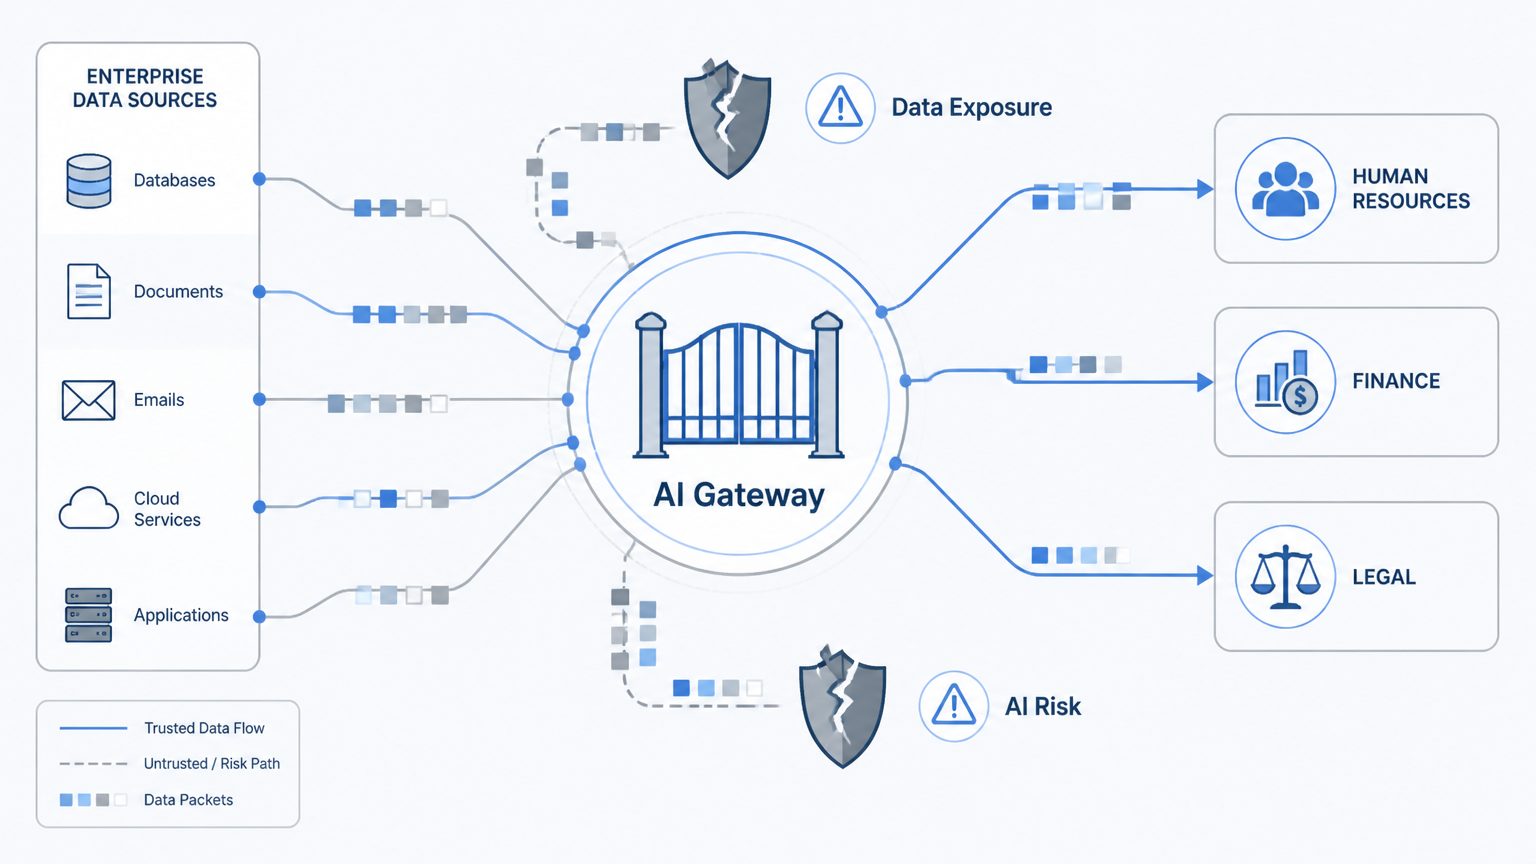
IBMによれば、企業が生成AIの採用を加速するなかで、インフラやID管理とは性質の異なる新たなリスク層が現れています。それはシステムそのものの脆弱性ではなく、AIとのやり取りを通じてデータがどのようにアクセス・共有・露出されるか、という問題です。
多くの組織では、AIツールがすでに社内データと統合されているか、従業員が内部情報の処理に活用しています。これにより生産性や意思決定の速度は向上しますが、従来のセキュリティ統制では把握しにくいデータの経路が同時に生まれているとIBMは指摘しています。特に懸念されるのは、AIガバナンスの成熟度が導入速度に追いついていない「ギャップ」が拡大しつつある点です。
5つのデータ露出リスクの実態
IBMは、生成AI活用に伴うデータ露出リスクを以下の5類型に整理しています。
① プロンプト経由の意図しない入力
従業員がAIツールを使って文書を要約したり業務を効率化する際、機密・社外秘の情報をシステムに入力するケースが増えています。一度共有されたデータは、組織がその処理方法や保管状況を追跡することが難しくなる場合があります。
② AI出力によるデータ漏洩
内部データセットに接続されたAIが生成する応答には、意図せず機密情報が含まれるリスクがあります。適切な保護措置が整備されていない場合、重要なビジネスデータが外部に流出する恐れがあります。
③ シャドウAIの台頭
「シャドウAI」とは、正式なガバナンス体制の外で利用される公開AIツールのことです。IBMは、従業員が明確なガイドラインなしに独自にAIを活用するケースが増加しており、企業データの利用状況に対する可視性が大きく低下すると警告しています。従来の「シャドウIT」問題と構造的に似ていますが、生成AIの場合はデータの入出力の質・量ともにより大きなリスクをはらんでいると考えられます。
④ データ保持・保存リスク
多くのAIシステムは性能向上のためにプロンプトや応答履歴を保持します。データ保持ポリシーが明確でない場合、機密情報が意図より長期間保存されたり、想定外のアクセスを受けるリスクが高まります。
⑤ ガバナンスの断片化
複数のAIツールが部門をまたいで導入されることで、一貫したセキュリティ・ガバナンスの維持が困難になります。断片化した統制はコントロールのギャップを生み出し、インシデント発生時の対応を複雑にします。
なぜ従来型セキュリティでは対応できないのか
IBMは、既存のセキュリティフレームワークはインフラ・ネットワーク・ユーザーアクセスの保護を前提として設計されており、AIが生み出すデータインタラクション層には対応しきれないと論じています。AIワークフローは次の3点で従来の想定とは異なります。
- リアルタイムかつ継続的なデータ交換が行われること
- 利用パターンが分散化・ユーザー主導であること
- プロンプトレベルのデータインタラクションへの可視性が乏しいこと
つまり、ネットワーク境界やIDの統制が強固であっても、AIが仲介するデータのやり取りの層では依然として大きな露出リスクが存在しうるということです。この構造的な課題は、従来型のセキュリティ投資を積み重ねるだけでは解消できない性質のものだと思います。
データ中心のガバナンスアプローチ:5つの実践
IBMが提唱するのは、AIワークフロー全体においてデータの使われ方に焦点を当てた「データ中心のセキュリティモデル」への転換です。単一の統制ではなく、以下の5つの施策を組み合わせることが必要だとされています。
- AIのデータ利用ポリシーの整備: AIツールで使用してよいデータの種類を明確に定義する。外部プラットフォームとやり取りする際は、機密データの利用を明示的に制限・管理する。
- データ分類と認識の強化: 効果的なデータ保護はデータの重要性を理解することから始まる。適切な分類により、AIワークフローに入力される前に適切な統制を適用できるとIBMは説明しています。
- 可視性と監視の強化: どのツールが使われ、何のデータにアクセスされ、どこにリスクが存在するかを継続的に把握する仕組みが不可欠です。
- 最小権限アクセスの徹底: AIシステムとその連携は、機能に必要な最小限のデータにのみアクセスすべきである。過剰な権限付与は意図しない露出の可能性を高めます。
- AIの採用戦略へのセキュリティ統合: セキュリティはAI推進の初期段階から組み込む必要がある。データ・セキュリティ・ビジネス各チームの連携が、ガバナンスを導入速度に追いつかせる鍵だとIBMは述べています。
イノベーションとコントロールのバランス
IBMはAIの採用はもはや選択肢ではなく戦略的優先事項であるとしたうえで、適切なガバナンスなしでの急速な導入は大きなリスクをもたらすと警告しています。目標はイノベーションを制限することではなく、「責任ある形でイノベーションを実現すること」にあるとされています。
AIが企業データへの主要インターフェースとなるにつれて、セキュリティへのアプローチを「システム中心」から「データ中心」へと転換する必要性は高まっていると思います。IBMによれば、早期に対応した組織はリスク低減にとどまらず、より高い信頼性をもってAI活用を推進できる基盤を得ることになります。
まとめ
IBMの本稿は、生成AIが企業データへの新たなインターフェースとなるなかで、従来の境界防御では補えない「見えないリスク層」への対応を訴えるものです。データ中心のガバナンスへの転換は、AI活用の持続可能性を左右する重要な論点だと思います。AIガバナンスの全体像を整理したい方は、過去記事でも解説していますので、あわせてご覧いただければと思います。