はじめに
IBMが2026年7月27日、公式サイト「IBM Think」にて、企業のAIガバナンスを事業運営全体と統合すべきだと説く記事を公開しました。本稿では、その内容をもとに、AIリスクを4つの観点から捉える統合的なガバナンスの考え方を紹介します。
参考記事
- タイトル: AI risk isn’t siloed: Your governance shouldn’t be either
- 著者: Heather Gentile, Jordan Byrd, Maryam Ashoori
- 発行元: IBM Think
- 発行日: 2026年07月27日
- URL: https://www.ibm.com/think/insights/ai-risk-is-not-siloed
関連記事
要点
- 多くの企業はAIをモデルやエージェント単位で個別に管理しているが、AIはベンダーやインフラ、事業成果に依存するため、単独でのガバナンスには限界がある
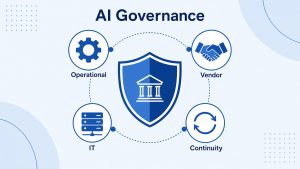
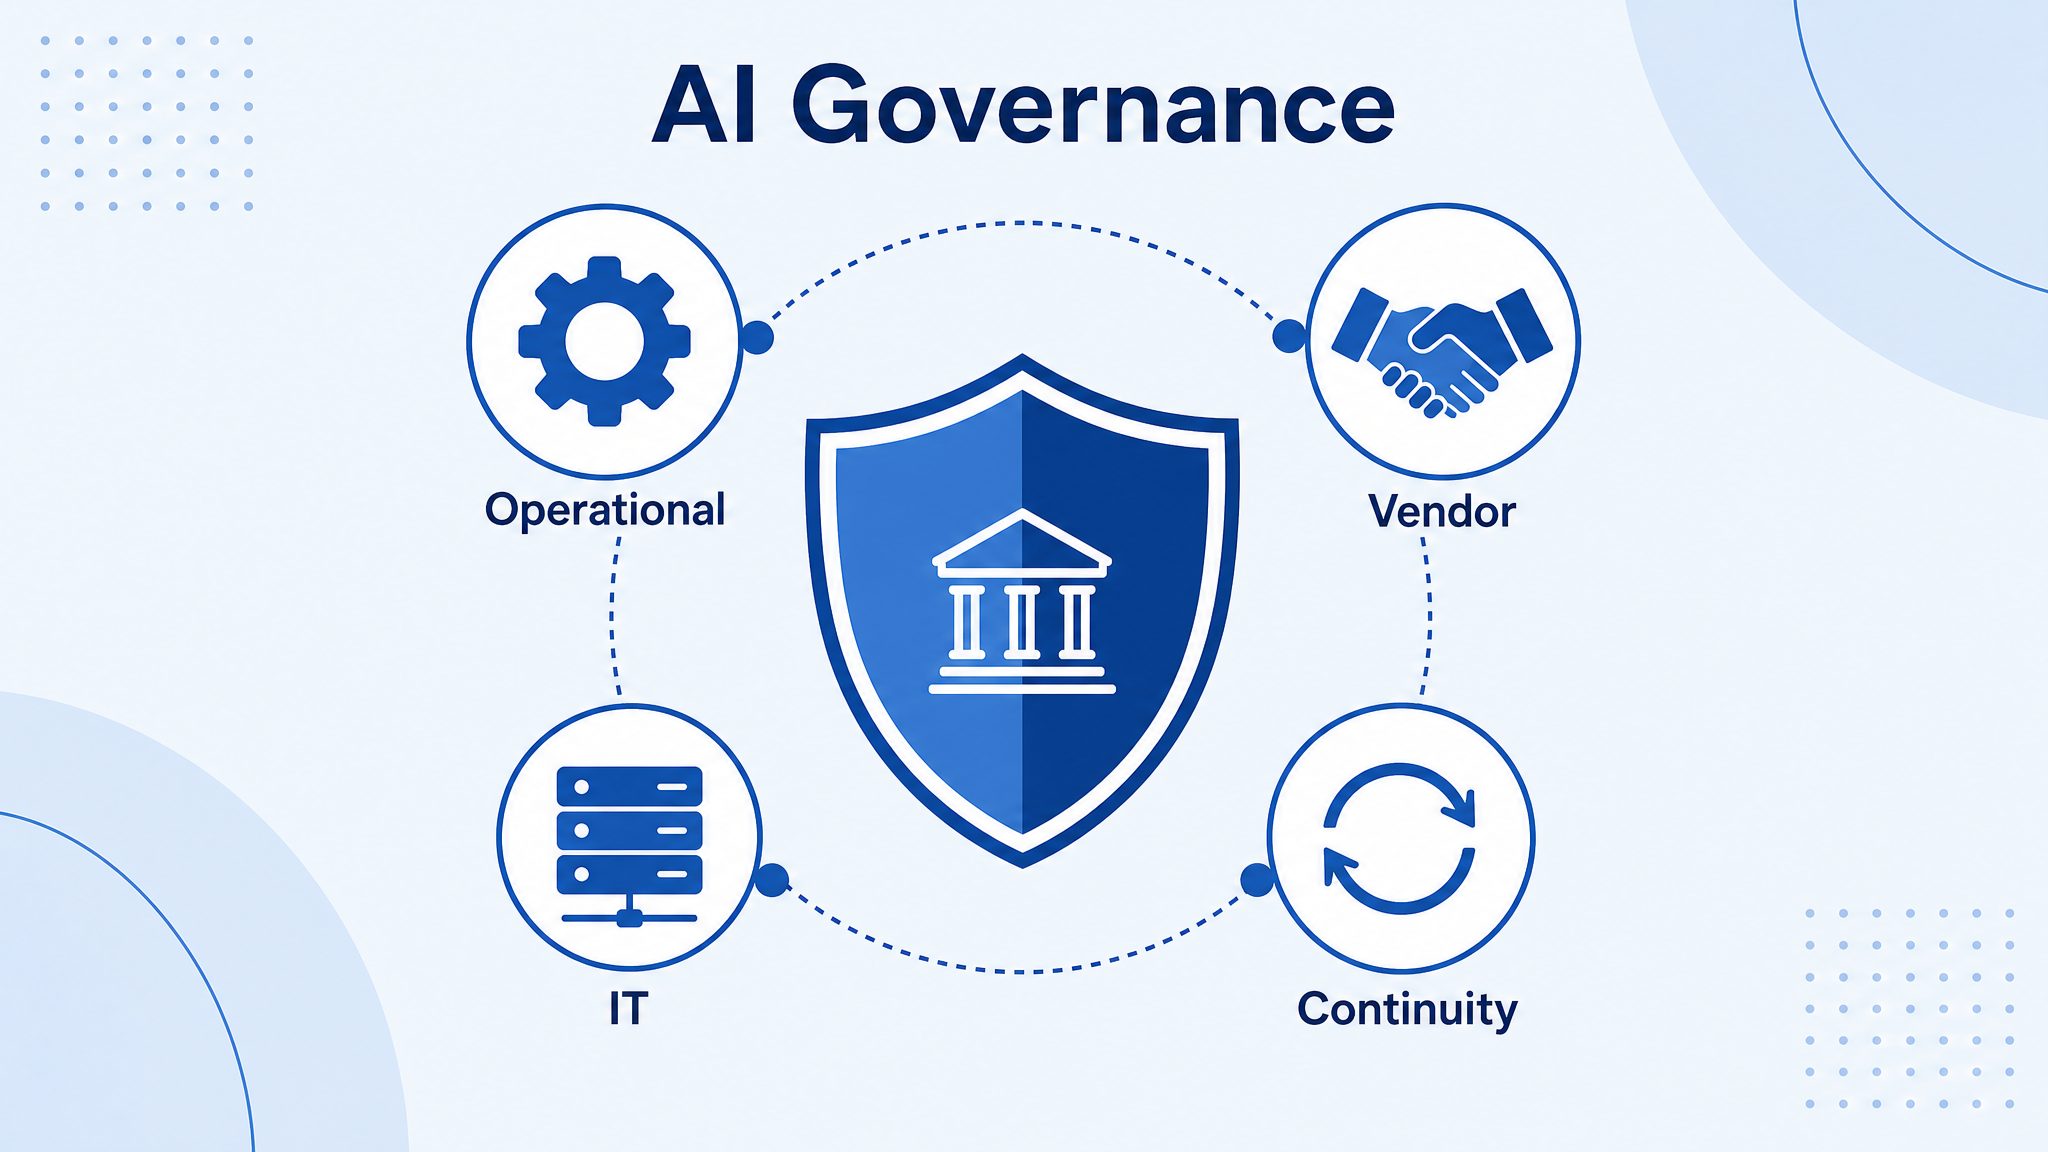
- IBMは、AIガバナンスを「業務リスク」「サードパーティリスク」「ITリスク」「事業継続」という4つの観点から統合的に捉えるアプローチを提唱している
- 業務リスクの観点では、AIエージェントやツール、MCPサーバーが連携する中で、KRI・KPIをユースケースに組み込み成果をリアルタイムで可視化することが重要とされている
- サードパーティリスクの観点では、ベンダーごとのAI活用実態を継続的に監視する体制が求められており、IBMはDun & Bradstreetなど外部機関との連携で対応している
- ITリスクの観点では、シャドーAIの把握と、AIの不具合を事業継続イベントとして扱うレジリエンス計画の必要性が指摘されている
詳細解説
業務リスク:AIは成果を出せているか
IBMによれば、多くの組織はAIをモデルや出力の監視、ポリシー遵守といった観点で個別に管理しており、事業運営全体からは切り離された状態にあるとされています。しかし実際には、AIはベンダーに依存し、インフラの上で稼働し、事業成果を左右し、企業のあらゆる層にリスクをもたらす存在です。IBMは、AIを事業運営から切り離して捉えることは、全体像の一部しか見えていないことを意味し、ガバナンスにおける部分的な視野はコンプライアンス・運用・レピュテーションの各面でリスクを招く可能性があると説明しています。
この指摘は、従来のITガバナンスがシステムの可用性やセキュリティを中心に設計されてきた歴史的経緯と重なるところがあると考えられます。AIエージェントやツール、MCP(Model Context Protocol)サーバーが組み合わさることで運用は複雑化しており、事業部門のリーダーがどのAI施策が目標に対して成果を出しているかを把握できなければ、投資判断そのものが難しくなると考えられます。IBMは、事業目標やKRI(重要リスク指標)、KPI(重要業績評価指標)をAIのユースケースに直接組み込むことで、成果をリアルタイムに測定し、想定ベースの運用から統治されたアカウンタビリティへ移行できるとしています。
サードパーティリスク:委ねている相手を把握できているか
サードパーティ製モデルやオープンソースAI、そして重要な業務アプリケーションに組み込まれたエージェントシステムへのシフトにより、ベンダーリスクはガバナンスの最前線の課題になっているとIBMは述べています。AI機能が複数のベンダーから調達される状況では、どのベンダーを信頼し、そのベンダーが自社データをどう扱っているかを理解する必要があり、さらにベンダー自身がどれだけ適切にリスクを管理しているかを評価することも求められます。
この種のリスク管理は、単なるベンダー一覧の作成では不十分だとされています。サードパーティアプリケーション内のAIに対するポリシーを定義・適用し、変化するベンダーのリスクプロファイルを継続的に監視し、問題化する前にリスクへ先回りして対処する能力が必要とされています。IBMはDun & Bradstreet、RiskRecon、SecurityScorecard、Rapid Ratingsといった外部機関と提携し、リアルタイムのインシデント監視や独立したリスクスコアリングを含む詳細なベンダー評価を提供していると説明しています。ベンダーの構成が変化し続ける以上、リスクの捉え方も継続的に更新していく必要があると言えそうです。
ITリスク:AIに何を許可しているか
エージェントは数時間で構築・デプロイできるようになっており、IT側のガバナンスもそのスピードに追いつく必要があるとIBMは指摘しています。組織は、AIがどのアプリケーションで使われているか、何を実行する権限を与えられているか、意図通りに動作しているかを明確に把握しなければなりません。AIの自律性が高まるほど、求められる把握の水準も上がっていくと考えられます。
パフォーマンスの把握だけでなく、AIがどの情報にアクセスし、どのシステムに触れているかを理解することも欠かせません。IBMは、セキュリティ監視への注力がAIガバナンスプログラムを支え、本番稼働中に生じうるリスクの可視性を高めると述べています。これは、統治されたインベントリの外にあるAI資産を包括的に把握する必要性ともつながっています。いわゆる「シャドーAI」を特定し、その目的を評価し、リスクを軽減した上でガバナンスの対象に組み込むことが重要だとされています。
さらにIBMは、AIシステムの不具合を単なるITインシデントではなく事業継続イベントとして扱うべきだとしています。AI特有の依存関係やソブリンAIの目標、想定外の障害が事業・運用に与える影響を踏まえたレジリエンス計画の整備が、成熟したガバナンスプログラムには欠かせないという考え方です。
この4つの観点(業務・サードパーティ・IT・事業継続)を横断的に捉える発想は、既存のガバナンス、リスク管理、コンプライアンス(GRC)の枠組みをAI向けに応用したものと言えます。IBMはこうした考え方を自社製品「watsonx.governance」に組み込んでおり、企業がAI活用の規模を拡大する際の統制基盤として位置づけている点も付け加えておきたいと思います。
まとめ
AIガバナンスを個別のモデル管理にとどめず、業務・サードパーティ・IT・事業継続という4つの観点から統合的に捉える発想は、AI活用が事業の中核になるほど重要性を増していくと考えられます。AIガバナンスの実装ステップについてより具体的に知りたい方は、過去記事でも整理していますので、あわせてご覧いただければと思います。