はじめに
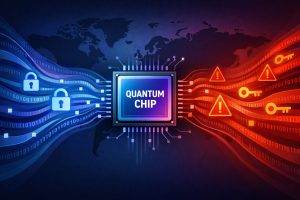
Googleが2025年2月6日、量子コンピューティング時代における深刻なセキュリティリスクと、その対策としてのポスト量子暗号(PQC)への移行について詳細な見解を発表しました。量子コンピュータは科学的な難問を解決する可能性を秘める一方で、現在の暗号化システムを破る能力も持っています。本稿では、Googleの警告内容と、企業や政策立案者が今すぐ取るべき対策について解説します。
参考記事
- タイトル: The quantum era is coming. Are we ready to secure it?
- 著者: Kent Walker(President of Global Affairs, Google & Alphabet)、Hartmut Neven(Founder and Lead, Google Quantum AI)
- 発行元: The Keyword(Google公式ブログ)
- 発行日: 2025年2月6日
- URL: https://blog.google/innovation-and-ai/technology/safety-security/the-quantum-era-is-coming-are-we-ready-to-secure-it/
要点
- 量子コンピュータは、銀行取引やプライベートチャット、企業秘密を保護する現在の公開鍵暗号システムを破る能力を持つ
- 悪意ある攻撃者は「今すぐ保存、後で解読」攻撃を既に実行している可能性があり、暗号化されたデータを収集して量子コンピュータが利用可能になる日を待っている
- 米国国立標準技術研究所(NIST)は2024年に、量子コンピュータに耐性を持つポスト量子暗号(PQC)の最初の標準を発表した
- Googleは2016年からPQCへの準備を進めており、製品全体でPQC機能を展開している
- 政策立案者に対し、重要インフラの保護、AI構築時のPQC組み込み、グローバルな標準統一など5つの行動を提言している
詳細解説
量子コンピュータがもたらすセキュリティリスク
Googleによれば、量子コンピュータは薬剤発見、材料科学、エネルギー分野などで不可能とされてきた問題を解決する可能性を持っています。量子コンピュータは、最も強力な古典的スーパーコンピュータでも解決できない問題に取り組む能力があり、異なる選択肢を同時に識別・検討できるという特徴があります。
しかし、この強力な能力は、科学的な謎を解くだけでなく、現在のデジタルロックを回避することも可能にします。具体的には、銀行送金、プライベートチャット、企業秘密、機密情報を保護する公開鍵暗号システムを破ることができます。Googleは、現在情報の機密性と安全性を保つために使用されている暗号化が、数年以内に大規模な量子コンピュータによって容易に破られる可能性があると警告しています。
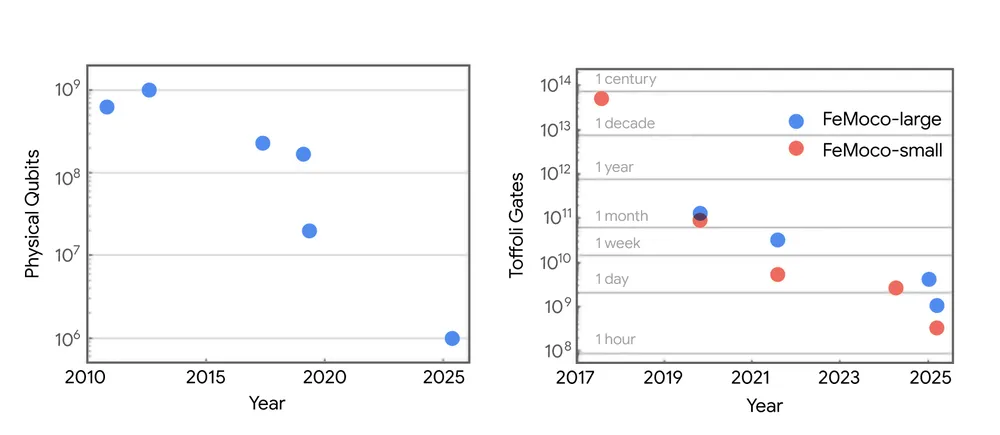
量子コンピューティング研究は過去10年間で大きく進展し、2048ビットRSA暗号を破るために必要とされる計算資源や、有用な分子をシミュレーションするための要件が、桁違いに削減されてきました。この進展速度を考えると、セキュリティ対策は待ったなしの状況と言えます。
「今すぐ保存、後で解読」攻撃の脅威
Googleが特に懸念しているのは、「今すぐ保存、後で解読(store now, decrypt later)」と呼ばれる攻撃です。暗号解読に十分な能力を持つ量子コンピュータ(CRQC: Cryptographically Relevant Quantum Computer)はまだ実現していませんが、悪意ある攻撃者はその日を待たずに行動しています。
具体的には、現在暗号化されているデータを収集し、将来量子コンピュータが利用可能になった時点でそれを解読するという戦略です。つまり、今日保護されているように見える機密情報も、将来的には危険にさらされる可能性があります。この攻撃手法は、データの機密性を長期的に保つ必要がある分野、例えば医療記録や企業の研究開発データ、政府の機密情報などに対して特に深刻な脅威と考えられます。
ポスト量子暗号(PQC)とは
この脅威に対抗するため、暗号の専門家たちは既にポスト量子暗号(PQC)を開発しています。PQCは、将来の大規模量子コンピュータに対して耐性を持つように設計されたアルゴリズムに基づく暗号技術です。
米国国立標準技術研究所(NIST)は、数年にわたる国際的なプロセスを経て、2024年に最初のPQC標準を発表しました。この標準化は、世界中で統一されたセキュリティ基準を確立する上で重要な一歩となります。標準化されたアルゴリズムを採用することで、企業や組織は断片的で安全性が不十分なソリューションを避け、より迅速に移行を進めることが可能になると思います。
量子コンピューティングのハードウェアとソフトウェアが進歩し続ける中、Googleは現在の移行ガイドラインを当然のものとは考えていません。技術の進展に応じて、移行のタイムラインや要件も更新される必要があると考えられます。
Googleの取り組み:2016年からの準備
Googleは、ポスト量子世界への準備を2016年から進めてきました。具体的な取り組みとしては、PQCを用いた先駆的な実験の実施、製品全体へのPQC機能の展開、脅威モデルや技術論文を通じた専門知識の共有などが挙げられます。
2016年以降、Googleは「暗号アジリティ(crypto agility)」に焦点を当ててPQCへの移行を進めてきました。暗号アジリティとは、サービスを中断することなく暗号化アルゴリズムを更新または置き換える能力を指します。この能力は、新たな脅威や技術の進展に柔軟に対応する上で不可欠と言えます。
Googleは、現在NISTのガイドライン内でPQC移行を安全に完了する予定であり、社内業務と製品のインフラストラクチャ内でPQCの展開を開始しています。より安全なポスト量子状態への移行を成功させるため、Googleは3つの重要分野に注力しています:暗号アジリティ、重要な共有インフラストラクチャの保護、そしてエコシステム全体のシフトの促進です。これらの取り組みは、長期的でより堅牢なセキュリティインフラストラクチャを構築することにつながると考えられます。
政策立案者への5つの提言
Googleは、量子時代においてもセキュリティは「チームスポーツ」であると強調し、政策立案者に対して5つの具体的な行動を提言しています。
1. 社会全体の推進力を高める、特に重要インフラにおいて
政策立案者の取り組みは公共部門のネットワークを超えて、エネルギー、通信、医療などの重要部門におけるギャップと障壁(人材不足を含む)に対処する必要があります。デジタルシステムの信頼インフラストラクチャを保護することも重要で、認証局との専門的な取り組みが求められます。
2. AIをPQCを念頭に置いて構築する
暗号化はAIシステムを保護し、AIへの依存度が高まるほど、その基盤を保護する必要性も増します。PQCを、AI革新の持続的な経済的可能性のための必要な基盤として扱うべきだとGoogleは主張しています。AIと量子コンピューティングの両方が急速に発展する現在、両者のセキュリティを統合的に考える視点は重要だと思います。
3. グローバルな断片化を減らす
統一されたアプローチが必要です。NISTの量子耐性暗号標準は、グローバルに合意され、スケーラブルで安全なベンチマークを提供しています。広く採用されれば、部分的で安全性の低いソリューションを避け、より迅速に移行を進めることができます。
4. クラウドファースト型の近代化を推進する
新しい暗号標準への移行は大きな負担となります。PQCは、クラウドへの移行を進める更なる説得力のある理由となります。レガシーシステムやハードコードされた暗号化を更新するために公的予算を投資するのではなく、政府はこれらのシステムのクラウドへの移行を優先すべきだとGoogleは提案しています。Google Cloudのようなプロバイダーは、グローバルネットワーク全体でPQCを有効にする作業を現在進めています。
5. 専門家に頼り、戦略的な驚きを避ける
CRQCは「永遠に10年先」というものではありません。正確な到来時期は誰にも分かりませんが、研究機関やGoogleのQuantum AIチームのような専門家グループとの継続的な対話が、政策立案者が新たな脅威に先んじるのに役立ちます。
これらの提言は、技術的な対策だけでなく、政策、投資、国際協力など多面的なアプローチの必要性を示しています。
まとめ
量子コンピューティングは明るい未来を形作る可能性を持つ一方で、現在の暗号化システムに深刻な脅威をもたらします。Googleは2016年からPQCへの移行準備を進めており、企業や政策立案者に対して今すぐ行動を起こすよう呼びかけています。「今すぐ保存、後で解読」攻撃が既に進行している可能性がある中、社会全体でPQCへの移行を加速させることが、量子時代を突破口ではなく突破によって定義するための鍵となります。貴社のセキュリティ戦略は、量子時代に備えられているでしょうか。