はじめに
GitHubが2026年5月8日、世界各地で進む年齢確認(エイジアシュアランス)法制化の動向と、オープンソース開発者への影響を解説するブログ記事を公開しました。子どものオンライン安全を目的とした法律が、OS・アプリストアを経由して開発者インフラにまで及ぶ可能性を指摘し、開発者コミュニティへの政策関与を呼びかけています。
参考記事
- タイトル: Why age assurance laws matter for developers
- 著者: Margaret Tucker
- 発行元: GitHub Blog
- 発行日: 2026年5月8日
- URL: https://github.blog/news-insights/policy-news-and-insights/why-age-assurance-laws-matter-for-developers/
関連記事

要点
- 「年齢確認(エイジアシュアランス)」とは、自己申告から顔スキャン・行動推定まで幅広い手法を含む概念であり、法律ごとに対象範囲や精度要件が異なる
- 米国では少なくとも4州(カリフォルニア・コロラド・イリノイ・ニューヨーク)でOSやアプリストアに年齢信号の収集・送信を義務付ける法案が進行中である
- ブラジルの「デジタルECA」は2026年3月施行済みだが、オープンソースへの適用範囲が未確定のまま一部プロジェクトがアクセス制限を余儀なくされている
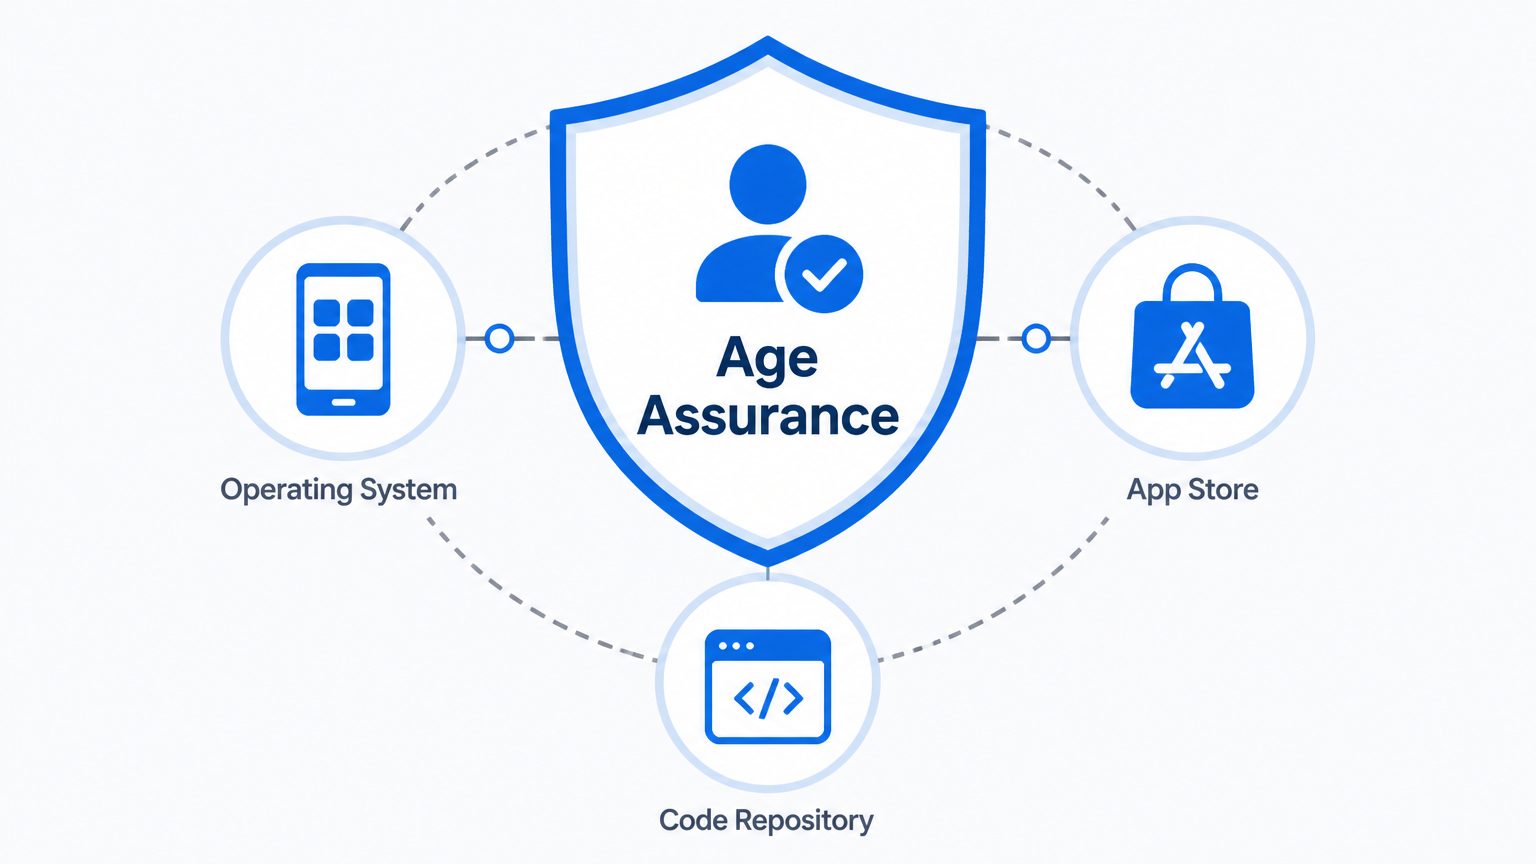
- 法案の「アプリストア」「アプリケーション」の定義次第では、パッケージマネージャーやコードリポジトリなど開発者インフラが規制対象に含まれるリスクがある
- GitHubはオーストラリアやフランスの立法プロセスでオープンソースプラットフォームの適用除外を実現した実績があり、開発者の政策関与が有効だと訴えている
詳細解説
年齢確認法とは何か
「エイジアシュアランス(年齢確認)」は、利用者の年齢を確認・推定する手法の総称です。写真付き身分証の照合や金融情報を用いた高精度な認証から、利用者自身による申告(セルフアテステーション)、顔スキャン・行動信号から年齢を推定する手法まで、幅広いアプローチを含みます。GitHubによれば、精度・プライバシー・セキュリティ・相互運用性・アクセシビリティのトレードオフをめぐる議論は現在も続いており、法律ごとに対象年齢の閾値、制限対象となるサービス・コンテンツ、保護者同意の扱いが異なります。
法律が目指すのは、グルーミング(性的目的での誘惑)・暴力的コンテンツへの接触・オンラインいじめといった、若者が直面する深刻なリスクの軽減です。その一方で、オープンソース開発への参加を含むオンラインコミュニティへの関与は、若者の教育や社会参加にとって重要な機会でもある、とGitHubは指摘しています。
米国州法の動向
GitHubが特に注目しているのは、OSおよびアプリストアを直接の対象とした米国州法の動きです。
- カリフォルニア AB 1043・AB 1856(デジタルエイジアシュアランス法): OS提供者がアカウント作成時に自己申告年齢を収集し、リアルタイムAPIでアプリに年齢層信号を送信することを義務付けます。
- コロラド SB 26-051(コンピューティングデバイスにおける年齢申告): OSとアプリストアが年齢区分信号を生成・共有することを求める法案です。2026年4月23日の委員会審議ではオープンソースOSや公開リポジトリからダウンロードされるソフトウェアは対象外とする方向性が示されました。
- イリノイ HB 4140(デジタルエイジアシュアランス法): カリフォルニアのモデルに近い内容で、OS提供者に年齢データの収集とAPIでの送信を義務付けます。
- ニューヨーク S 8102 / A 8893(デバイスレベル年齢確認): デバイスメーカー・OS・アプリストアに対し、自己申告に留まらない「商業的に合理的な」年齢確認をデバイス有効化時に行うことを求めます。
テキサス・ルイジアナ・ユタでも類似の法律がアプリストアを対象に成立しており、規制の動きは全米で広がっている状況です。
ブラジル「デジタルECA」の現状
ブラジルでは2026年3月に「デジタル未成年者・青少年法(デジタルECA)」が施行されました。子ども・青少年がアクセスしやすいデジタルサービス全般を広く対象としており、OS・アプリストア・プラットフォームも含まれます。ブラジルの個人データ保護当局(ANPD)は当初「プロプライエタリなOSとアプリストア」を優先対象と明示しており、公開中の草稿ガイダンスも、協働モデルや自由ソフトウェアには同様の義務を課すべきでないことを示しているとGitHubは述べています。
しかし、適用範囲が未確定のまま法的不確実性が生じており、一部のオープンソースプロジェクトがブラジルのユーザーへのアクセスを制限するという事例がすでに起きています。非営利・ボランティア主導のエコシステムにとって、コンプライアンス要件への対応は現実的な負担となりうる点が課題だと思います。現在実施中の公開諮問への参加が、実装方針の明確化につながると考えられます。
「アプリストア」の定義が開発者インフラに与えるリスク
GitHubが特に強調するのが、「アプリストア」および「アプリケーション」の定義範囲の問題です。法案の文言次第では、パッケージマネージャー・コードコラボレーションプラットフォーム・オープンソースインデックスサービスが、ソフトウェアをダウンロード可能にしているという理由だけで「アプリストア」に該当する可能性があります。
GitHubは、ソフトウェアをダウンロード提供することと、一般消費者向けの集中型マーケットプレイスを運営することは本質的に異なると主張しています。ソースコード・ライブラリ・フレームワーク・モデルなどのコンポーネントはアップストリームの構成要素であり、それらを提供するサービスは消費者向けアプリストアのようにユーザーアクセスを管理しているわけではありません。開発者向けサービスは、マスユーザーを引き寄せてコンテンツを増幅させるのではなく、コードの作成・共有・保守を支援するという根本的に異なる機能を持っており、リスクプロファイルも大きく異なると指摘しています。
直近の修正や各法域での議論では、消費者向け配布やエンドユーザーアクセスの管理に焦点を絞る方向性が示されており、公開リポジトリからダウンロードされるソフトウェアは対象外と明確化される傾向にあるとGitHubは述べています。
GitHubの実績と今後の参加機会
GitHubはすでにオーストラリアの「ソーシャルメディア最低年齢法」でオープンソースコードコラボレーションプラットフォームの適用除外を実現しており、フランスの「ソーシャルメディア最低年齢法案」にも同様の除外規定が盛り込まれています。EUのサイバー耐性法(Cyber Resilience Act)も、オープンソースコミュニティとの対話を重ねて修正が加えられた先例として挙げられています。こうした事例は、政策立案者が開発者と直接対話することで、法律の定義精度を高められることを示しています。
今後の具体的な参加機会として、カリフォルニア・コロラド・イリノイ・ニューヨーク州の議員への意見提出、ブラジルのデジタルECA公開諮問への参加、Open Source InitiativeやFreeBSD Foundation・Debianといった財団を通じた関与が挙げられています。GitHubはまた、2026年5月22日に「Maintainer Month」のライブ配信でこのテーマを扱う予定で、FreeBSD FoundationおよびOpen Source Initiativeのパネリストが参加するとのことです。
まとめ
子どものオンライン安全を目的とした年齢確認法制化は世界規模で加速しており、OSやアプリストアを起点に開発者インフラにまで影響が及ぶ可能性が出てきました。定義の精度が規制の実態を左右する点で、開発者コミュニティが立法プロセスに関与することの意義は大きいと思います。子どもの安全とAI政策の交差点については、OpenAIの子ども安全ブループリントを取り上げた記事もあわせてご参照ください。