はじめに
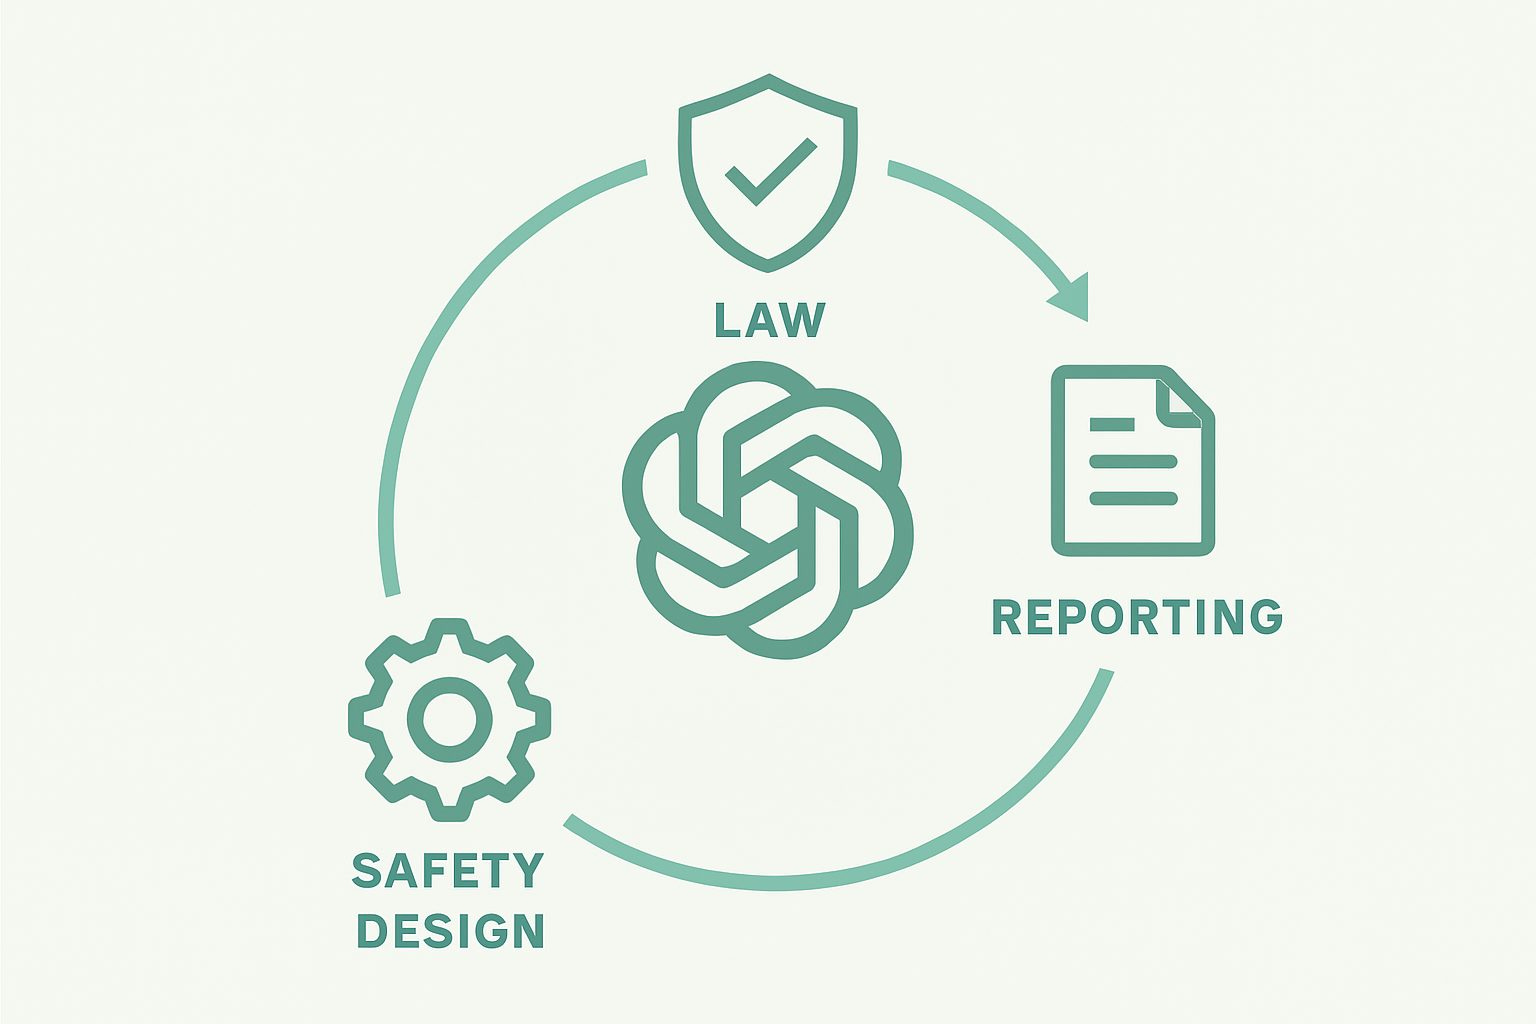
OpenAIが2026年4月8日、AI技術を悪用した児童性的搾取(CSAM)の防止・対処を目的とした政策提言文書「Child Safety Blueprint(子どもの安全ブループリント)」を公開しました。本稿では、この文書の内容をもとに、提言の3つの柱とその背景、関係機関の取り組みについて解説します。
参考記事
メイン記事:
- タイトル: Introducing the Child Safety Blueprint
- 著者: OpenAI
- 発行元: OpenAI
- 発行日: 2026年4月8日
- URL: https://openai.com/index/introducing-child-safety-blueprint/
関連情報:
- タイトル: Child Safety Blueprint(全文PDF)
- 発行元: OpenAI
- 発行日: 2026年4月
- URL: https://cdn.openai.com/pdf/9886ee82-5a5e-4f0a-acaa-a47b01b0a68e/Child-Protection-Blueprint.pdf
要点
- OpenAIは2026年4月8日、AIを悪用した児童性的搾取に対応するための政策ブループリントを公開した
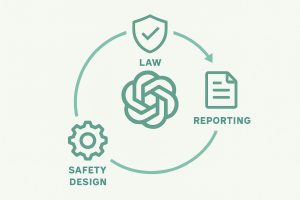
- 提言は「州法の近代化」「通報・連携基準の強化」「安全設計によるGenAI対策」の3つを柱としている
- ENOUGH ABUSE®の調査によると、2025年8月時点でAI生成CSAMを対象とした法律を整備済みの州は45州であり、5州とワシントンDCは未整備である
- NCMEC(全米行方不明・被搾取児童センター)、検事総長連盟(AGA)AIタスクフォース、Thornなど複数の専門機関と連携して策定された
- 単一の技術的対策では不十分であり、法制度・運用基準・技術的安全策を組み合わせた多層的アプローチが必要とされている
詳細解説
なぜ今、このブループリントが必要とされるのか
生成AIの普及により、児童性的虐待素材(CSAM:Child Sexual Abuse Material)をめぐる問題は質的に変化しています。OpenAIの発表によれば、AIを使えば実際の被害者を介さずに合成画像・映像を生成・改ざんできるようになり、従来の法的定義や捜査モデルが想定していなかった新たな形態の犯罪が広がっています。
同時にOpenAIは、AI技術がリスクをもたらすだけでなく、早期検知や通報の精度向上にも活用できる側面があることを強調しています。ブループリントはこの両面を踏まえ、法制度・事業者の運用・AIシステムの設計を包括的に見直す枠組みを提示しています。
第1の柱:州法の近代化
現行の多くのCSAM関連法は、AI生成コンテンツが存在しなかった時代に制定されたものです。OpenAIのブループリントでは、州に対して以下の4点を勧告しています。
第一に、AI生成・デジタル改ざんによる素材を既存のCSAM禁止規定に明示的に含めるよう定義を更新することです。ENOUGH ABUSE®の調査によれば、2025年8月時点でこうした対応を済ませた州は45州に達していますが、5州とワシントンDCは未整備のままです。これら未対応の法域を埋めることが急務とされています。
第二に、実際の有害コンテンツ生成・頒布に至らなかった「試み」についても訴追できるよう、未遂規定の整備を求めています。意図的なプロンプト操作でシステムのガードをすり抜けようとする行為も含まれます。
第三に、善意で検知・通報・安全研究を行う事業者が意図せず法的リスクを負わないよう、セーフハーバー(免責)規定の創設を提言しています。これにより事業者が積極的に安全投資を行いやすくなると考えられます。
第四に、連邦レベルでの法整備との整合を図り、管轄をまたいだ法執行の摩擦を減らすよう連邦政策立案者にも働きかけています。
第2の柱:通報・連携基準の強化
捜査の実効性を高めるには、通報件数の多さだけでなく、通報の 質と情報の整合性 が重要だとされています。OpenAIは、NCMECが運営するCyberTipline(オンライン上の児童搾取に関する通報窓口)への提出内容を改善するため、具体的な5項目の推奨を示しています。
まず、報告には「誰(疑わしい行為者・被害者の識別子)」「何(コンテンツの種類・AI生成かどうかの判断・優先度フラグ)」「どこ(管轄・位置情報)」「いつ(発生・検知・報告の日時)」を構造化して盛り込むことが求められます。
次に、AIによるトリアージ(優先度分類)システムを使いながら、高リスク案件には必ず人間によるレビューを加える「ヒューマン・イン・ザ・ループ」体制を推奨しています。AIが大量のシグナルを捌き、人間が最重要案件に集中するという役割分担により、対応の速度と精度を両立させる狙いがあります。
また、メッセージングに関連する事案では、孤立した断片ではなく判断に必要な十分な文脈を含めること、同一人物・事案に関する複数の報告をまとめてバンドル(束ね)提出することで重複を減らすこと、ハッシュ値やIPアドレス・デバイスIDなどの技術的識別子を可能な限り含めることも求められています。これらは捜査官が複数の事案を迅速に関連付けるうえで有用だと考えられます。
第3の柱:安全設計による生成AI対策
ブループリントの中核の一つが、AIシステム自体に安全策を組み込む「Safety-by-Design(安全設計)」の考え方です。単一の技術的制御ではなく、複数の層を組み合わせることが重要とされており、具体的には5つの推奨が示されています。
第一は、児童搾取を意図する高リスクなプロンプトやガードを回避しようとする繰り返しの試みを検知する「試み・意図検出」機能の実装です。第二は、禁止されたリクエストを拒否し、搾取的な意図を示す行動に対しては摩擦付加・スロットリング・エスカレーションといった介入機能を設けることです。
第三は、高確信度または高影響度の案件には人間によるレビューを組み込むことで、誤分類を減らし責任ある対応を確保することです。第四は、AI生成コンテンツを「確認済み」「疑い」「不明」の3段階に分類する標準化された基準を設けることで、捜査機関のトリアージを支援することです。第五は、新たな悪用パターンを継続的に評価し、信頼できるパートナーからのフィードバックを通じて安全策を随時更新する仕組みです。
AGAのAIタスクフォース共同議長を務めるノースカロライナ州検事総長ジェフ・ジャクソン氏とユタ州検事総長デレク・ブラウン氏は、「効果的な安全策には多層防御が必要であり、単一の技術的制御では不十分だ」という認識を示し、このフレームワークを歓迎する声明を発表しています。
関係機関との連携体制
OpenAIは今回の提言策定にあたり、NCMEC・AGA・Thorn・TechCoalitionといった子どもの安全に取り組む専門機関と緊密に連携しました。NCMECのミシェル・ドゥロネ社長兼CEOは「生成AIはオンライン児童性的搾取を深刻な形で加速させているが、設計段階から責任ある配慮を組み込もうとする取り組みは前向きだ」と述べています。
いずれの声明でも共通して強調されているのは、「単一の組織・企業・部門では解決できない」という点です。今後は定期的な評価——通報の質、捜査の有用性、防止効果——を継続して行い、技術とリスクの進化に合わせて枠組みをアップデートすることが重要だとされています。
まとめ
OpenAIが公開した本ブループリントは、AI時代の児童安全保護を「法整備」「事業者の運用基準」「AIシステムの設計」という三層構造で捉え直したものです。45州が既存法を整備済みである一方で未対応の地域もあり、技術の変化に法制度が追いつくための継続的な取り組みが求められています。政府・法執行機関・非営利組織・テクノロジー企業の連携がどこまで実効性を持つか、引き続き注目したいところです。