はじめに
GitHubが2026年2月13日、リポジトリの自動化タスクをコーディングエージェントで実行できる「GitHub Agentic Workflows」をテクニカルプレビューとして公開しました。本稿では、この新機能の仕組みと実用性、セキュリティ設計について解説します。
参考記事
- タイトル: Automate repository tasks with GitHub Agentic Workflows
- 著者: Don Syme & Peli de Halleux
- 発行元: GitHub Blog
- 発行日: 2026年2月13日
- URL: https://github.blog/ai-and-ml/automate-repository-tasks-with-github-agentic-workflows/
要点
- GitHub Agentic WorkflowsはGitHub Actions上でコーディングエージェントを使った自動化を実現する新機能である
- ワークフローはMarkdownで記述し、Copilot CLI、Claude Code、OpenAI Codexなどのエージェントエンジンが実行する
- デフォルトで読み取り専用権限で動作し、書き込み操作にはsafe outputsによる明示的な承認が必要である
- イシューのトリアージ、ドキュメント更新、コード品質改善、テスト追加、CI失敗調査、定期レポート作成などの用途が想定されている
- GitHubはこれを「Continuous AI」と呼び、CI/CDを補完する新しい自動化の形と位置づけている
詳細解説
GitHub Agentic Workflowsの基本概念
GitHub Agentic Workflowsは、GitHubのリポジトリ上で実行される自動化ワークフローを、コーディングエージェントを使って実現する仕組みです。従来のYAMLベースのGitHub Actionsワークフローに、AIエージェントの推論能力を組み合わせることで、これまで困難だった自動化を可能にします。
特徴的なのは、ワークフローの記述方法です。従来のYAML形式ではなく、自然言語のMarkdownで「達成したい結果」を記述すると、コーディングエージェントがその意図を解釈して実行します。これにより、従来は複雑なスクリプトを書く必要があったタスクを、シンプルな指示で実現できると考えられます。
この手法は、近年注目されている「LLMベースのエージェント」の考え方を、リポジトリ自動化に応用したものと言えます。
Continuous AIという新しいコンセプト
GitHubは、GitHub Agentic Workflowsを通じて実現される自動化を「Continuous AI」と名付けています。これは、継続的インテグレーション(CI)や継続的デプロイメント(CD)と同様に、AIをソフトウェア開発ライフサイクル(SDLC)に統合する概念です。
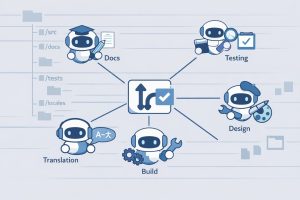
GitHubの説明では、Continuous AIは既存のCI/CDを置き換えるものではなく、補完するものと位置づけられています。ビルド、テスト、リリースパイプラインは従来のCI/CDが担い、Agentic Workflowsはより主観的で反復的なタスクを担当します。
具体的には、以下のような用途が挙げられています:
- 継続的トリアージ: 新しいイシューの要約、ラベル付け、担当者への振り分け
- 継続的ドキュメント: コード変更に合わせたREADMEやドキュメントの更新
- 継続的コード簡素化: コード改善の提案とプルリクエストの作成
- 継続的テスト改善: テストカバレッジの評価と高価値なテストの追加
- 継続的品質管理: CI失敗の調査と修正提案
- 継続的レポート: リポジトリの健全性、活動、トレンドに関する定期報告
これらのタスクは、従来のYAMLワークフローだけでは実現が難しいか不可能だったものです。一般的なCI/CDツールは決定論的な処理に適していますが、「文脈を理解して判断する」ような作業には不向きでした。エージェントの推論能力を活用することで、この gap を埋めることができると考えられます。
セキュリティとガードレール設計
エージェントベースの自動化において最も重要な課題は、セキュリティと制御です。GitHubは「defense-in-depth(多層防御)」アーキテクチャを採用しています。
最も重要な設計原則は、デフォルトで読み取り専用権限で動作するという点です。ワークフローは基本的にリポジトリの情報を読むことしかできず、書き込み操作には明示的な承認が必要です。
書き込み操作は「safe outputs」という仕組みで管理されます。GitHubによれば、これは事前承認された、レビュー可能なGitHub操作(プルリクエストの作成、イシューへのコメント追加など)にマッピングされます。エージェントが任意のコマンドを実行できるのではなく、許可された操作のみを実行できる設計です。
また、サンドボックス実行、ツールの許可リスト、ネットワーク分離なども実装されており、エージェントが定義された境界内で動作することを保証しています。これらのガードレールにより、プロンプトインジェクション攻撃や意図しない動作からの保護が図られていると考えられます。
比較として、GitHub Actionsの標準的なYAMLワークフロー内でCopilotやClaudeのようなコーディングエージェントCLIを直接実行する方法もあります。しかし、その場合はエージェントに必要以上の権限を与えてしまう可能性があります。Agentic Workflowsは、より厳密な制約とレビューポイントを提供する設計と言えます。
実装例:日次レポート生成ワークフロー
記事では、リポジトリの日次ステータスレポートを自動生成するワークフローの例が示されています。
実装は2つのファイルで構成されます:
- daily-repo-status.md: エージェントワークフロー本体
- daily-repo-status.lock.yml: GitHub Actionsが実行する対応するロックファイル
Markdownファイルの構造は以下の通りです:
フロントマター部分(YAML形式):
on:
schedule: daily
permissions:
contents: read
issues: read
pull-requests: read
safe-outputs:
create-issue:
title-prefix: “[repo status] “
labels: [report]
tools:
github:
この部分で、トリガー条件(日次実行)、権限(読み取り専用)、許可する出力操作(イシュー作成)、使用するツール(GitHub API)を定義します。
指示部分(Markdown形式):
# Daily Repo Status Report
Create a daily status report for maintainers.
Include:
– Recent repository activity (issues, PRs, discussions, releases, code changes)
– Progress tracking, goal reminders and highlights
– Project status and recommendations
– Actionable next steps for maintainers
Keep it concise and link to the relevant issues/PRs.
この部分で、エージェントに「何を達成してほしいか」を自然言語で記述します。従来のスクリプトのように「どうやって実行するか」を詳細に指定する必要はありません。
ワークフローの作成方法は2通りあります。1つは、対話型のコーディングエージェント(CopilotやClaudeなど)に「日次レポートを作成するワークフローを生成してください」と依頼する方法です。エージェントが要件を確認しながらMarkdownファイルを生成してくれます。
もう1つは、手動でファイルを作成し、gh aw compileコマンドでロックファイルを生成する方法です。いずれの方法でも、リポジトリにコミットすれば、GitHub Actions上で自動実行されます。
コスト管理と実用的なガイダンス
Agentic Workflowsは実行時にコーディングエージェントを使用するため、課金コストが発生します。GitHubによれば、Copilotをデフォルト設定で使用した場合、各ワークフロー実行で通常2回の「プレミアムリクエスト」が発生します(1回はエージェント作業用、1回はsafe outputsのガードレールチェック用)。
GitHubは、チームが迅速に価値を得るためのいくつかのヒントを提供しています:
- コメント、下書き、レポートなど低リスクな出力から始め、プルリクエスト作成は後から有効化する
- コーディングでは、機能開発ではなくリファクタリング、テストカバレッジ改善、コード簡素化など目標指向の改善から始める
- レポートでは、良い結果の具体的な基準(フォーマット、トーン、リンク、停止条件など)を明確に指示する
- プルリクエストは決して自動マージされず、人間が常にレビューして承認する必要がある
- ワークフローのMarkdownをコードとして扱い、変更をレビューし、意図的に進化させる
また、Continuous AIは従来のCI/CDと併用することが推奨されています。Agentic WorkflowsはGitHub ActionsのYAMLワークフローを置き換えるものではなく、従来のCI/CDが表現しにくい主観的で反復的なタスクに自動化を拡張するアプローチと位置づけられています。
実際の採用事例
記事では、いくつかの組織からのフィードバックが紹介されています。
Home AssistantプロジェクトのリードであるFranck Nijhof氏は、数千のオープンイシューを抱える中で、トレンドや影響を受けるユーザー数の分析にAgentic Workflowsを活用していると述べています。人間では追跡しきれない規模の判断をエージェントで補完している事例です。
Cloud Native Computing Foundation(CNCF)のCTOであるChris Aniszczyk氏は、ドキュメント自動化やチームレポートの改善に活用し、スタッフ、メンテナー、新規参加者がAIツールを試しやすくなったと評価しています。技術的なアップグレードだけでなく、文化的な変化を促進するツールとして捉えているようです。
企業レベルでは、Carvanaのエンジニアリング担当上級副社長であるAlex Devkar氏が、複数リポジトリにまたがる変更を含む実際のエンジニアリング作業にエージェントを適用できるようになり、柔軟性と組み込みの制御により複雑なシステムで安心して活用できると述べています。
利用開始とコミュニティ
GitHub Agentic Workflowsは現在テクニカルプレビューとして提供されており、GitHubとMicrosoft Research、Azure Core Upstreamの共同プロジェクトです。
利用開始には、gh extension install github/gh-awでCLI拡張機能をインストールし、スターターワークフローを追加するか、AIを使って新しいワークフローを作成します。必要に応じて、使用するコーディングエージェントのトークンやAPIキーを設定します。
GitHubは、コミュニティディスカッションでのフィードバックや、GitHub Next Discordの#agentic-workflowsチャンネルでの議論を歓迎しています。デザインパターンとしては、ChatOps、DailyOps、DataOps、IssueOps、ProjectOps、MultiRepoOps、Orchestrationなどが提示されており、さまざまな自動化パターンを参考にできます。
まとめ
GitHub Agentic Workflowsは、リポジトリ自動化にコーディングエージェントの推論能力を組み込む新しいアプローチです。Markdownで意図を記述し、エージェントが実行する設計により、従来は困難だったタスクの自動化が可能になります。多層防御のセキュリティアーキテクチャにより、制御された境界内でエージェントを安全に動作させる仕組みが整備されています。テクニカルプレビューとして提供が開始されており、今後の進化と実用事例の蓄積が注目されます。