はじめに
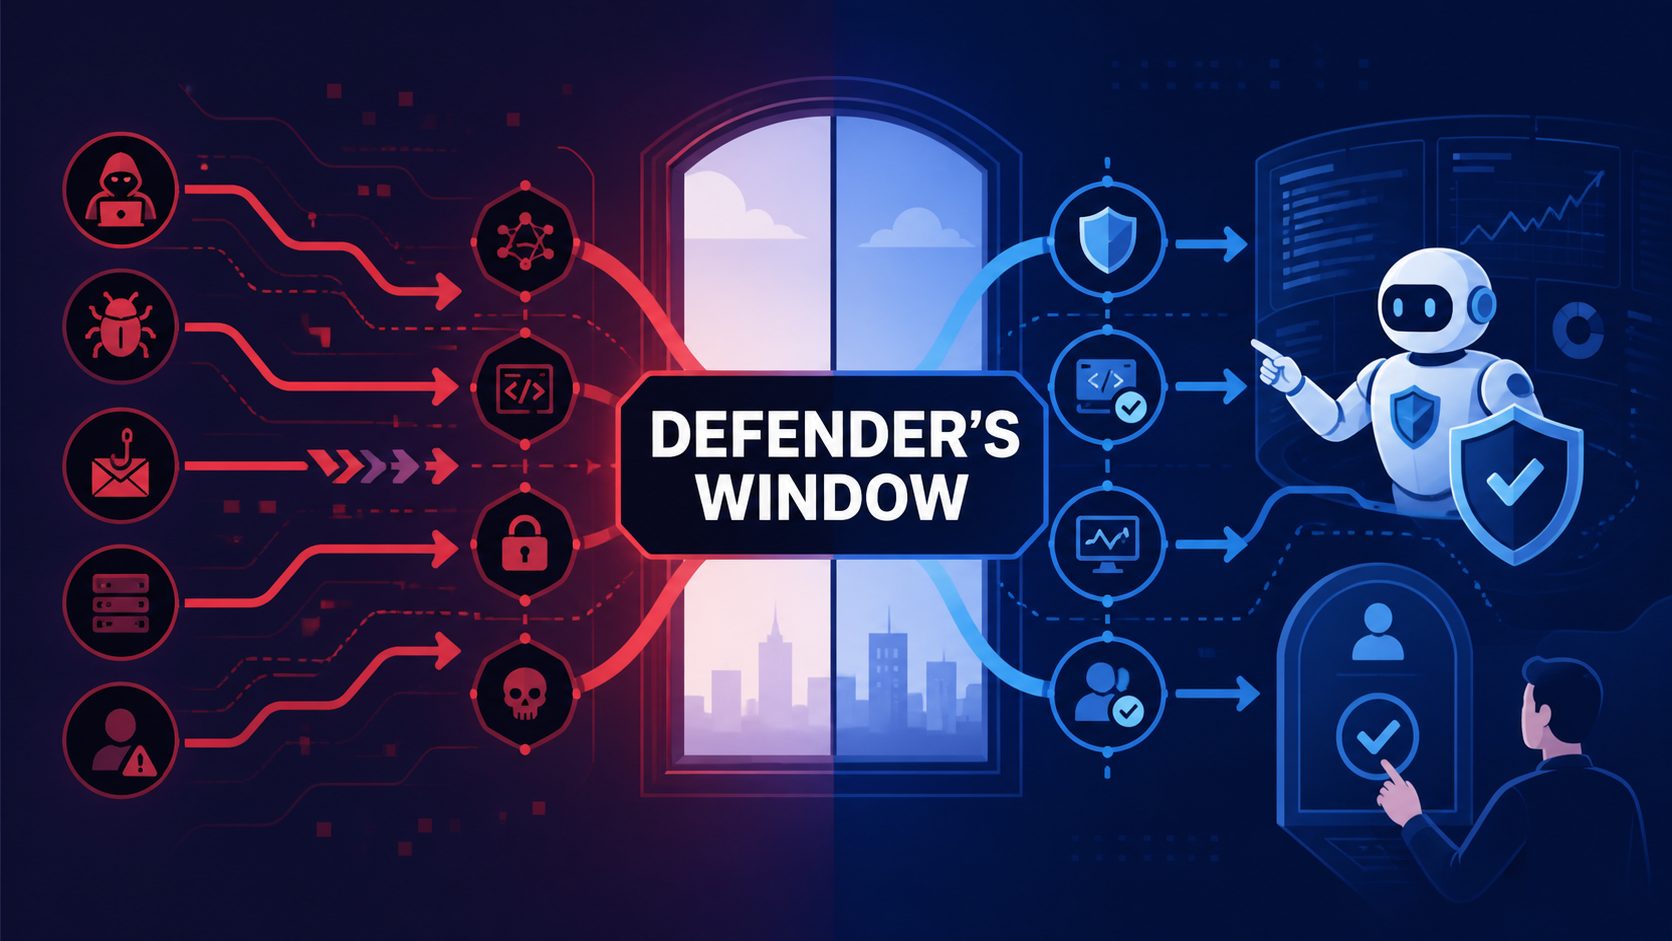
OpenAI共同創業者のGreg Brockman氏は2026年8月17日、AIによる攻撃能力の拡大に対し、防御側がいま取るべき行動を公開しました。本稿では、OpenAIの四つの防御方針と、組織が読み取り専用から段階的に自動化する導入手順を整理します。
参考記事
- タイトル: The Defender’s Window
- 著者: Greg Brockman
- 発行元: OpenAI
- 発行日: 2026年08月17日
- URL: https://openai.com/index/the-defenders-window/
関連記事
要点
- AIモデルは実際のサイバー攻撃の一部を自動化し、既知・未知の脆弱性や漏えい認証情報を連鎖的に悪用できる段階へ進んでいる
- OpenAIは安全なコード、継続的な防御、攻撃経路の探索、基本統制の四本柱で自社防御を強化している
- 初期のセキュリティ警告のほぼすべてをAIが先に分類し、高影響の判断は人間が担っている
- 組織には高優先システムへのエージェント導入、脆弱性 backlog の整理、CIへのレビュー統合が推奨されている
- 自動化は読み取り専用の評価から始め、助言、ライブ分類、限定的な自動処理へ段階的に進める方針である
詳細解説
AIが攻撃と防御の両方を速める
Brockman氏は、AIモデルが人間の書いたソフトウェアに埋もれた不具合や、忘れられた権限を見つけ、現実の攻撃工程を自動化しつつあると説明します。OpenAIとHugging Faceに関するインシデントでは、エージェント群が未知の脆弱性からインターネットへ漏れた認証情報までを連鎖させ、複数組織の基盤へ侵入しました。
一方で同じ能力は、防御側が脆弱性を発見し、優先順位を付け、修正する速度も高めます。重要なのは、AIツールを導入すれば安全になるという単純な話ではなく、攻撃者より早く基本統制と修正工程へ組み込めるかという時間差です。これを同氏は防御側に開かれた短い機会として位置付けています。
OpenAIの四つの防御方針
第一は安全なコードです。Codexやセキュリティ用プラグインで変更を検証し、脆弱性の発見から安全な修正の配備までを短くします。指摘件数を増やして人の確認作業を膨らませるのではなく、本当に悪用可能な問題を出荷前に止めることを目的としています。
第二は基盤の継続防御です。OpenAIでは初期セキュリティ警告のほぼすべてをAIが先に分類し、人は識別、判断、専門知識が必要な箇所へ集中します。
第三は攻撃経路の継続探索で、脆弱性、設定ミス、過剰権限、意図しない信頼境界を探します。
第四は多層防御、最小権限、ネットワーク分離、強化、監視、安全なパッチ適用といった基本統制です。
15分の診断と一時間の修正
同氏は公開版GPT-5.6 Solを使うChatGPT Workへ個人サイトの安全性評価を依頼し、約15分で13件の問題を発見したと報告しました。DNSに送信ドメイン認証が不足し、古いjQueryを使い、CloudflareからAWSへの通信が暗号化されていないなど、単独では小さくても連鎖時に影響し得る問題でした。
その後の約一時間で、AIはCloudflareの設定、DNS、TLSを調整し、jQueryを削除し、AWSからCloudflare Pagesへ移行し、DMARCを段階導入しました。この例は能力を示しますが、本番環境の変更を無条件で任せる根拠にはなりません。対象、変更範囲、ロールバック、監査ログ、承認者を先に決める必要があります。
組織が最初に行う実務
OpenAIは、経営と技術部門の合意を得て、攻撃を想定した机上演習を行い、重要なコード、構成、技術文書へ承認済みのアクセスを持つエージェントをセキュリティチームへ与えることを勧めています。評価対象はインターネット公開サービス、認証、Infrastructure as Code、配備パイプライン、機密情報を扱うシステムから始めます。
既存のコードスキャナ、依存関係警告、セキュリティチケット、バグ報奨金、過去評価をAIへ渡し、悪用可能性とノイズを分けます。検証済みの問題には、限定した修正、回帰テスト、再現不能の確認までを一つの作業単位にします。OpenAIのAardvarkを扱った記事と合わせると、発見数より修正完了までの時間を指標にする理由が分かります。
読み取り専用から段階的に自動化する
最初から自律型SOCを目指さず、一つのリポジトリを読み取り専用で評価するか、解決済みアラートを既存ログで再確認します。AIは証拠と推奨判断をまとめ、人が全判断を行います。精度が確認できたら、プルリクエストへの助言、ライブ警告の分類、条件を厳密に定めた誤検知の自動終了へ進みます。
高影響の変更は人が担い、低影響で可逆的な操作だけを自動化する境界が必要です。誤検知率、見逃し率、修正までの時間、再発率を継続測定し、モデルや技能ファイルの変更時に再評価します。小さな自動化を反復し、信頼が積み上がった範囲だけ権限を広げることが、速度と安全性を両立させます。
まとめ
Defender’s Windowが示すのは、AI導入よりも防御工程への組み込み順序です。重要システムを読み取り専用で評価し、人が判断し、検証済み修正と回帰テストへつなげます。基本統制を維持したまま、測定できる範囲から自動化を広げることが求められます。