はじめに
NVIDIAは2026年7月29日、社内コードを外部に出さずにAIコーディングアシスタントを自前運用するチュートリアルを公開しました。StarCoder2のローカル提供にNeMo Guardrailsのポリシー制御とCI検証を組み合わせた構成です。本稿ではその実装手順を解説します。
参考記事
- タイトル: How to Self-Host a Validated AI Coding Assistant with NVIDIA NeMo Guardrails
- 著者: Lovina Dmello
- 発行元: NVIDIA Developer Blog
- 発行日: 2026年7月29日
- URL: https://developer.nvidia.com/blog/how-to-self-host-a-validated-ai-coding-assistant-with-nvidia-nemo-guardrails/
関連記事
要点
- 規制業界や機密性の高い開発環境でAIコーディングアシスタントを導入する際、ソースコードの外部流出、パッケージ名の幻覚(ハルシネーション)による供給網リスク、生成コードの監査証跡の欠如という3つの課題があるとされている
- NVIDIA NIMでStarCoder2-7BをGPU上に自前展開し、NeMo Guardrailsが認証・決済・暗号鍵などの「人間専用領域」への生成リクエストを拒否する仕組みが提示された
- CI上で依存関係のハルシネーション(スロップスクワッティング)やライセンス違反、シークレット漏洩を検知するゲートを設けることで、レビュー前に問題を検出できるとされている
- コミットメッセージにAI支援であることを示すトレーラーを付与し、Prometheus・Grafanaで欠陥流出率やロールバック頻度をベースラインと比較する仕組みが紹介された
- モデル自体を制御の中枢に置かず、ポリシー適用・依存関係検証・追跡性・効果測定を外部システムに持たせる設計が、この構成の核心的な考え方だとされている
詳細解説
3層構成の全体アーキテクチャ
NVIDIAによれば、この検証可能なコーディングアシスタントは3層構造になっています。開発者のIDEはNeMo GuardrailsのプロキシにOpenAI互換のリクエストを送り、Guardrailsが許可したリクエストのみがStarCoder2-7B NIMに転送されます。コミットはCI検証ゲートを経てレビュー・マージへ進み、マージ済みのプルリクエストはPrometheusとGrafanaによる指標ループにフィードバックされ、欠陥流出率の兆候がGuardrailsのポリシーを締め直す判断材料になります。
この設計の要点は、モデルそのものが制御の中枢ではないという考え方です。モデルはコードを提案するだけで、ポリシー適用・依存関係検証・出所の追跡・効果測定はエンジニアリングチームがすでに信頼している既存システム側に置かれています。そのため、提案がブロックされればGuardrailsのポリシーを、パッケージが拒否されれば依存関係スキャンの出力を、それぞれ個別に確認できる理解しやすい構成になっていると言えます。
StarCoder2 NIMの展開とIDE連携
まず、NGC(NVIDIA GPU Cloud)カタログからバージョンを固定したStarCoder2-7Bコンテナを、GPU搭載マシン上でDockerにより起動します。NIMは、多くのIDEアシスタントが前提とするOpenAI互換のエンドポイントを提供するコンテナ形式でモデルを配布する仕組みです。
export NGC_API_KEY=<your-ngc-key>
export STARCODER_NIM_VERSION=<latest-tag-from-ngc>
export LOCAL_NIM_CACHE=~/.cache/nim
mkdir -p "$LOCAL_NIM_CACHE"
docker run -d --name starcoder2-nim \
  --gpus all \
  --shm-size=16GB \
  -e NGC_API_KEY \
  -v "$LOCAL_NIM_CACHE:/opt/nim/.cache" \
  -u $(id -u) \
  -p 8000:8000 \
  nvcr.io/nim/bigcode/starcoder2-7b:${STARCODER_NIM_VERSION}
起動後は以下のコマンドでエンドポイントの疎通と応答を確認します。
curl http://localhost:8000/v1/health/ready
curl http://localhost:8000/v1/completions \
  -H "Content-Type: application/json" \
  -d '{
    "model": "bigcode/starcoder2-7b",
    "prompt": "def fibonacci(n: int) -> int:\n   ",
    "max_tokens": 64
  }'
この時点でソースコードはネットワークの外に出ていません。ContinueなどのIDEアシスタントは、カスタムのOpenAI互換ベースURLを指定できるため、apiBaseをこのローカルエンドポイントに向けるだけで接続できます。CursorやClineなど、同様にカスタムエンドポイントに対応するツールも同じ手順で利用可能です。
NeMo Guardrailsによるポリシー制御
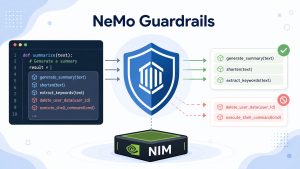
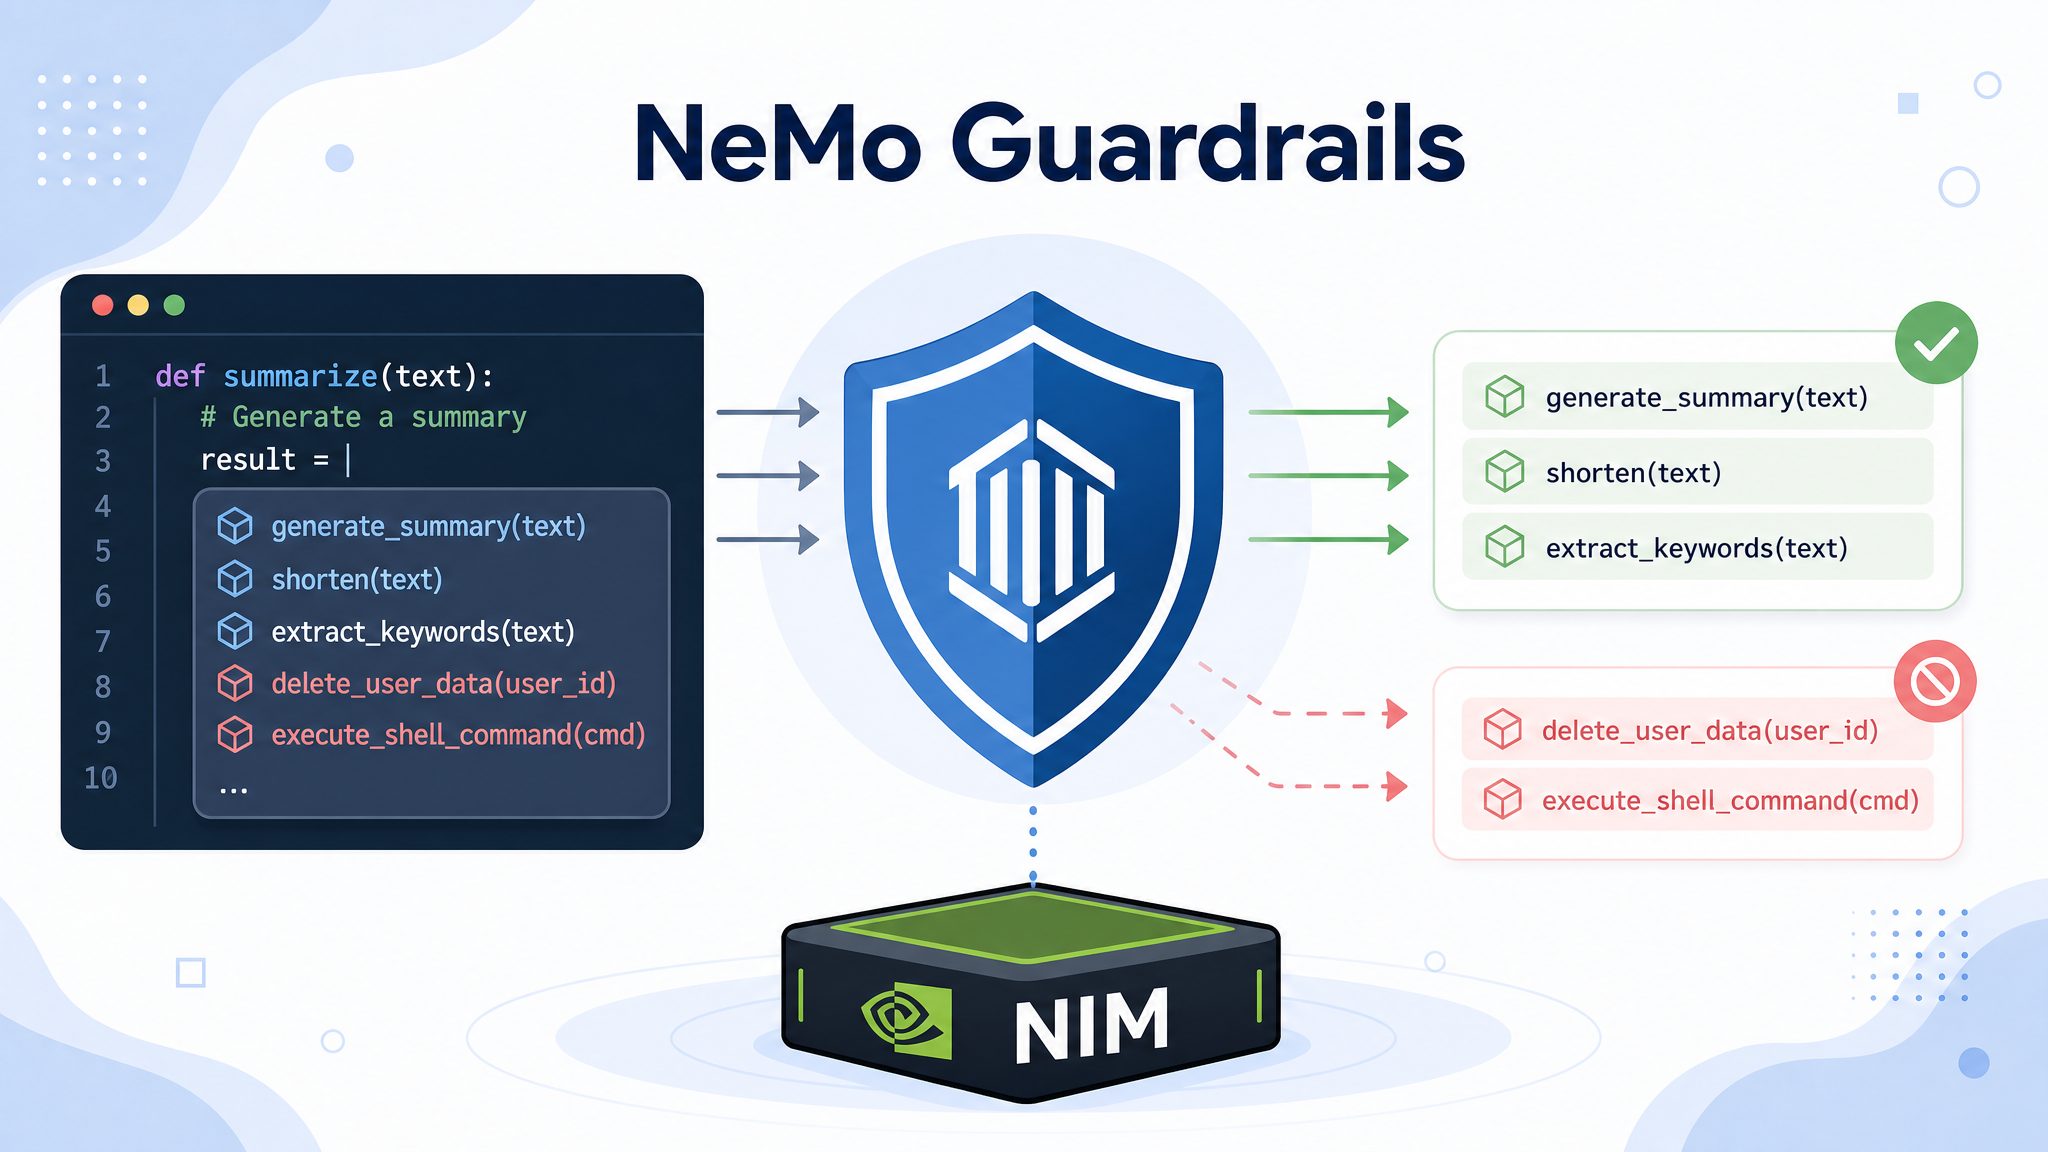
NeMo GuardrailsはIDEとNIMの間に位置し、書かれたタスクポリシーに違反するリクエストを拒否できます。例えば「認証・決済・暗号処理のコードは生成しない」といったルールを、多くのチームがすでに定めている「人間専用」領域の方針にそのまま対応させられます。
pip install nemoguardrails openai

mkdir -p code-rails/config
設定ファイルconfig.ymlでは、ユーザーの入力が人間専用のパスに触れるかどうかをモデル自身に判定させ、rails.co側でその結果を受けて拒否フローを定義します。組み込みのself_check_inputアクションが判定プロンプトを実行し、YESと回答された場合(人間専用パスに該当する場合)にブール値Falseを返す仕組みです。
nemoguardrails server --config=code-rails/config --port=8100daaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaこの起動後、IDEの接続先をhttp://localhost:8000/v1からhttp://localhost:8100/v1に切り替えることで、制限対象のパスへのリクエストはモデルに届く前に遮断され、開発者にはポリシー拒否のメッセージが返されます。認証・認可・決済処理・暗号処理・デプロイ設定・インシデント対応の自動化などが、まず制限対象の候補として挙げられており、十分なレビューデータが蓄積された段階でポリシーを緩和していくことが推奨されています。
CI検証ゲートとスロップスクワッティング対策
IDE側の生成制御だけでは不十分であり、パッケージのハルシネーション・ライセンス逸脱・シークレット漏洩・脆弱なパターンをレビュー前に捉える役割をCIが担うとされています。ai-assistedラベルが付いたプルリクエストに対してのみ動作するワークフローとして、ユニットテスト・SAST(Semgrepなど)・シークレットスキャン・依存関係ハルシネーションスキャン・ライセンススキャンを組み合わせる例がGitHub Actionsの設定として示されています。
この中でも特に重要度が高いとされるのが依存関係スキャンです。これは「スロップスクワッティング」と呼ばれる、コードモデル特有の攻撃手法を狙い撃ちする対策です。モデルが実在しないもっともらしいパッケージ名を生成し、攻撃者がそのパッケージ名を公開レジストリに登録しておくことで、提案をそのまま採用した開発者に悪意あるコードが配布されてしまうという流れです。dep-hallucinator、slopgate、XBOMといった複数のスキャナが、新規に追加された依存関係を実際のレジストリと照合し、存在しない名前・登録されたばかりの名前・人気パッケージに酷似した名前を検知するとされています。
なお、StarCoder2 NIMのコンテナ自体には署名済みのSBOM(ソフトウェア部品表)とVEXレコードがすでに付属しているため、これらのスキャナはあくまでアプリケーション側の依存関係マニフェストをカバーし、モデルコンテナ自体の検証はNVIDIA側が担うという役割分担になっていると考えられます。
コミット追跡と効果測定
AI支援の効果を測定するには、まずどの変更がAI支援によるものかを記録する必要があります。prepare-commit-msgフックを使い、環境変数AI_ASSISTANTが設定されている場合にコミットメッセージへAI-AssistantとAI-Scopeのトレーラーを追記する仕組みが紹介されています。この情報は責任追及のためではなく、あくまで測定のためのものであり、注目すべきは「誰がAIを使ったか」ではなく「AI支援による変更がレビュー待ち時間・ロールバック率・欠陥流出率の点でベースラインと異なるかどうか」だとされています。
効果測定には、Prometheusのカウンターで欠陥流出数とロールバック数を計測し、GrafanaでAI支援分とベースラインを並べて可視化する構成が提示されています。欠陥流出率が2週間連続でベースラインを上回った場合には、タスクポリシーの強化・CIゲートの追加・展開の一時停止を検討するという運用ループです。この「悪化したら締め直す」という発想は、導入初期に緩めのポリシーから始めて段階的に厳格化していく進め方と一貫していると言えます。
まとめ
本稿では、StarCoder2・NeMo Guardrails・CI検証・効果測定を組み合わせた自前運用型AIコーディングアシスタントの構成を解説しました。モデルを制御の中枢に置かず既存システムに検証を委ねる発想は参考になる部分が多いと思います。AIとコード品質の関係は、アルバータ州政府の審査事例もあわせてご覧ください。