はじめに
IBMが2026年5月に開催した年次カンファレンス「Think 2026」で、エンタープライズにおけるアジェンティックAI時代のアイデンティティ管理をめぐる重要な議論が行われました。本稿では、IBMが発表した企業向けセキュリティ戦略の全体像と、新製品「Vault 2.0」の概要について解説します。
参考記事
- タイトル: What identity means in the age of agentic AI: Insights from Think 2026
- 著者: Annie Badman
- 発行元: IBM Think
- 発行日: 2026年5月8日
- URL: https://www.ibm.com/think/news/think-2026-identity-recap
関連記事
要点
- アジェンティックAIは人間の代わりに自律的にタスクを実行するシステムであり、従来のIAM(アイデンティティ・アクセス管理)ツールはこのような非人間アイデンティティ(NHI)の管理を想定して設計されていない
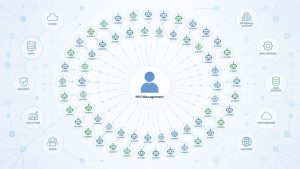
- IBMの調査によれば、企業環境では人間1人に対してNHIが45〜90個存在し、92%の組織がレガシーIAMツールでAIエージェントのリスクを適切に管理できないと回答している
- IBMはThink 2026で「すべてのアクションで制御する」というアプローチを提示し、①アイデンティティ証明、②常設権限の排除、③ランタイムアクセス制御、④説明責任の確保、⑤環境横断的な統制の5つを必須対策として挙げた
- Vault 2.0は長期間クレデンシャルの排除・ライフサイクル自動管理・高性能暗号化を柱とするアップデートで、IBM Verifyと組み合わせて人間とNHIの双方を統合管理する基盤として位置づけられている
詳細解説
エージェントAIとIAMの間にある「構造的な溝」
Think 2026でIBMが繰り返し強調したのは、エージェントAIが「プロンプトを待つ従来のAI」とは本質的に異なる存在だという点です。エージェントは自律的に判断し、複数のシステムをまたいでツールを呼び出し、人間の監視がほとんどない状態でタスクを完遂します。IBMによれば、ユーザーの1回のリクエストが、数秒のうちに数十のエージェントアクションに展開することもあり得ます。
こうした特性に対して、既存のIAMシステムは対応できていません。IBMによれば、92%の組織が自社のレガシーIAMツールではNHIやAIエージェントのリスクを管理する自信がないと回答しています。従来のIAMは「ログインし、セッションを持ち、四半期ごとにレビューされる人間」を前提に設計されており、機械速度で継続的・自律的に動作するエージェントを想定した設計ではないためです。
「非人間アイデンティティ」の急増という現実
IBMは、企業環境では人間1人に対してNHIが45〜90個存在すると指摘しています。エージェントの導入が広がるにつれてこの比率はさらに高まると考えられます。問題はその数だけではありません。NHIの多くは開発チームが作成・管理しており、セキュリティチームやCISOの視野に入っていないケースが多い状況です。
IBMが1,100人の業界専門家を対象に行った調査では、4分の3近くが開発チームとセキュリティチームの連携が不十分だと回答しています。エージェントAIの急増が組織内の「管理の空白地帯」で進行しているという構図は、技術的な課題であると同時に、組織的な課題でもあると言えます。
IBMが示す5つの必須対策
IBMはThink 2026で、エージェントを本番環境に展開する組織が取り組むべき5つの行動指針を提示しました。
① すべてのステップでアイデンティティと意図を証明する
エージェントには、本番環境に投入された瞬間から、固有の暗号学的に安全なアイデンティティを付与する必要があります。すべてのインタラクションで「誰が何をしようとしているか」を継続的に検証し、委任・同意・監査証跡を残すことが求められます。
② 常設権限を予防的に排除する
永続的なアクセス権限は、権限の肥大化(Privilege Creep)や認証情報の拡散につながります。IBMはエージェントに対して、タスクごとにスコープを絞った短命な動的アクセスを与え、自動的に失効させる設計を推奨しています。
③ ランタイムでアクセスを制御する
プロビジョニングされたアクセス権と実際に使われるアクセス権の間には差が生じます。IBMはこれを「ラストマイル問題」と表現し、APIコールやツール呼び出しのたびに認可を強制することで、過去の意思決定ではなく実際の使用状況に基づいた制御が可能になると説明しています。
④ 自律性に説明責任を持たせる
エージェントのすべてのアクションを、元になった人間の意思決定まで遡れるトレーサビリティが必要です。完全な監査・証明と、ユーザーのリクエストからエージェントの動作・下流への影響までの系譜(Lineage)の確保が求められます。
⑤ 環境横断的に制御を統一する
クラウド・オンプレミス・ハイブリッドにまたがる単一のコントロールプレーンで、認証情報・アクセス・アイデンティティを一元管理することで、ツールの断片化が招くセキュリティギャップを防ぎます。
Vault 2.0と統合アイデンティティ基盤
Think 2026でIBMが発表した Vault Enterprise 2.0 は、上記の方針を具体化した製品アップデートです。主な変更点は3点あります。まず、ワークロードアイデンティティフェデレーションを通じた長期間クレデンシャルの排除。次に、クレデンシャルのライフサイクル管理の自動化。そして、大規模ワークロードに対応する高性能暗号化の提供です。
IBMはVault 2.0を、人間のアイデンティティを担う IBM Verify と組み合わせることで、エンタープライズ全体の人間とNHIを統合管理するエンドツーエンドの基盤として位置づけています。長期間クレデンシャルの排除は「常設権限の排除」に、ライフサイクル管理の自動化は「機械速度で動くエージェントへの対応」に直接対応しており、5つの必須対策を製品レベルで具体化した設計だと言えます。
規制環境から見る現場の課題
Think 2026のスポットライトセッションには、Albert Einstein College of Medicine(ブロンクス、研究費2億5,000万ドル超)のIT責任者であるShailesh Shenoy氏が登壇しました。同機関ではIBM VerifyとHashiCorp Vaultを組み合わせて活用しており、Shenoy氏は「AIエージェントは研究助手のようなもので、ラボの責任者・事業責任者まで遡れる説明責任が必要だが、今それが存在しない」と述べています。
高規制環境であっても管理体制は「NHIが新フロンティア」という状況にあるというShenoy氏の発言は、エンタープライズAI導入を進める多くの組織にとって示唆に富む視点だと思います。また同氏は「規制当局を待たず、自らこの問題に向き合うべきだ」とも述べており、セキュリティ対応を外圧に頼らず自主的に進める姿勢が重要だと考えられます。
まとめ
IBMがThink 2026で示したのは、エージェントAIの普及が「人間」を前提としたIAMの限界を露わにしつつあるという認識です。NHIの急増と組織内の管理分断という二重の課題に対し、Vault 2.0を中核とした継続的・動的なアイデンティティ管理への移行が提言されました。エンタープライズAIのガバナンス設計については過去記事でも整理していますので、あわせてご覧いただければと思います。