はじめに
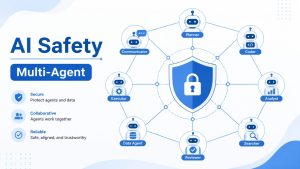
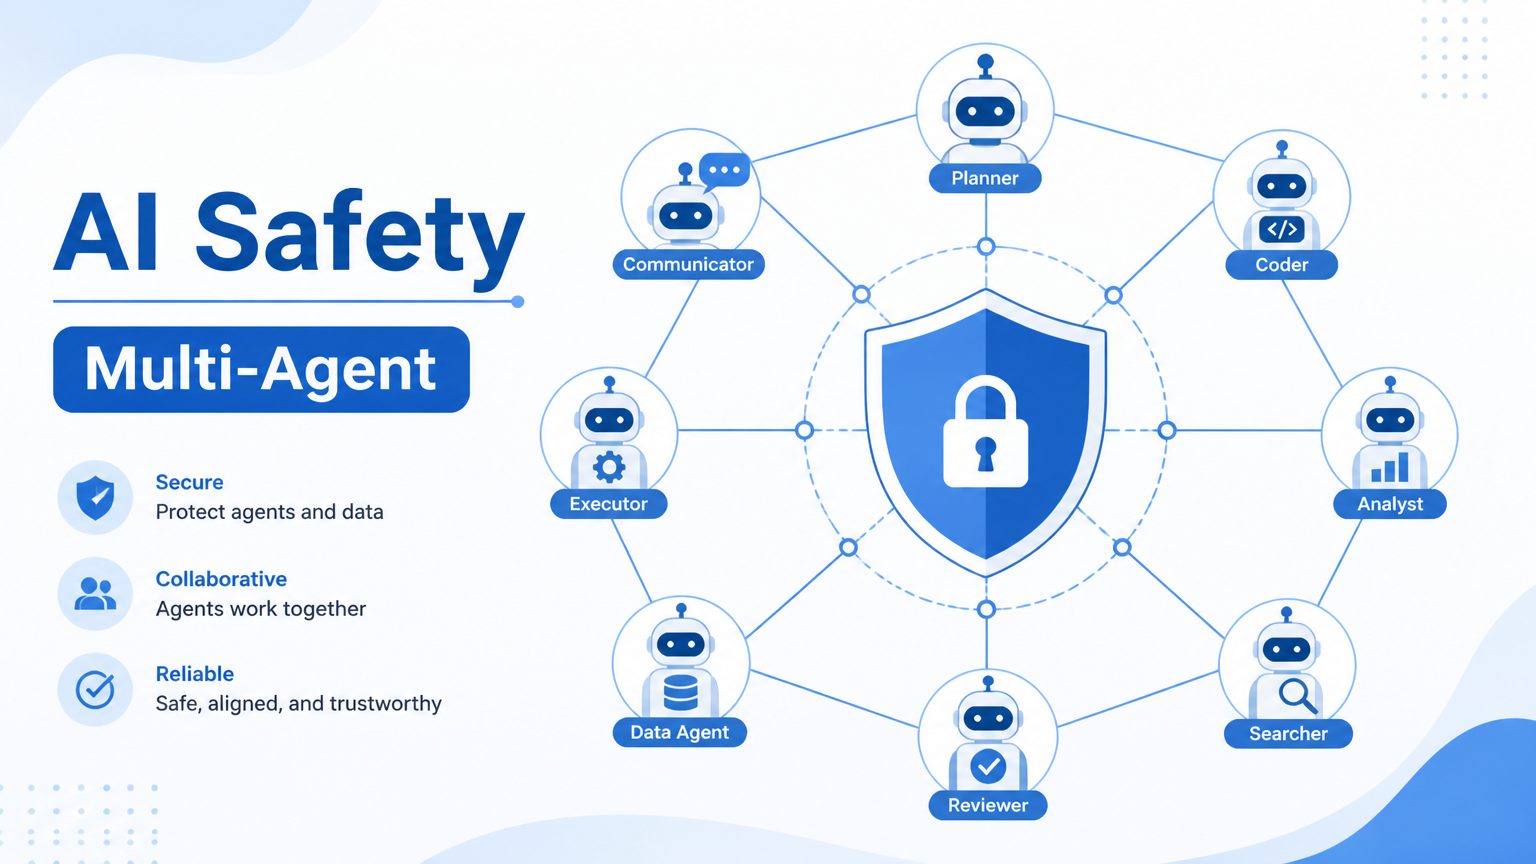
Google DeepMindは2026年6月11日、Schmidt Sciences、Cooperative AI Foundation、ARIA、Google.orgと共同で、複数のAIエージェントが相互作用する「マルチエージェント環境」の安全性研究を支援するため、最大1,000万ドルの研究資金募集を開始したことを発表しました。本稿では、この発表の背景と募集内容、注目される研究領域について解説します。
参考記事
- タイトル: Investing in multi-agent AI safety research
- 発行元: Google DeepMind
- 発行日: 2026年6月11日
- URL: https://deepmind.google/blog/investing-in-multi-agent-ai-safety-research/
関連記事
要点
- Google DeepMindは、Schmidt Sciences、Cooperative AI Foundation、ARIA、Google.orgと共同で、マルチエージェントAIシステムの安全性研究を支援する最大1,000万ドルの研究資金募集を開始した
- 募集の主眼は、多数のAIエージェントが集団として振る舞う際に生じる「予測しづらい挙動」を理解し、リスクを緩和する枠組みを構築することである
- 研究テーマは「サンドボックスとテストベッド」「エージェントネットワークの科学」「エージェント基盤の強化」「監視と制御」の4分野に整理されている
- 応募締切は2026年8月8日で、採択結果は2026年秋に発表される予定である
- 過去の研究成果として、マルチエージェントの相互作用に関する2025年の枠組みや、敵対的環境でのエージェントの脆弱性を扱う「AI Agent Traps」研究が土台になっている
詳細解説
なぜ「エージェントの集団」が新しい課題なのか
Google DeepMindによれば、これまでのAI安全性研究は個々のモデルの性能・有用性・安全性を高めることに重点が置かれてきました。しかし今後は、異なる組織が構築した数百万規模のAIエージェントが、デジタル環境上でやり取りし、交渉し、取引を行う時代が訪れるとされています。
複数のエージェントが相互作用すると、単体のモデルでは見られない「集合的な振る舞い」が突発的に生まれる可能性があります。これは複雑系の分野で「創発(エマージェンス)」と呼ばれる現象に近いものだと考えられます。個々の構成要素には見られない性質が、要素同士の相互作用によって全体として現れる現象を指す概念です。現在のところ、こうした集団レベルの変化を予測・計測・監視する手法は十分に整っていないと説明されています。
4つの優先研究分野
今回の資金募集では、研究者が提案を行うべき優先分野として以下の4つが示されています。
1つ目は「サンドボックスとテストベッド」です。仮想的なマーケットプレイスや複数組織にわたるワークフローなど、現実に近い再現可能な環境を構築し、マルチエージェント安全性のあらゆる側面を評価・比較できるようにすることが目的とされています。
2つ目は「エージェントネットワークの科学」で、相互作用するエージェント集団の安全性に関わる性質を理解する研究です。集団としての能力がどのように現れ、拡大するか、ネットワークがどのように機能不全や不安定化を起こすか、そして危険で予期しない集団レベルの特性をどう検知するかが論点になります。
3つ目は「エージェント基盤の強化」で、クロスプラットフォームでのエージェント間相互作用を安全に行うための、ID・評判・コミットメントに関するプロトコルをストレステストする取り組みです。
4つ目は「監視と制御」で、展開済みのエージェント集団を監視し、大規模に発生しうる集団的な被害を緩和する手法の開発が含まれます。
いずれの分野も、単独の研究機関だけでは解決が難しいテーマであり、グローバルな研究者コミュニティの参加が前提とされている点が特徴的だと考えられます。
既存の研究との関係と今後のスケジュール
Google DeepMindは、2025年に発表したマルチエージェント相互作用の理解に関する枠組みと、敵対的環境下でエージェントが直面する脆弱性を分析した「AI Agent Traps」と呼ばれる研究を、今回の資金募集の土台として位置づけています。これらの先行研究を踏まえ、マルチエージェントシステムの複雑さが既存の安全性モデルの進化速度を上回りつつあるとの認識のもと、研究の加速が必要だと説明されています。
今回の取り組みは、Schmidt Sciencesの「Science of Trustworthy AI」および「AI Agents」プログラム、さらにARIAの「Scaling Trust」プログラムとも連携しており、複数の組織が共同で資金と研究基盤を提供する形になっています。応募の締切は2026年8月8日で、採択された研究者は2026年秋に発表される予定です。応募方法や技術的な要件については、専用の申請ポータルで案内されています。
マルチエージェントAIのセキュリティ課題については、過去記事でもネットワーク構造に起因するリスクを整理していますので、関心のある方はあわせてご覧いただければと思います。
このような大規模な研究資金の投入は、複数のAIエージェントが連携して業務を進める仕組みの導入を検討する企業にとっても、間接的に関係のある動きだと思います。エージェント同士の相互作用に潜むリスクが事前に整理されていくことで、将来的にはより安心して導入できる環境が整っていく可能性があります。
まとめ
Google DeepMindを中心とする複数組織が、マルチエージェントAIの安全性研究に最大1,000万ドルを投じる方針を示しました。個々のモデルの安全性だけでなく、エージェント同士が相互作用する「集団としての振る舞い」をどう理解し制御するかが、今後のAI開発における重要な論点になっていくと考えられます。マルチエージェントシステムの基本的な仕組みについては過去記事でも紹介していますので、あわせてご覧ください。