はじめに
Anthropicが2026年6月3日、AI支援型サイバー攻撃に関する調査レポートを公開しました。2025年3月から2026年3月の1年間に悪意ある活動で凍結された832アカウントを分析したもので、Project Glasswingの初回アップデートでも報告されていたサイバー防衛活動の延長にあたります。本稿では、攻撃者のAI活用パターンがどう変化しているか、そして従来のセキュリティ評価手法になぜ限界が生じているかを解説します。
参考記事
- タイトル: What we learned mapping a year’s worth of AI-enabled cyber threats
- 著者: Anthropic
- 発行元: Anthropic
- 発行日: 2026年6月3日
- URL: https://www.anthropic.com/news/AI-enabled-cyber-threats-mitre-attack
関連記事
要点
- 調査対象832アカウントのうち67.3%(560件)がマルウェア作成にAIを使用しており、AIはサイバー攻撃の準備段階で広く使われている
- 中リスク以上の攻撃者の割合が、前半6ヶ月の33%から後半6ヶ月には56%へと約1.7倍に増加した
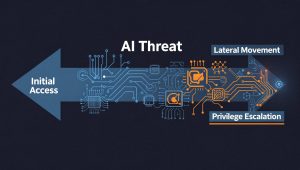
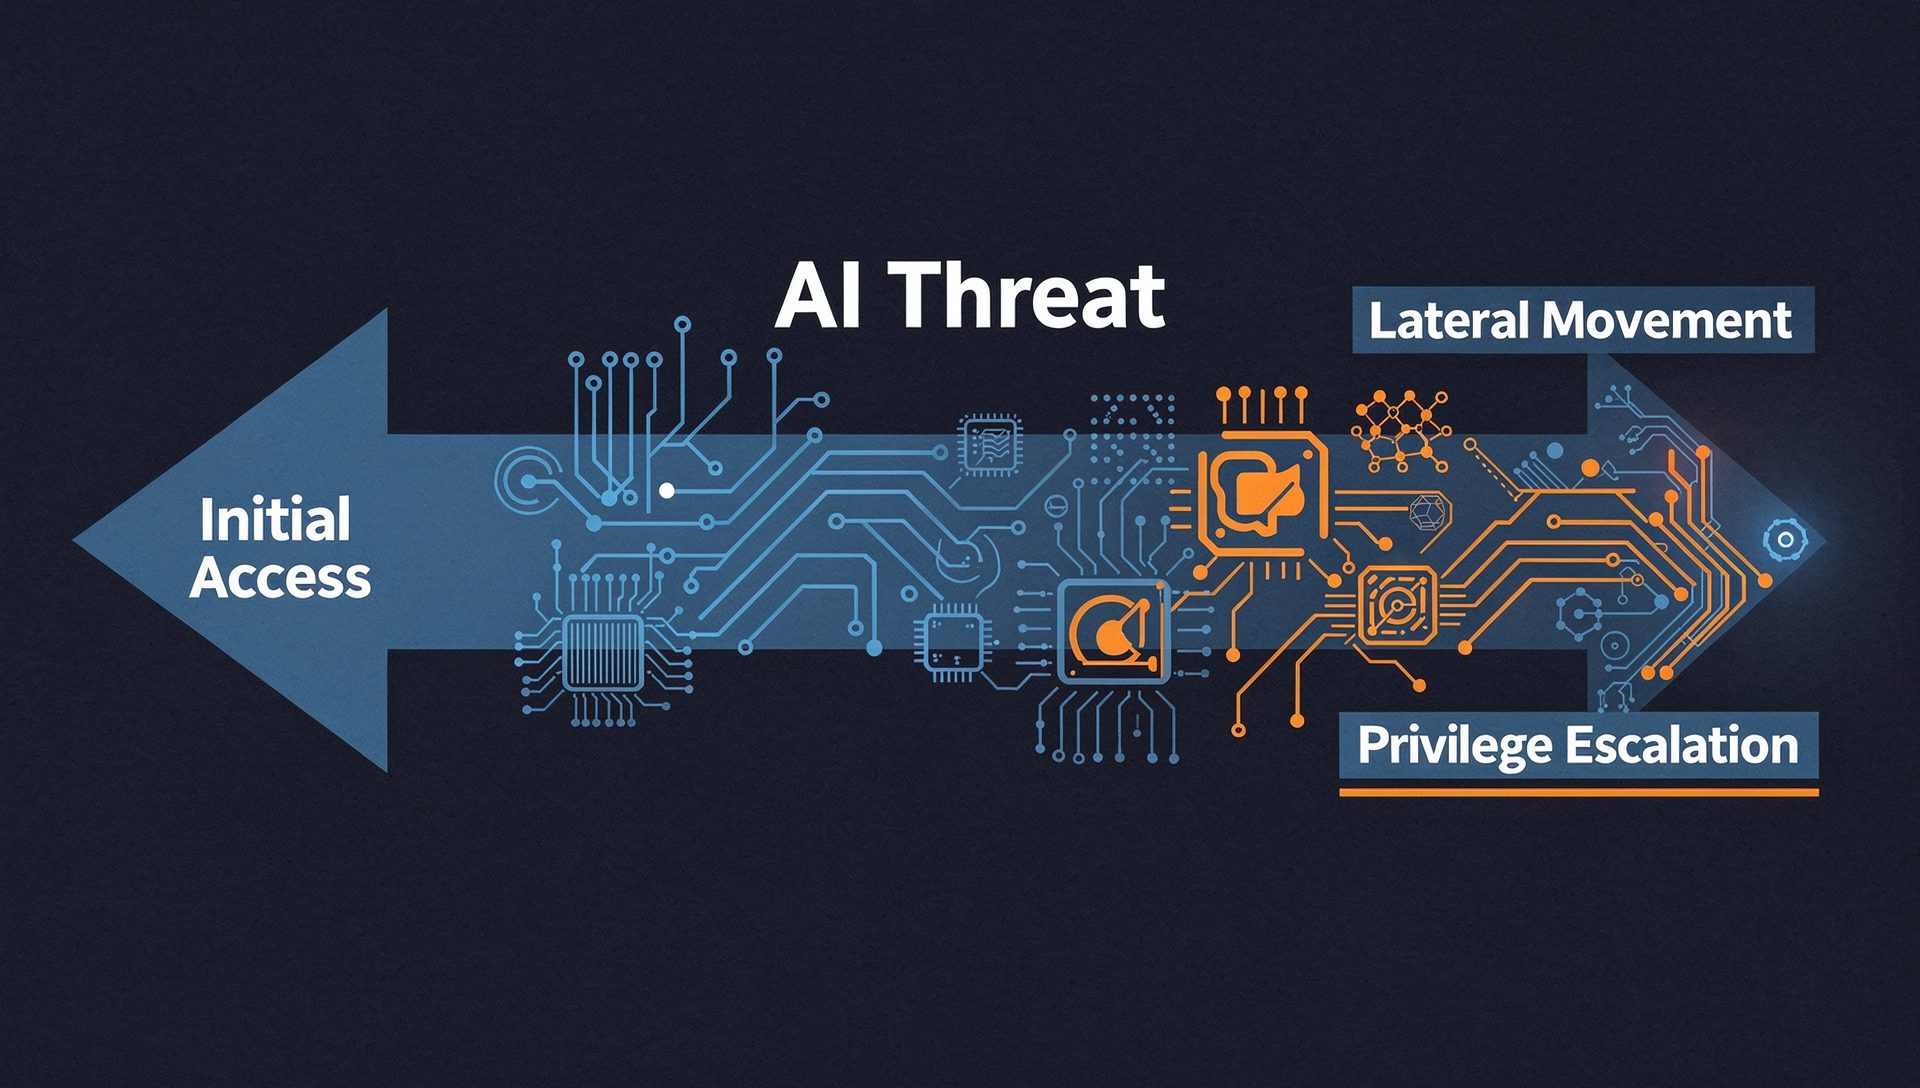
- AIの使用が「初期アクセス取得」から「侵入後の横移動・権限昇格」といった高度な工程へシフトしており、技術的スキルの低い攻撃者でも深部工作が可能になりつつある
- 脅威アクターのリスク評価に用いられてきた「使用手法数」や「利用プラットフォーム」はもはや有効な指標ではなく、「どの工程にAIを集中させているか」が判断基準になりつつある
- MITRE ATT&CKフレームワークは、AIエージェントが攻撃ステップを自律的に連鎖実行する「オーケストレーション」行動をまだ技術として定義しておらず、枠組みの更新が急務である
詳細解説
調査の概要と方法論
Anthropicは今回、2025年3月から2026年3月の1年間にわたって悪意ある活動を理由に凍結した全アカウントのうち、攻撃手法を詳細に評価できる832件を抽出し、サイバーセキュリティの標準的なナレッジベースである「MITRE ATT&CK」フレームワークにマッピングする形で分析を実施しました。MITRE ATT&CKとは、実際のサイバー攻撃で用いられる戦術・技術・手順(TTPs)を体系化したデータベースで、セキュリティチームが攻撃者の行動を分類・評価する際の業界標準として広く使われています。今回の分析結果は、Verizonの「2026 Data Breach Investigations Report(DBIR)」にも一部提供されており、より詳細な分析がAnthropicのFrontier Red Teamブログでも公開されています。
AIは攻撃ライフサイクルの「深部」へ移行している
今回の分析で最も多く確認されたAI活用用途はマルウェアの作成で、対象の67.3%(560件)がこの目的でAIを使用していました。一方、「ラテラルムーブメント(横移動)」と呼ばれる、侵入済みのネットワーク内部を深く移動する工程にAIを使用した攻撃者は54件(6.5%)にとどまりました。ラテラルムーブメントとは、最初に侵害した端末から他のシステムへ権限を拡大しながら移動する行為を指し、高度な技術知識を必要とするとされてきた工程です。
しかし全体的なトレンドとして、AIの活用がより「奥深い」工程へとシフトしていることをAnthropicは指摘しています。具体的には、侵害済み環境内の有効アカウントを探索する「アカウントディスカバリー」へのAI活用が8.9ポイント上昇した一方、初期アクセス取得に使われるフィッシングへのAI活用は8.6ポイント低下しました。これは、AIが従来「熟練者しかできない」とされていた工程の障壁を下げていることを示唆しており、技術的スキルの低い攻撃者が深部工作に参入しやすくなっていると考えられます。
リスク評価の面でもこの変化は数値に表れています。分析期間前半の6ヶ月では、リスクスコアが中程度以上と評価された攻撃者の割合は33%でしたが、後半の6ヶ月では56%へと約1.7倍に増加しました。
従来のリスク評価手法はなぜ機能しなくなっているのか
セキュリティチームがこれまで攻撃者の危険度を判断する際には、「使用した攻撃手法の数」や「どのツール・インターフェースを使っているか」が主な指標として使われてきました。しかしAnthropicの分析は、これらの指標がもはや有効ではないことを示しています。
今回のデータセットを見ると、最も技術力が低い攻撃者グループが平均約16種類の手法を使用したのに対し、最も高度な攻撃者グループでも平均約20種類と、両者の差はわずかでした。また、Claude Code、API、チャットインターフェースといった利用プラットフォームの種別も、リスクレベルとの相関を示しませんでした。
代わりに有効な判断基準として浮上しているのが、「攻撃ライフサイクルのどの工程にAIを集中させているか」です。高リスク攻撃者は、初期アクセスではなくアカウントディスカバリー、ラテラルムーブメント、権限昇格といった、リアルタイムの判断や高い監視コストを必要とする工程にAIを集中させる傾向があります。
ただし、この指標自体も既に揺らぎ始めていることをAnthropicは指摘しています。先述のとおり、これらの高度な工程へのAI活用は攻撃者全体に広がりつつあるからです。より持続的な判別指標として今後重要になるのは、「AIモデルを中心にどのようなスキャフォールディング(足場構造)を構築しているか」だとされています。高リスク攻撃者は、攻撃チェーンの個々のステップをモデルが自律的に連鎖実行し、人間の介入を最小限に抑えるアーキテクチャを設計しているという点が、より本質的な差異と考えられます。
MITRE ATT&CKが捉えきれていない脅威の形
MITRE ATT&CKフレームワークは、現時点でAIを使った高リスク攻撃の最も重要な特徴、すなわち「AIエージェントが攻撃ステップを自律的に順次実行し、次のアクションをリアルタイムで決定し、人間の介入なしに実行する」という行動を、攻撃手法として定義していません。
2025年11月にAnthropicが阻止した国家支援型サイバースパイ活動のケースはその典型です。攻撃者はClaude Codeを操作して世界中のターゲットへの侵入を試み、その大部分をほぼ自律的に実行させていました。MITRE ATT&CKでマッピングすると、この攻撃者は13の戦術にわたって30の技術を使用していたことになり、数値の上では「中リスク程度」という評価になります。しかし実際には、Anthropicの独自リスクスコアリングではこの攻撃に最高スコアの100点が付与されました。
このケースでモデルはコマンドの実行、脆弱性の悪用、認証情報の窃取、戦術的意思決定を自律的に行い、人間が介入したのはほんの数ステップにすぎませんでした。このような「エージェント的オーケストレーション」に相当するATT&CK IDは現在存在せず、AIエージェントの能力向上に伴ってこの種の攻撃が増加することを踏まえると、フレームワーク自体の更新が急務だとAnthropicは主張しています。Anthropicは現在、MITREとATT&CKの改訂について協議を進めているとのことです。
防御側への示唆と今後の対応
Anthropicは今回の分析から得られた知見を自社モデルのセーフガード設計に反映しており、最も高性能なモデルに対してはマルウェア開発や大規模データ流出といった活動を検知・ブロックするサイバー専用の防御機能を追加・導入しています。同社は、攻撃側と防御側の双方が急速に変化するツールを手にしている現状において、防御側が先手を打てるよう知見を継続的に公開していく姿勢を示しています。
まとめ
AIが攻撃ライフサイクルの深部へ浸透し、技術スキルと危険度の相関が薄れつつある現状は、セキュリティの評価軸そのものを見直す必要性を示しています。MITRE ATT&CKの更新という業界全体の課題にAnthropicが踏み込んだ点は注目に値します。AI時代のサイバー脅威全体の動向については、Mandiantの2026年版レポートの分析記事もあわせてご覧いただければと思います。