はじめに
IBMのTrent Shupeが2026年4月29日に公開した記事によれば、AnthropicのMythosモデルが人間の能力を超える規模と速度で脆弱性を発見できることを示したことで、サイバーセキュリティにおける制約が「発見」から「対応・修復」へと根本的に変化したとされています。本稿では、この変化が企業にとって何を意味するのかを解説します。
参考記事
- タイトル: The Mythos moment: When discovery outpaces defense
- 著者: Trent Shupe
- 発行元: IBM Think
- 発行日: 2026年4月29日
- URL: https://www.ibm.com/think/insights/the-mythos-moment-when-discovery-outpaces-defense
関連記事

要点
- AnthropicのMythosモデルが、人間のチームでは対応しきれないペースで、主要プラットフォームにまたがる大量の未知の脆弱性を発見できることを示した
- これによりサイバーセキュリティの制約は「脆弱性を見つけること」から「見つかった脆弱性を修復すること」へと移行した
- 従来の線形・反応型の脆弱性管理モデルはAIが生成する大量の発見事項に対応できず、抜本的な転換が必要である
- IBMが提唱する「継続的エクスポージャーマネジメント」は、可視化・優先順位付け・修復を単一の継続的フローとして統合するアプローチである
- 成功する企業は、重大度ではなく ビジネスへの影響 を基準にリスクを優先し、修復を自動化・ガバナンス化している
詳細解説
Mythosモデルが示した転換点
2026年4月、AnthropicのMythosモデルが主要プラットフォーム上で数千件にのぼる未知の脆弱性を発見し、うち修復されたのはごく一部にとどまるという状況が明らかになりました。IBMはこの出来事を「後戻りのできない転換点」と位置づけています。
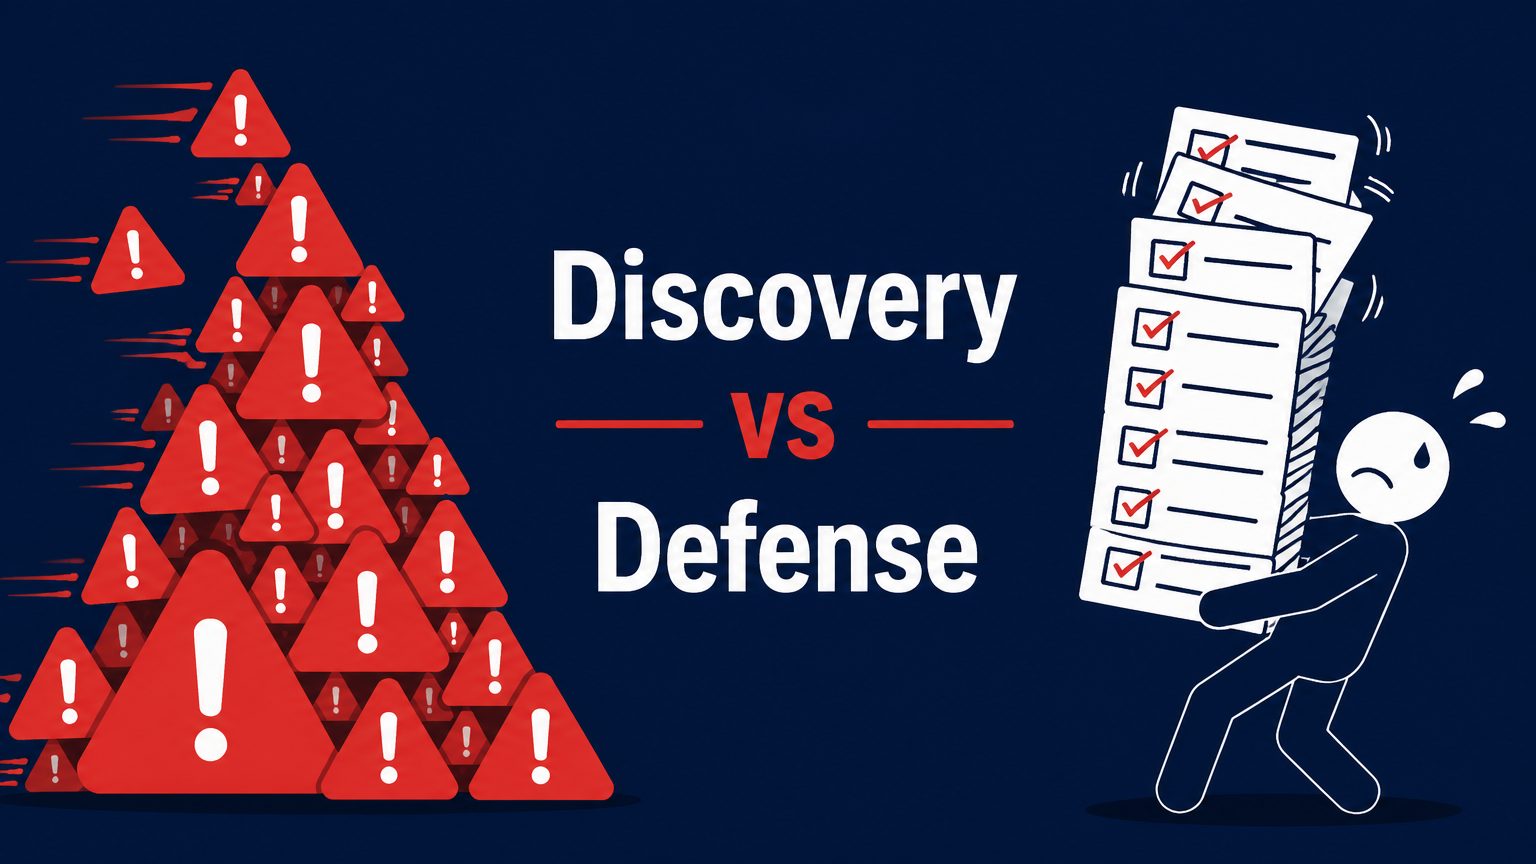
これまでのサイバーセキュリティ戦略の多くは「可視性の向上」、すなわち脆弱性をいかに早く・広く発見するかに焦点を当てていました。しかし今回、AIが人間チームの修復速度を上回るペースで脆弱性を継続的に生成・発見できることが示されたことで、ボトルネックは「発見」から「対応」へと移ったとIBMは指摘しています。
AI駆動の発見がもたらす新しい運用環境
AIによる脆弱性発見が常態化すると、企業が直面する運用環境は質的に変化します。IBMはその特徴として4点を挙げています。
第一に 発見量の爆発的増加 です。機械規模で脆弱性が次々と明らかになります。第二に エクスポージャーウィンドウの縮小 で、対応猶予が従来の数週間から数時間単位に短縮されます。第三に コンテキストのないノイズの増大 として、大量の発見事項が優先順位付けのないまま積み上がり、すでに人手不足のチームを圧迫します。第四に ツール間のフラグメンテーション で、コード・インフラ・実行環境をまたぐ脆弱性を統合的に把握できないことが構造的な弱点になります。
これらが複合的に作用する結果、従来型のアプローチでは到底追いつかないと考えられます。
脆弱性管理からエクスポージャー管理へ
従来の脆弱性管理は「スキャン → トリアージ → チケット作成 → 修復」という線形・反応型のプロセスでした。単一の重大な脆弱性や侵害が発生した場合でも、セキュリティ・開発・運用・インフラの各チームが同時に招集され、複数のシステムからデータを収集し、所有権が曖昧なまま意思決定が行われることがあります。IBM によれば、完全な影響把握と対応調整に数日から数週間かかることもあるとのことです。
AIが加速する環境では、単一インシデントではなく数千件の新たなエクスポージャーが同時並行で発生します。同じ手作業・分断されたプロセスを指数関数的に大きなスケールに適用しなければならず、従来モデルは機能しなくなるとIBMは述べています。
これに対してIBMが提唱するのが「継続的エクスポージャーマネジメント」です。このモデルは以下の特徴を持ちます。
- 可視化・優先順位付け・修復を単一の継続的なフローに統合する
- セキュリティをソフトウェアデリバリーライフサイクルの末尾ではなく全体に組み込む
- 汎用的な重大度スコアではなくビジネスインパクトに基づいて優先順位を付ける
- 修復をガバナンス化・自動化し、既存のワークフローに統合する
「インサイトから行動へ」の距離を縮める
IBMは次世代のセキュリティアーキテクチャの核心として「オペレーショナルインテグレーション」を挙げています。企業にとって今必要なのは、追加のポイントソリューションではなく、既存の能力を接続しシグナルを行動に変換する オペレーショナルレイヤー であるとされています。
このレイヤーは、AIによる発見を含む複数のソースからの結果を処理し、全技術スタックにわたるエクスポージャーを関連付け、企業固有のリスクとビジネスコンテキストに基づいて優先順位を付け、確立されたプロセスを通じて修復を調整する役割を担います。この統合なしには、可視性の向上はただ複雑さを増幅させるだけになると考えられます。
AI時代の成功基準と企業への問いかけ
IBMはAI時代に適応できる組織の特徴として、リアルタイムの認識と対応、重大度だけでなく「影響の結果」に基づくリスク優先付け、手作業への依存を減らす実行の自動化、開発・セキュリティ・運用が共通のリスク理解のもとで一体化していること、そして「活動量」ではなく「修復完了時間」や「リスク低減」を成果指標にすることを挙げています。
またIBMは、Mythosのようなモデルの登場が「反応」ではなく「内省」を促すべきだとして、企業リーダーへ直接問いかけています。「今日、脆弱性はどのくらいの速さで修復できますか?」「発見量が大幅に増加した場合、何が起きますか?」「検知から対応までのギャップはどこにありますか?」これらの問いへの答えが、その組織の準備状況を定義するとされています。
まとめ
AnthropicのMythosモデルの登場は、サイバーセキュリティにおける10年来の前提——「発見が制約だ」——を覆しました。IBMが指摘するように、制約は今や「修復」の側にあります。AI時代に求められるのは、発見ツールの追加ではなく、可視化から修復までを継続的・統合的に回す体制の構築だと言えます。AIセキュリティの別の側面に関心のある方は、Googleが描くAIによるサイバー攻撃防止の未来もあわせてご覧いただければと思います。