はじめに
AnthropicのAIコーディングツール「Claude Code」のソースコードが、誤ってNPMに公開されるという情報漏洩が発生しました。Fortuneが2026年3月31日に報じたもので、同月26日に別の流出事案があったばかりという、短期間での連続した事態として注目を集めています。
参考記事
- タイトル: Anthropic mistakenly leaks its own AI coding tool’s source code, just days after accidentally revealing an upcoming model known as Mythos
- 著者: Beatrice Nolan
- 発行元: Fortune
- 発行日: 2026年3月31日
- URL: https://fortune.com/2026/03/31/anthropic-source-code-claude-code-data-leak-second-security-lapse-days-after-accidentally-revealing-mythos/
要点
- AnthropicがコーディングツールClaude Codeのソースコード約50万行(約1,900ファイル)をNPMに誤って公開した
- Anthropicは「顧客データや認証情報の流出はなく、ヒューマンエラーによるリリースのパッケージング問題であり、セキュリティ侵害ではない」と説明した
- 今回の漏洩は、3月26日に発生した未発表モデル「Mythos/Capybara」に関する草稿ブログ記事の流出から数日後に起きた
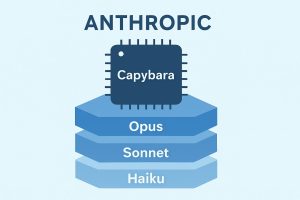
- 漏洩したコードにより、AnthropicがOpusを超える新たな上位モデル「Capybara」を準備中であることが改めて確認された
- セキュリティ研究者は、内部APIや非公開プロセスの露出により、攻撃者がAnthropicのシステムアーキテクチャを把握できる可能性があると警告している
詳細解説
漏洩の経緯——NPMへの誤アップロード
Fortuneの報道によれば、今回の漏洩はAnthropicがClaude Codeをリリースする際、本来アップロードすべき「実行用の完成版コード」ではなく、全ソースコードをNPMに公開してしまったことで発生しました。NPMとはJavaScript/Node.jsのパッケージを共有するプラットフォームで、世界中の開発者が日常的に利用しています。漏洩規模はFortune報道時点で約50万行・約1,900ファイルにのぼりました。
LayerX SecurityのシニアAIセキュリティ研究者であるRoy Pazは、通常、大企業のリリースには複数の確認ステップが設けられているものの、今回は誰かが通常の手順をショートカットしたことで、単一の設定ミスまたは誤クリックがソースコード全体の公開につながったと指摘しています。ただしAnthropicは、リリースの安全策がバイパスされたという見解は否定しています。Anthropicの広報担当者は「顧客の機密データや認証情報は含まれていない。ヒューマンエラーによるリリースのパッケージング問題であり、再発防止策を順次導入している」と述べています。
Claude Codeの「エージェントハーネス」とは何か
今回漏洩したのは、Claude Code全体のコードではなく、具体的には「エージェントハーネス」と呼ばれるソフトウェア層のソースコードです。Fortuneによれば、Claude Codeの機能の一部は基盤となる大規模言語モデル自体ではなく、モデルを取り囲むこのソフトウェア層から生まれています。エージェントハーネスはモデルに対してほかのソフトウェアツールの使い方を指示し、動作上の制約(ガードレール)を設ける役割を担います。
エージェントハーネスのソースコードが露出したことで、Fortuneが依頼したサイバーセキュリティ専門家は「技術的な知識を持つ者がコードベースから追加の内部情報を抽出できる」と評価しています。具体的なリスクとしては、競合他社によるリバースエンジニアリングや、漏洩コードをもとにしたオープンソース版の開発が考えられます。Roy Pazはさらに、直接的なバックエンドへのアクセス以上に、内部APIや非公開プロセスの露出が重大な懸念点だと述べており、洗練された攻撃者がAnthropicのアーキテクチャを深く理解し、既存の安全策を回避しようとする際に悪用される可能性があると考えられます。
数日前の流出と新モデル「Capybara」の実態
今回の漏洩は、3月26日に発生した別の情報流出とも密接に関連しています。Fortuneによれば、3月26日の事案では約3,000ファイルが一時的に公開状態になり、その中に未発表モデルに関する草稿ブログ記事が含まれていました。モデルは社内で「Mythos」または「Capybara」と呼ばれており、前例のないサイバーセキュリティリスクをもたらす可能性があると記載されていたとのことです。
今回のソースコード漏洩でもCapybaraの存在が改めて確認されました。Roy Pazは、コンテキストウィンドウの規模などを根拠に「fast」と「slow」の2バリアントが存在する可能性があり、市場で最高性能のモデルになると推測しています。現在AnthropicはOpus(最大・最高性能)・Sonnet(中間)・Haiku(小型・高速)の3サイズ体制でモデルを展開していますが、Fortuneが入手した草稿ブログでは、CapybaraはOpusを超える新たな上位ティアとして位置づけられ、より高価格になると説明されていたとされています。
現行モデルのサイバーセキュリティリスクと過去の漏洩
Fortuneは現行の最上位モデルClaude 4.6 Opusについても言及しており、Anthropic自身がサイバーセキュリティの観点からこのモデルを「危険なモデル」に分類していると報じています。同モデルはソフトウェアのゼロデイ脆弱性(まだ修正されていない未知の脆弱性)を自律的に発見できるとされており、本来は企業のセキュリティ強化を目的とした能力です。一方で、国家レベルのハッカーを含む悪意ある行為者に悪用されるリスクも否定できないと考えられます。
なお、Fortuneによれば、Claude Codeに関連した類似の漏洩は今回が初めてではありません。2025年2月にも初期版のコードが同様の形で外部に露出しており、Anthropicはその後、コードを速やかに削除・非公開化しています。
まとめ
AnthropicはClaude Codeのソースコード流出について「セキュリティ侵害ではない」と説明していますが、内部の仕組みが外部から閲覧可能な状態になったことの影響は軽視しづらいと考えられます。新モデル「Capybara」の情報も重ねて確認される形となり、AI企業の情報管理体制のあり方が改めて問われる事例と言えます。