はじめに
AnthropicがOpusを超える新モデル層「Capybara」とその第一弾モデル「Claude Mythos」を極秘で開発・テスト中であることが、2026年3月26日のFortune誌の報道で明らかになりました。公開設定のままになっていたコンテンツ管理システムのキャッシュに草稿ブログが保存されていたことが発端です。本稿では、漏洩で判明した新モデルの概要とサイバーセキュリティへの影響を解説します。
参考記事
- タイトル: Here’s what next as Anthropic’s most powerful AI model leaked via unsecured data cache
- 著者: Shaurya Malwa
- 発行元: CoinDesk
- 発行日: 2026年3月28日
- URL: https://www.coindesk.com/tech/2026/03/28/here-s-what-next-as-anthropic-s-most-powerful-ai-model-leaked-via-unsecured-data-cache
- タイトル: Exclusive: Anthropic acknowledges testing new AI model representing ‘step change’ in capabilities, after accidental data leak reveals its existence
- 著者: Beatrice Nolan
- 発行元: Fortune
- 発行日: 2026年3月26日
- URL: https://fortune.com/2026/03/26/anthropic-says-testing-mythos-powerful-new-ai-model-after-data-leak-reveals-its-existence-step-change-in-capabilities/
要点
- AnthropicはClaude Opus 4.6を大幅に上回る新モデル「Claude Mythos」を開発・テスト中であり、社内では「当社がこれまでに開発した中で断然最も強力なAIモデル」と位置づけられている
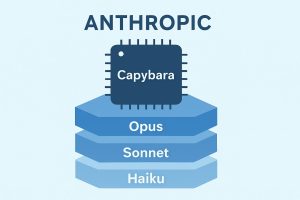
- 新モデルは「Capybara」と名付けられた新しいモデル層に属し、既存の最上位層であるOpusをさらに超える規模と性能を持つとされる
- ソフトウェアコーディング、学術的推論、サイバーセキュリティの各テストでClaude Opus 4.6を大幅に上回るスコアを記録した
- Anthropicは同モデルが「前例のないサイバーセキュリティリスク」をもたらすとして、一般公開には慎重な段階的アプローチを取る方針である
- 漏洩の原因はコンテンツ管理システムの設定ミスによる人的エラーであり、約3,000件の未公開アセットが一時的に公開状態になっていた
詳細解説
漏洩の経緯——何が、どのようにして明らかになったのか
Fortune誌の報道によれば、今回の情報漏洩はAnthropicが利用するコンテンツ管理システム(CMS)の設定ミスが原因とされています。このCMSではアップロードされたデジタルアセットがデフォルトで公開状態になり、公開URLが自動的に割り当てられる仕組みになっていたため、ユーザーが明示的にプライベート設定へ変更しない限り、誰でもアクセスできる状態になっていたと説明されています。
不備を発見したのは、LayerX Securityのシニアセキュリティ研究者Roy Paz氏と、ケンブリッジ大学のサイバーセキュリティ研究者Alexandre Pauwels氏です。Fortuneの依頼を受けてPauwels氏が内容を精査したところ、画像やバナーといった既存ブログのアセットのほか、新製品情報を含むと見られる約3,000件のファイルが公開状態になっていたことが確認されたとのことです。Fortuneからの問い合わせを受けたAnthropicはその日のうちにキャッシュへのアクセスを制限し、「外部CMSツールの設定に関する人的エラーにより、草稿コンテンツが一時的にアクセス可能な状態になっていた」と認めました。
「Capybara」層と「Claude Mythos」の概要
漏洩した草稿ブログには、「Capybara」という新しいモデル層の詳細が記されていました。Fortuneによれば、文書内には「Capybaraはより大きく、より高い知性を持つ新たなモデル層であり、これまで当社の最上位だったOpusモデルを超える」と説明されていたとのことです。
現在Anthropicは各モデルをサイズと性能に応じてOpus(最大・最高性能)、Sonnet(中間)、Haiku(最小・最高速)の3層で提供しています。Capybaraはその上に位置する新たな第4層になると考えられます。新モデルの名称として草稿に記されていたのが「Claude Mythos」であり、Anthropicは社内でこれを「当社がこれまでに開発した中で断然最も強力なAIモデル」と位置づけていたとされます。
Fortune誌の取材に対してAnthropicは、「推論、コーディング、サイバーセキュリティにおいて意義深い進歩を遂げた汎用モデルを開発中であり、現時点でわが社が構築した中で最も性能が高い」と声明を発表し、「能力の強さを踏まえ、リリースの方法については慎重に検討している」と述べています。現在は少数の早期アクセス顧客を対象にテストが行われている段階とのことです。
性能評価とサイバーセキュリティへの懸念
草稿では、Claude Opus 4.6との比較について「ソフトウェアコーディング、学術的推論、サイバーセキュリティをはじめとする各テストで大幅に高いスコアを記録した」とされていたとFortune誌は報じています。ただし、具体的な数値は草稿には記されていなかったようで、現時点ではスコアの詳細は公表されていません。
Anthropicが特に慎重な姿勢を示しているのが、サイバーセキュリティ分野への影響です。草稿によれば同モデルは「サイバー能力において現在他のどのAIモデルよりも大幅に優れており、防御側の取り組みをはるかに上回るペースで脆弱性を悪用できるモデルの波を予告するもの」と記されていたとされます。つまり、悪意ある利用者がこのモデルを使って大規模なサイバー攻撃を実行できる可能性をAnthropicが認識していることを示しています。
こうした懸念は、Anthropicにとって今回が初めてではありません。Fortune誌によれば、同社はClaude Opus 4.6のリリース時にもサイバーセキュリティ上の二重用途リスクを認めており、中国政府と関係する国家支援グループがClaudeを用いてテクノロジー企業や金融機関、政府機関など約30の組織を対象にした協調的なサイバー攻撃キャンペーンを展開していたことを検知・対処した事例も報告されています。また、OpenAIが2026年2月にGPT-5.3-Codexを公開した際にも、同モデルをサイバーセキュリティ関連タスクで「高い能力」を持つ最初のモデルとして分類したと発表しており、最前線の大規模言語モデルがサイバーセキュリティ上の閾値を超えつつあるという共通の認識が業界に広まりつつあると考えられます。
こうしたリスクを踏まえ、Anthropicは段階的なリリース方針を取っています。草稿には、サイバー防衛に携わる組織を優先的な提供対象とし、「迫りくるAI主導の悪用の波に備えてコードベースの堅牢性を向上させるためのリードタイムを提供する」と記されていたとのことです。一般公開については、モデルの実行コストが高いことも課題の一つとされ、準備が整い次第との姿勢です。
漏洩が示す情報管理の難しさ
今回の件は、モデルの性能評価とは別に、AI企業における情報管理上の課題を改めて浮き彫りにしたと言えます。Anthropicはサイバーセキュリティ分野での高い能力を強みの一つとして打ち出している一方で、そのモデルの存在が基本的なCMSの設定ミスによって外部に明らかになるという事態が生じました。CoinDeskが指摘するように、この皮肉な構図はそれ自体が一つの教訓と見ることができます。
また、漏洩したキャッシュにはモデル情報だけでなく、ヨーロッパの有力経営者を招くAnthropicの非公開リトリート計画書も含まれており、Anthropic CEOのDario Amodei氏が参加予定の招待制イベントの詳細が記されていたとFortune誌は伝えています。こうした非公開情報が意図せず外部に露出した点は、高度なAIを扱う企業の情報管理体制に対する関心を高めるきっかけになりそうです。
まとめ
Anthropicが開発中の「Claude Mythos」(Capybara層)は、既存の最上位モデルを大幅に上回る性能を持ちながら、前例のないサイバーリスクをもたらす可能性があるとされています。意図せぬ漏洩によってその存在が明らかになったことは、高性能AIの開発・管理における透明性と慎重さのバランスという問いを、改めて考えさせる出来事と言えると思います。