はじめに
IBMが2026年2月20日に公開した実装ガイドを参考に、AI活用が拡大する中で多くの企業が直面しているAIガバナンスの課題と、その具体的な導入手順について解説します。信頼性の確保や規制対応、透明性の担保といった観点から、AIを組織で安全にスケールさせるための枠組みを整理しました。
参考記事
- タイトル: Implementing AI Governance: A Practical Guide
- 著者: Shalini Harkar
- 発行元: IBM Think
- 発行日: 2026年2月20日
- URL: https://www.ibm.com/think/insights/ai-governance-implementation
要点
- GartnerによればAIガバナンスが急務となる背景として、2028年までに生成AIとのやり取りの3分の1に自律型エージェントが関与すると予測されている
- Harvard Business Reviewの調査では、上級ITリーダーの79%がAIのセキュリティリスクを、73%が偏ったアウトカムを懸念している
- EU AI法では、違反した企業に対して最大3,500万ユーロまたは年間売上高の7%に相当する罰金が科される可能性がある
- AIガバナンスの実装は、目的・スコープの定義からリスク管理、継続的モニタリング、改善と拡張まで8つのステップで構成される
- IBMのwatsonx.governanceは、AIガバナンスをAI開発・運用パイプラインに組み込むためのプラットフォームとして紹介されている
詳細解説
なぜ今、AIガバナンスが重要なのか
AIが実験段階から企業規模での本格活用へと移行する中、組織の説明責任と技術的な進歩をつなぐ橋渡しとして、AIガバナンスの重要性が高まっています。IBMのガイドでは、その背景として3つの課題が挙げられています。
第一に、AIアウトカムへの信頼不足です。Harvard Business Reviewの調査によれば、上級ITリーダーの79%がAIのセキュリティリスクを懸念し、73%がバイアスのある結果を心配しているとされています。第二に、規制環境の変化です。EU AI法では、特定のAI実務への違反に対して最大3,500万ユーロまたは年間売上高の7%の罰金が規定されています。第三に、「ブラックボックス問題」です。AIの判断根拠を説明できない組織は、風評被害や訴訟リスクにさらされる可能性があります。融資審査や採用判断などへのAI活用が広がる中、この問題は特に注目されています。
AIガバナンスは、こうしたリスクへの対応だけでなく、チームが自信を持ってより速く動けるよう支援し、脆弱性を早期に発見・修正するための体制を整えるものと位置づけられています。
実際の活用場面——銀行の不正検知を例に
AIガバナンスの原則がどのように機能するかを理解するために、銀行の不正検知システムを例として考えてみます。
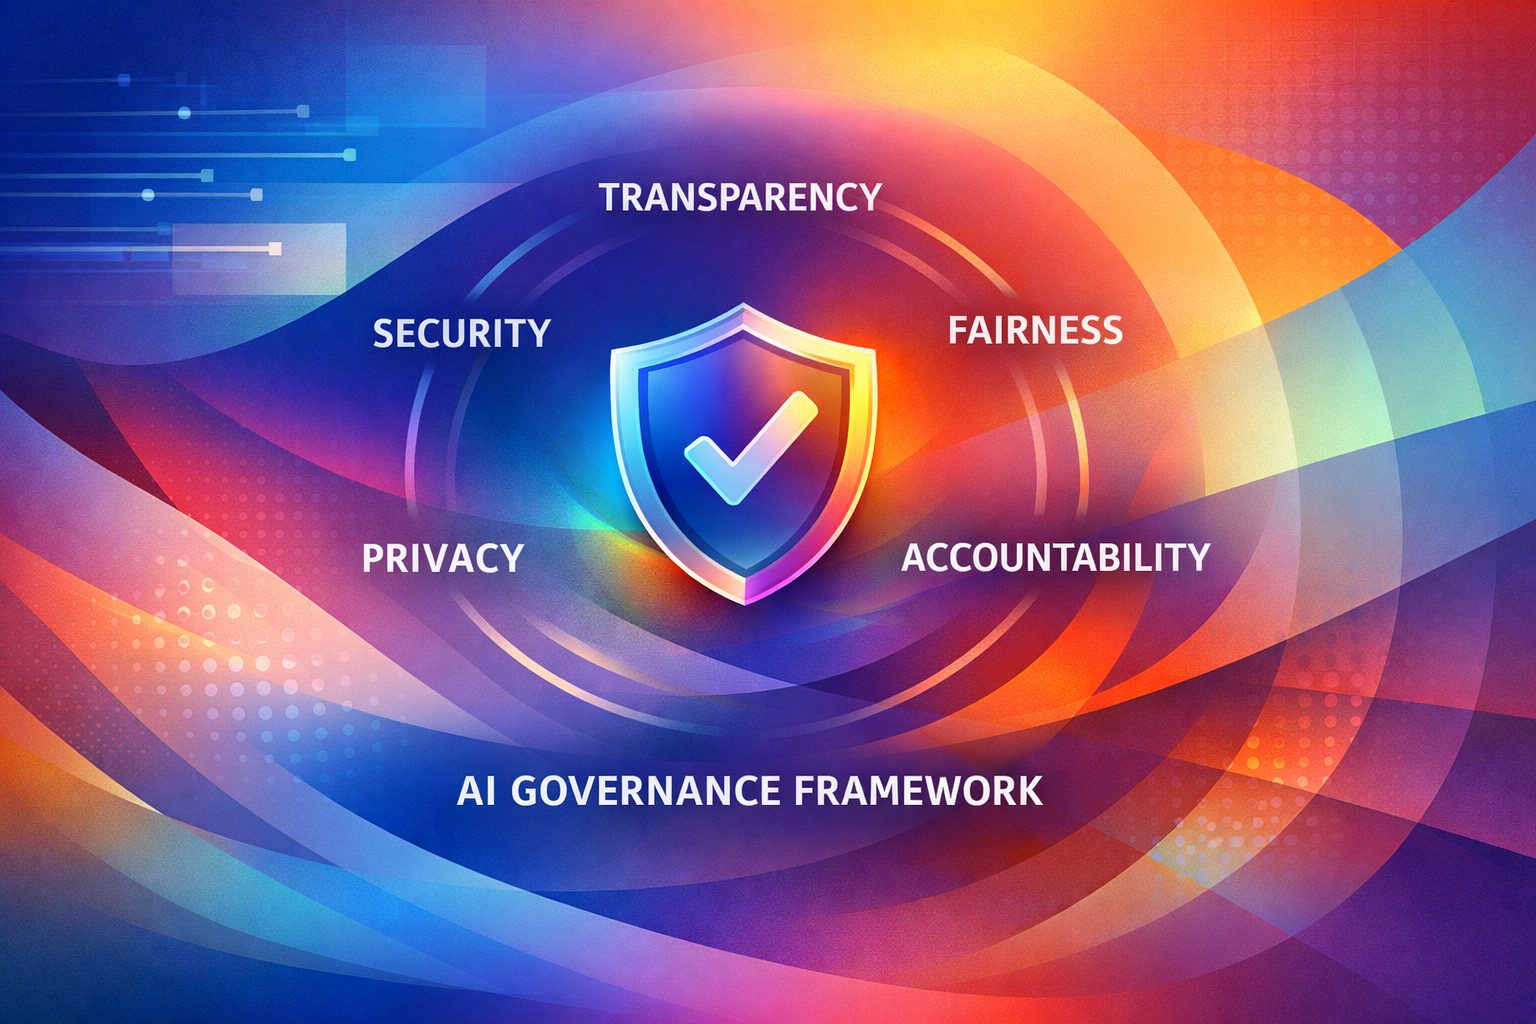
まず透明性の観点では、AIシステムは「不正」と判定するだけでなく、「取引金額が大きい」「普段と異なる場所」「見慣れない送金先」といった具体的なリスク指標を提示します。これにより、担当者はAIの判断を理解・確認でき、規制上の説明義務にも対応できます。
次に説明責任の仕組みとして、専任のガバナンス担当者がAIの性能を継続的に監視します。バイアスや性能低下、異常な挙動が検出された際には、この担当者が原因を調査し修正する責任を持ちます。公平性については、特定の顧客グループが不当に疑われていないか定期的なテストが行われます。さらにプライバシー保護とセキュリティ対策として、顧客データの暗号化や継続的な脅威検知が組み込まれます。
この事例は、AIガバナンスが抽象的な方針ではなく、具体的な運用の仕組みとして機能することを示しています。
8ステップによる実装プロセス
IBMのガイドでは、AIガバナンスの実装を以下の8つのステップで整理しています。
ステップ1「目的とスコープの定義」
なぜAIガバナンスが必要か、何を達成したいかを明確にします。ビジネス目標との整合性を確認し、成功指標を設定するこの基礎工事が、以降のすべてのステップを支えます。
ステップ2「ガバナンスフレームワークの設計」
役割と権限の体制を整えます。AIエシックスボード(公平性・透明性・規制対応を監督)、AIリスクオフィサー(リスク分類とモデル検証)、モデルオーナー(モデルのライフサイクル管理)、ビジネスユニットリード、MLOpsとエンジニアリングチームなど、各役割の責任範囲と報告ラインを明確にします。
ステップ3「AIポリシーと標準の策定」
ガバナンスの意図を実行可能なガイダンスに落とし込みます。何が許可され何が禁止されるか、どのようにAIシステムを設計・テスト・展開・監視するかを定めます。ポリシーが「何を・なぜ」を定めるのに対し、標準は「どのように」を具体化します。
ステップ4「AI資産とAIツールの一元登録」
組織内で使われているすべてのAIシステムを可視化します。このインベントリにより、いわゆる「シャドーAI」(非公式に導入されたAI)の把握やリスク評価が可能になります。
ステップ5「リスク管理フレームワークの構築」
AIシステムを利用するデータの機密性、意思決定への影響度、バイアスリスクなどに基づいてリスクを分類します。高リスク(健康・財務・法的権利に影響)、中リスク(顧客体験や業務プロセスに影響)、低リスク(内部利用・影響軽微)の3区分が例示されており、リスクレベルに応じたコントロールを適用します。
ステップ6「AIガバナンスの開発プロセスへの統合」
ポリシーを実際の工学ワークフローに組み込みます。設計レビューとリスク文書化を必須化し、CI/CDパイプラインにゲート承認を設け、バイアスや説明可能性・性能の自動チェックを組み込みます。モデル更新には変更管理プロセスが求められます。
ステップ7「リアルタイムモニタリングと説明責任」
性能・ドリフト(モデルの性能劣化)・公平性・バイアス・ハルシネーション(誤情報の生成)・有害なコンテンツ・誤用シグナルを継続的に追跡します。定期的な内規・規制監査とインシデント報告・ロールバックのプロセスも含まれます。
ステップ8「レビュー・改善・スケーリング」
ガバナンスが静的な状態に留まらないよう、定期的な見直しと更新を行います。監査や監視から得られた知見をリスク審査に反映させ、新しいモデルや規制、ビジネス目標の変化に応じてポリシーを更新します。
これらのステップは順序立てて進めることが想定されていますが、実際の組織では複数のステップが並行して進むこともあると考えられます。まずどのステップが自社にとって優先度が高いか見極めることが、導入を始める上での現実的な入り口になるかもしれません。
AIガバナンスを実際の開発・運用ワークフローに組み込む手段として、AIユースケースとモデルの一元管理、リスクプロファイリング、ポリシー駆動型のワークフロー、偏り・ドリフト・性能のモニタリング、AIガードレールを備えたエージェント管理などが求められます。
まとめ
IBMのガイドは、AIガバナンスを8つの具体的なステップとして整理し、組織がAIを安全・透明・責任ある形でスケールさせるための実践的な枠組みを提示しています。規制強化や信頼確保の観点から、ガバナンスの整備は今後ますます重要な経営課題となると考えられます。自社のAI活用状況を棚卸しする際の参考として活用できそうな内容です。