はじめに
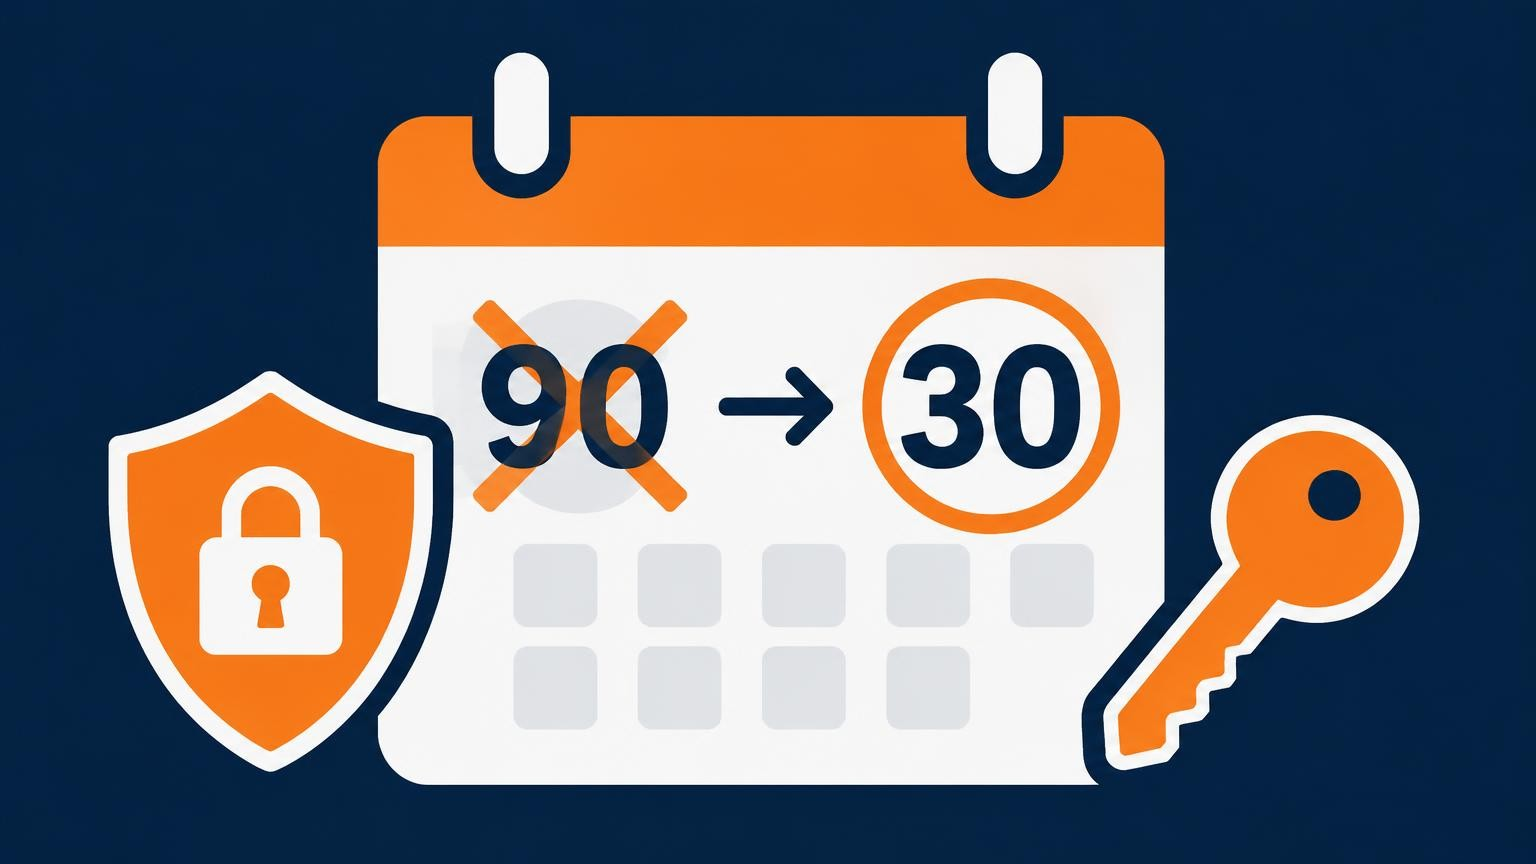
Anthropicは2026年11月16日、発見した脆弱性を公表するまでの期限を定めた「協調的脆弱性開示(CVD)ポリシー」を改定すると発表しました。重大な脆弱性の開示期限を90日から30日に短縮します。本稿では、変更の内容と、その背景にあるAIの進歩を整理します。
参考記事
- タイトル: Updating our coordinated vulnerability disclosure policy timelines
- 著者: Anthropic(Frontier Red Team)
- 発行元: Anthropic
- 発行日: 2026年11月16日
- URL: https://www.anthropic.com/research/coordinated-vulnerability-disclosure-timelines
関連記事
要点
- Anthropicは、協調的脆弱性開示(CVD)ポリシーの開示期限を、深刻度が高・重大の脆弱性では90日から30日に、それ以外では45日に短縮する。2027年1月1日以降に報告する脆弱性が対象となる
- あわせて、保守担当者から応答がない場合に外部の調整機関へ相談するまでの期間を30日から15日に、修正版の公開後に技術的な詳細を公表するまでの期間を45日から30日に短縮する
- 現行ポリシーの期限をすでに過ぎた未公表の重大な脆弱性については、保守担当者に30日の追加猶予を通知した
- 背景には、AIが修正の作成を手伝えるようになったことと、あるモデルが見つけた脆弱性を別のモデルも見つける「再発見」が増えていることがある
- 修正に時間がかかる重要インフラなどは個別に対応し、保守担当者の負担を減らすための支援プログラムも用意している
詳細解説
協調的脆弱性開示とは
協調的脆弱性開示(CVD)とは、ソフトウェアの脆弱性を見つけた人が、すぐに公表するのではなく、まず開発元や保守担当者に知らせ、修正のための一定の猶予期間を置いてから公表する慣行です。利用者が修正版に更新する前に攻撃者に悪用されるのを防ぎつつ、問題が放置されないよう期限を設けるのが目的です。業界では、この期限を90日とする考え方が広く使われてきました。
Anthropicによれば、ここ数か月でフロンティアモデルの脆弱性を発見する能力は大きく向上しました。同社は、これが防御側の脆弱性の発見と修正をかつてないほど速める助けになると楽観的に見ている一方で、AIの進歩の速さが自社の開示の進め方についての考え方を変えたとしています。AIによる脆弱性発見の規模については、Project Glasswingが1か月で1万件超の脆弱性を見つけたことも報告されていました。
変更の内容
今回の改定の主な内容は次のとおりです。
| 項目 | 現行 | 改定後 |
|---|---|---|
| 開示期限(深刻度が高・重大) | 90日 | 30日 |
| 開示期限(それ以外) | 90日 | 45日 |
| 応答がない場合に外部の調整機関へ相談するまで | 30日 | 15日 |
| 修正版の公開後、技術的な詳細を公表するまで | 45日 | 30日 |
新しい期限は、2027年1月1日以降に開発元や保守担当者へ報告する脆弱性に適用されます。その時点で進行中の報告は、従来の期限のままです。ポリシーのその他の部分は変わりません。
また、90日以上前に報告し、現行ポリシーの期限を過ぎているにもかかわらず、まだ公表されていない深刻度が高・重大の脆弱性もあるとしています。Anthropicはこれらのプロジェクトの保守担当者に30日の追加猶予を通知しており、その後、2027年1月1日から改定後のポリシーに沿って、同社のダッシュボードで報告内容を公表する予定です。
なぜ短縮するのか——「人の速さ」と「再発見されにくさ」という前提の崩れ
Anthropicは、自社のポリシーを含む多くの協調的開示の慣行が、AIが脆弱性を見つけられるようになるずっと前に作られたものだと指摘しています。そうした慣行は、次の2つを前提にしていました。
- 修正は人の速さで進む
- 同じバグが別の人に独立して再発見される可能性は低い
しかし、どちらの前提も今は成り立たないとしています。モデルは修正の作成を手伝えるようになり、あるモデルが見つけたバグは、別のモデルにも見つけられる可能性が高まっています。実際に、こうした能力の向上にともなって、脆弱性の再発見の割合が上がっているのを確認しているとのことです。
Anthropicは、脆弱性が何か月も非公開のままでいると期待できた時代には90日という期間に意味があったが、今はそうは考えていないと述べています。今回の変更は、AIの能力の進歩に歩調を合わせ、防御側にとって適切なバランスをとるためのものだとしています。
本稿としては、「開示を急ぐ」というより、「黙っていても他の誰かのAIが見つけてしまう」という状況を前提に、修正を急ぐよう促す方針だと受け止めています。期限が短くなることで、利用者が無防備なまま攻撃者だけが脆弱性を知っている期間を縮める狙いがあると考えられます。
例外と、変わらない部分
一方で、すぐには修正できない脆弱性もあることを認めています。例外や変わらない点は次のとおりです。
- 修正に時間がかかるもの: 重要インフラのように展開が難しいソフトウェアの欠陥や、仕様書やRFCの変更が必要な欠陥は、30日や45日で解決できないことがある。その場合は、開発元と修正の日程を協議する
- 実際に悪用されている脆弱性: 7日間で開示する方針は変わらない
- 人がレビューしていないAIの発見: 「OSS Scanner」で見つかったもののように、人によるレビューを経ていないAIの発見には今回の改定は適用しない
保守担当者の負担への配慮と支援プログラム
Anthropicは、期限の短縮がソフトウェアの保守担当者にさらなる負担をかける可能性があることも認めています。その負担を減らすため、各報告には引き続き実行可能な対処の手引きを付け、可能な場合は修正パッチや緩和策も添えるとしています。また、1つのプロジェクトに大量の発見を送る前には、保守担当者と無理のないペースについて合意する方針も続けるとのことです。
この新しいペースに対応するための支援プログラムとしては、次のものが挙げられています。
- OSS Scanner: 重要なオープンソースプロジェクトの保守担当者が申請できる無償のサービス。最も強力なモデルで定期的にコードをスキャンし、発見事項を直接届ける
- Claude for Open Source Program: 対象の保守担当者や貢献者が申請すると、Claude Ultraを6か月間無償で使える
- Cyber Verification Program: オープンソースの保守担当者を含むセキュリティの専門家が申請できる。正当な防御の作業ができるよう、Claudeのセーフガードを調整する
オープンソースの多くは少人数の保守担当者によって支えられており、期限の短縮はその人たちの負担に直結します。本稿としては、期限を短くするだけでなく、修正案の添付やペースの事前合意、無償の支援を組み合わせて示している点が重要だと受け止めています。発見する側の能力が急速に高まる中で、直す側をどう支えるかは、業界全体で考えていく必要がある課題だと思います。
まとめ
Anthropicは、AIによる脆弱性の再発見が増えたことを受け、重大な脆弱性の開示期限を90日から30日に短縮します。保守担当者への支援もあわせて示されました。AIが脆弱性発見を変えた後の体制については、IBMの提言を紹介した記事もあわせてご覧ください。