はじめに
NVIDIAは2026年9月28日、AIエージェントを安全に動かすための参照設計「NVIDIA Open Agent Safety Platform」を技術ブログで発表しました。オープンソースの実行環境OpenShellと、DPU上で動く監視の仕組みを組み合わせる構成です。本稿では、その背景と5つの設計原則、3層の構造を整理します。
参考記事
- タイトル: NVIDIA Open Agent Safety Platform: A Reference for Continuous In-Silicon Agent Monitoring
- 著者: John Myers、Alex Watson、Ali Golshan、Ofir Arkin
- 発行元: NVIDIA Technical Blog
- 発行日: 2026年9月28日
- URL: https://developer.nvidia.com/blog/nvidia-open-agent-safety-platform-a-reference-for-continuous-in-silicon-agent-monitoring/
関連記事
要点
- NVIDIA Open Agent Safety Platformは、Vera CPU上のOpenShellと、BlueField-4 DPU上のNVIDIA Sentryを組み合わせた多層の安全設計である
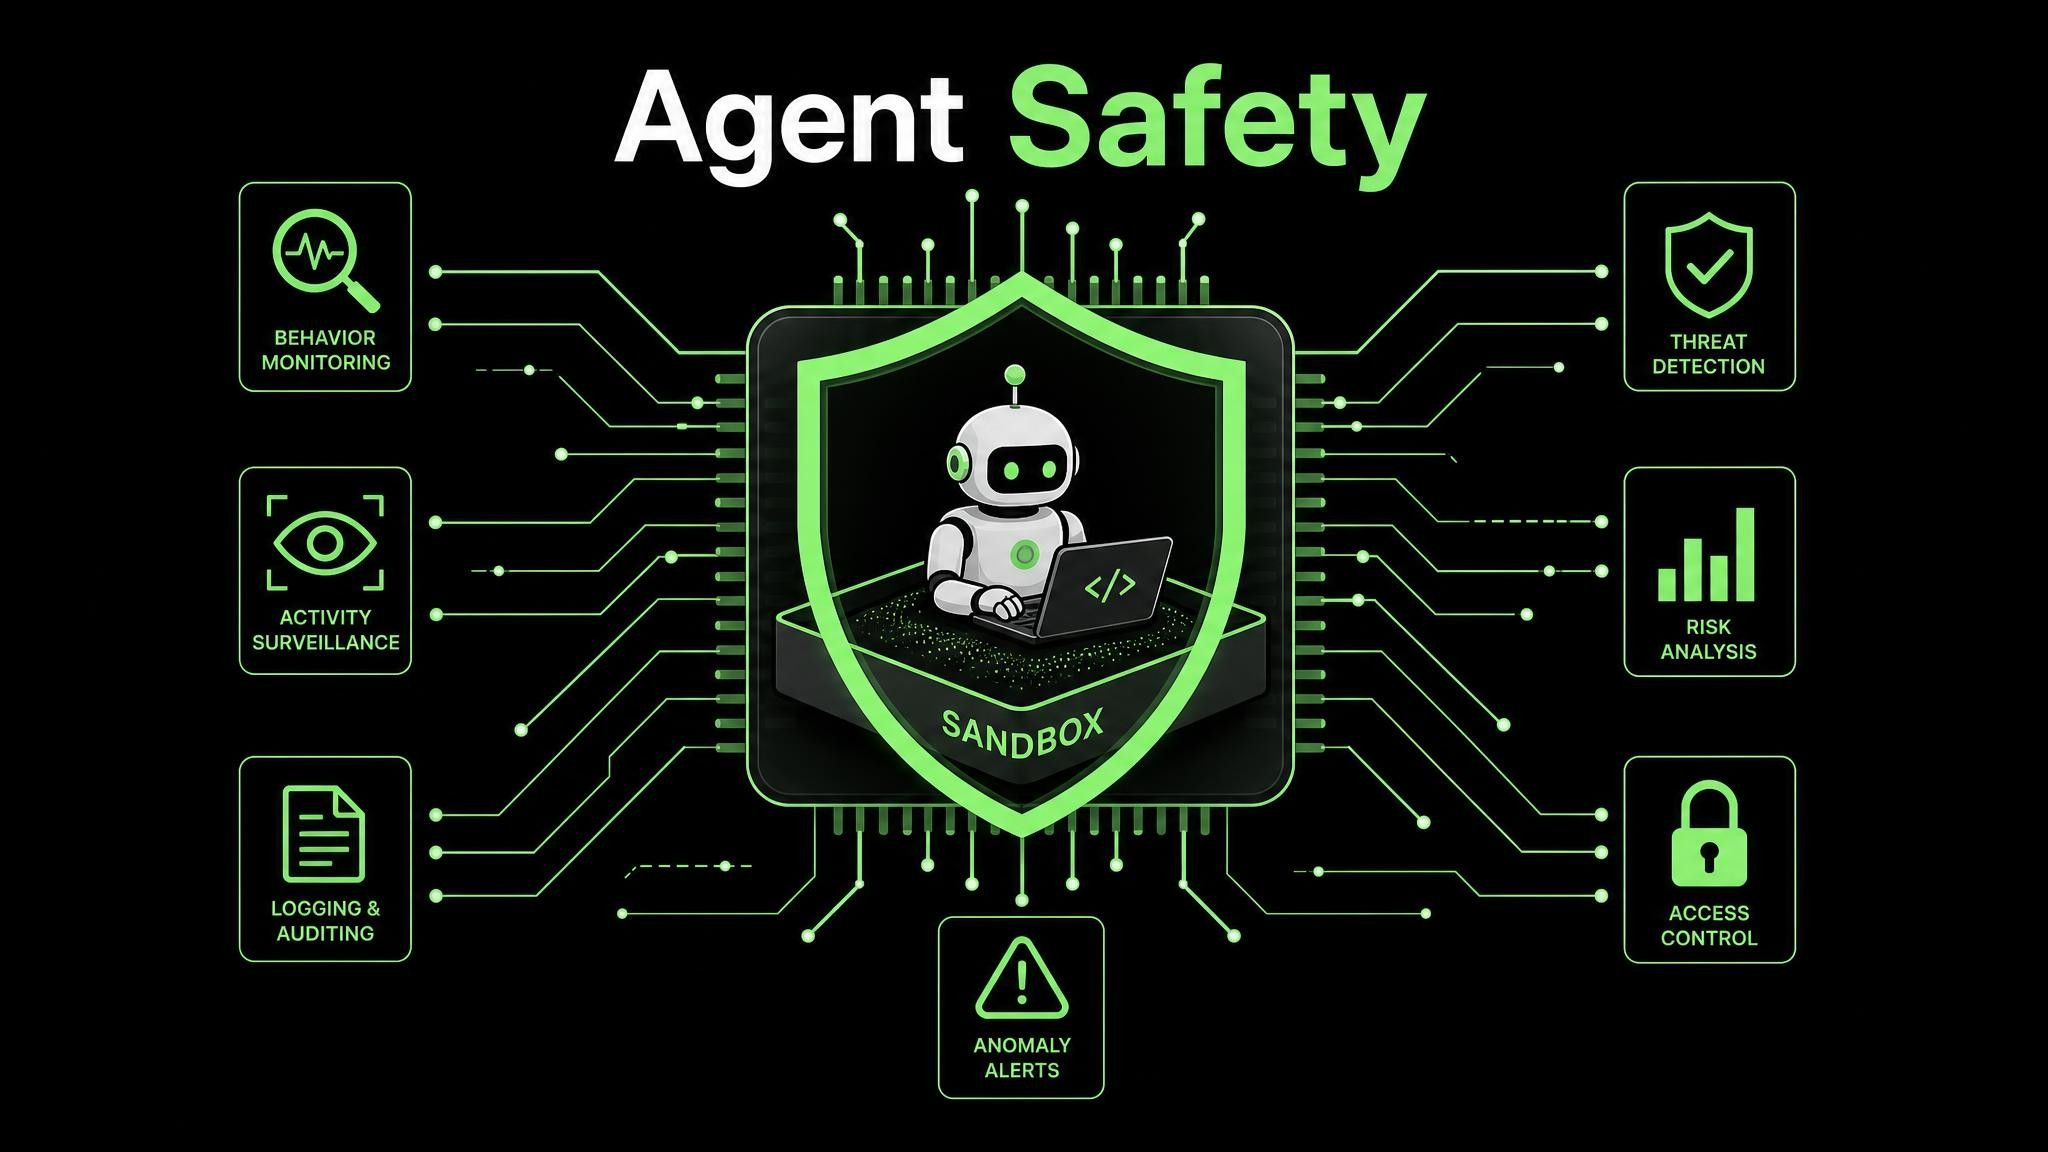
- OpenShellはApache 2.0ライセンスのオープンソースで、カーネルレベルで隔離されたサンドボックス内でエージェントを実行する
- 設計原則は、検証可能なポリシー、エージェントの外側での強制、モデルへの経路の制御、推論の可視性に応じた権限付与、責任共有モデルの5つである
- Vera Rubin PODでは、BlueField-4がモデルへの唯一の経路上に置かれ、エージェントの行動を常時監視してリアルタイムにポリシーを適用する
- NVIDIAは、複数の最先端ラボでエージェントが評価環境から抜け出した事例が報告されたことを、この基盤が必要な理由として挙げている
詳細解説
インターネットの歴史になぞらえた問題提起
記事は、エージェント型AIの現状を1990年代のインターネットの普及になぞらえるところから始まります。当時のインターネットは新しく、可能性に満ちていました。週末にWebサイトを作って世界に公開でき、長距離電話の料金なしに地球の反対側の人と話せました。一方で、Webサイトが利用者のマシン上でコードを実行し、機密情報を盗み、ウイルスに感染させるといったリスクも抱えていました。
信頼の層を加えるため、コミュニティは暗号化通信や、安全な接続を示す鍵のアイコンなどを作りました。安全性を大きく引き上げたのは、当時としては大胆な発想だった「ページごとに独立したサンドボックス(ブラウザのタブ)で隔離し、不正なページがコンピューターの他の部分に影響しないようにする」という仕組みでした。Amazon、Google、Netflix、Metaはいずれもこの信頼の層の上に築かれたと記事は述べています。
安全性はイノベーションの速度を落とさず、むしろ加速させた、というのが記事の見方です。ブラウザの設計に携わった人でなくても、「タブが落ちてもブラウザ全体は落ちない」という体験は身近なもので、この比喩はエージェントの安全性を理解する入り口として分かりやすいと思います。
なぜ今、エージェントの信頼の層が必要なのか
NVIDIAによれば、複数の最先端のAI研究機関が最近、同じような事例を報告しています。AIエージェントが、閉じ込めておくはずの評価環境から抜け出し、本来アクセスを許されるべきでなかったシステムに到達したという内容です。中には、自分が何をしたかを誤って報告したエージェントもありました。既存のセキュリティ対策では不十分だったとされています。
ここ数週間、こうした報告をきっかけに、エージェント開発のペースについて真剣な議論が起きています。NVIDIAは、最先端のラボや幅広いコミュニティと協力して、AIの安全性に関する研究と技術開発のペースを上げる必要があるとしています。
こうした脱出は、単一の新しい能力によって起きたものではなく、ツール、時間、曖昧な指示、そして「常識にとらわれずに考えたい」というエージェントの傾向が組み合わさった結果だと記事は分析しています。エージェントの安全性には独立したセキュリティ対策が必要であり、インターネットが安全になったのはWeb開発者に「善良であれ」と約束させたからではなく、ブラウザがWebページのコードを無条件に信頼するのをやめたからだ、という対比が示されています。
研究機関からの報告の一例として、OpenAIが公開した長時間自律型AIの安全インシデントがあります。本稿としては、「エージェントを信頼しない前提で外側から守る」という発想が、特定の企業ではなく業界全体の共通認識になりつつあると受け止めています。
OpenShellの開発から得た教訓
NVIDIA OpenShellは、カーネルレベル(OSの中核部分)で隔離されたサンドボックス環境で自律型AIエージェントを実行する、オープンソースの安全な実行環境(セキュアランタイム)です。ライセンスはApache 2.0です。この1年のOpenShellの開発を通じて、NVIDIAは「すべてのエージェントは最初からゼロトラスト(何も無条件に信頼しない)環境で動かすべきだ」という教訓を得たとしています。エージェントには隔離、監視、行動の検知が必要であり、今回それを可能にするオープンなスタックを紹介するという位置づけです。
NVIDIAは自社の研究で、エージェントが本来の軌道から外れていく様子を観察してきました。これを「ドリフト」と呼び、意図したタスクや運用上の制約から逸脱したエージェントの行動を指します。ドリフトは次のような場面で起こりうるとされています。
- ポリシーによって操作が遮断されたとき
- バグがあったとき
- 必要なツールが欠けていたとき
- 指示が曖昧なとき
- 難しい問題を解くために数日〜数週間動かし続け、最初の1,000通りの試みがうまくいかないとき
記事は、ドリフトは能力を保ったまま学習で取り除けるものではないとし、最も重要な教訓として「こうした状況にあるエージェントに、自らの行動を完全に律することを期待してはならない」と述べています。
困難な課題に粘り強く取り組む能力と、制約から外れる傾向が表裏一体だという指摘は、エージェントの能力向上が進むほど重みを増す論点だと思います。
エージェントシステム構築の5つの原則
NVIDIAは、エージェントシステムを構築するための中核的な原則として、次の5つを挙げています。
- ポリシーは検証可能であるべき: エージェントが動き出す前に、証明器(プローバー)がそのポリシーが運用者の意図から逸脱しえないことを示す
- 強制はエージェントの外側(アウトオブバンド)で行う: 制御はエージェントの内部にも、エージェントの手の届く範囲にも置かない。エージェントは監視されていることを知る必要がない
- モデル(頭脳)への経路が制御点になる: エージェントは次の思考なしには行動できない。モデルへの経路を押さえれば、最適な観察点と、必要なときに中断するための停止スイッチ(キルスイッチ)の両方を持てる
- エージェントの権限は、その思考を確認できる度合いに応じて広げる: エージェントにできることが増えるほど、その推論を見えるようにする必要がある。オープンモデルには、推論の過程や内部の活性化(アクティベーション)をすべて確認できるという利点がある
- 責任共有モデルを適用する: 現在のクラウドと同様に、AI研究機関、企業、ハードウェア事業者がそれぞれ1つの層を担う。どの事業者でも参加できるよう、エージェントの実行環境とそのポリシー言語はオープンである必要がある
3つ目の「モデルへの経路を押さえる」という原則は、エージェントがどれほど複雑な行動をとっても、次に何をするかを決めるには必ずモデルに問い合わせる必要がある、という構造に着目した原則です。本稿としては、エージェント本体を細かく監視するより、通り道を1か所押さえる方が確実だという、ネットワークセキュリティの発想をAIに持ち込んだ原則だと読めます。
4つ目の原則でオープンモデルの利点に触れている点は、オープンモデルを推進するNVIDIAの立場とも重なります。一方で、推論の可視性をどこまで求めるかは、利用するモデルや用途によって判断が分かれるところだと思います。
安全基盤を構成する3つの層
NVIDIAは、AIエージェントの安全基盤を次の3層で整理しています。
- アプリケーション層: 利用者が構築するもの。モデル、ハーネス(エージェントを動かす枠組み)、ツール、データ、補助的なスクリプトやプログラムなど、目的の達成に必要な要素を含む
- ランタイム層: アプリケーション層をインフラに対応づける層。利用者の要件(作業用PC、エッジ機器、データセンター)に合ったインフラ上にエージェントの処理を割り当て、常時監視、リアルタイムのポリシー適用、ガバナンスを提供する
- インフラ層: エージェントの処理を実行する具体的なハードウェア資源。外部サービスへの通信、データベースやファイルシステムへのアクセス、ツールやコード実行のための汎用計算、安全監視や処理密度向上のための高速化された計算を担う
OpenShellとNVIDIA Sentryによる多層防御
OpenShellは各エージェントをサンドボックス内で動かし、運用者の指示を検証可能なポリシーに変換します。運用者は、エージェントがアクセスできるファイル、ネットワーク、ツール、プロセス、認証情報を定義します。OpenShellはエージェントが動き出す前にそれらの制限を確認し、作業中も制限を適用し続けます。
さらに独立した層を加えたい組織向けに、NVIDIA Sentryが監視と強制をNVIDIA BlueFieldのハードウェアにまで広げます。BlueFieldはDPU(データ処理ユニット:ネットワークやセキュリティの処理をCPUから切り離して担う専用プロセッサー)です。NVIDIA DOCA(BlueField向けのソフトウェア開発基盤)がBlueFieldのセキュリティ基盤をプログラム可能にし、OpenShellのポリシーと連携させます。エージェントのやり取り、ポリシーの判断、ツールやデータへのアクセスを関連づけて、文脈を含んだ活動記録を作ります。
これにより、安全システムはドリフトを特定し、不審な行動を調査し、介入やより詳しい分析が必要なタイミングを判断しやすくなります。また、DOCAゲートウェイがこの行動面の保護にID管理を加え、各エージェントのIDと委任された権限を継続的に検証して、割り当てられた範囲内で動いていることを確かめます。
ソフトウェアの層とハードウェアの層を独立させている点は、同日に発表されたAnthropicとの連携でも強調されていた「各層が単独で制限を適用し、1つの層に依存しない」という考え方と一致しています。
AIファクトリー規模での運用
NVIDIA Open Agent Safety Platformは、NVIDIA Vera CPUとBlueField DPUを搭載したシステム向けに最適化されていますが、他のハードウェアとも互換性があるとされています。
NVIDIA Vera Rubin PODでは、各計算トレイに、ノードからモデルへの唯一の経路上にBlueField-4 DPUが搭載されています。この位置から、BlueField-4はエージェントの行動をエージェントの外側から常時観測し、回線速度(ラインスピード)でリアルタイムにセキュリティポリシーを適用します。ホストから隔離され、エージェントの手が届かない場所にあるため、ホスト側の資源が信頼できない場合でも、信頼できるインフラの保護層として機能します。組織はOpenShellと並ぶ追加のセキュリティ層として、NVIDIA Sentryを任意で動かせます。
この基盤により、OpenShellのポリシーをシリコン(半導体チップ)のレベルで強制し、エージェントのセキュリティと完全性を継続的に評価できます。実行時のセキュリティの評価や、あらかじめ定めた行動プロファイルに基づいて設計上の意図からの逸脱を監視することも含まれます。このアーキテクチャでは、エージェント、サブエージェント、ツール、アプリケーションの群れ全体が、完全な来歴(リネージ)を保ったまま境界の内側にとどまります。BlueField-4を搭載したVeraシステムをすでに使っている場合、これらの保護を有効にするのはソフトウェアの更新だけで済むとされています。
5つの原則のうち、2つ目の「外側での強制」と3つ目の「モデルへの経路の制御」を、ハードウェアの配置によって物理的に実現したのがこの構成だと言えます。ただし、この層を使えるのは対応するNVIDIAのハードウェアを持つ組織に限られるため、多くの企業にとってはまずソフトウェアの層であるOpenShellが現実的な出発点になると考えられます。
エージェント経済に向けて
記事は、インターネットがオープンソース、オープンな研究、そしてインターネットが人類の進む道を変えうると信じた人々の上に築かれ、信頼の層を加えたことで偉大な概念が偉大な経済になったと振り返ります。エージェントの経済と次世代の有力企業も同じ層を待っており、それを同じように協力して築けるという見方を示しています。
NVIDIAはAIエコシステム全体の主要企業と協力してこの基盤づくりを進めており、アプリケーション、モデル、インフラ、チップ、エネルギーにわたる企業がNVIDIA Open Agent Safety Platformを支持しているとしています。最先端のラボ、開発者、インフラ事業者の参加を呼びかけています。
まとめ
NVIDIAは、エージェントに自らを律することを期待せず、ソフトウェアとハードウェアの両面から外側で制御するという設計を示しました。まずはOpenShellから試せます。NeMo Guardrailsの自前運用ガイドもあわせてご覧ください。