はじめに
OpenAIが 2026年8月19日 、Zero Data Retention(ZDR)と両立しながら、複数の対話にまたがる危険を検知する「Private Safety Processing」を発表しました。本稿では、データを保持しない約束、安全監視の仕組み、例外と今後の予定を整理します。
参考記事
- タイトル: Offering Zero Data Retention for frontier models
- 著者: OpenAI
- 発行元: OpenAI
- 発行日: 2026年8月19日
- URL: https://openai.com/index/offering-zero-data-retention-for-frontier-models/
要点
- ZDRは対象API顧客のプロンプトと応答を処理後に保持せず、明示的な同意がない限り企業顧客データを学習に使わない仕組みである
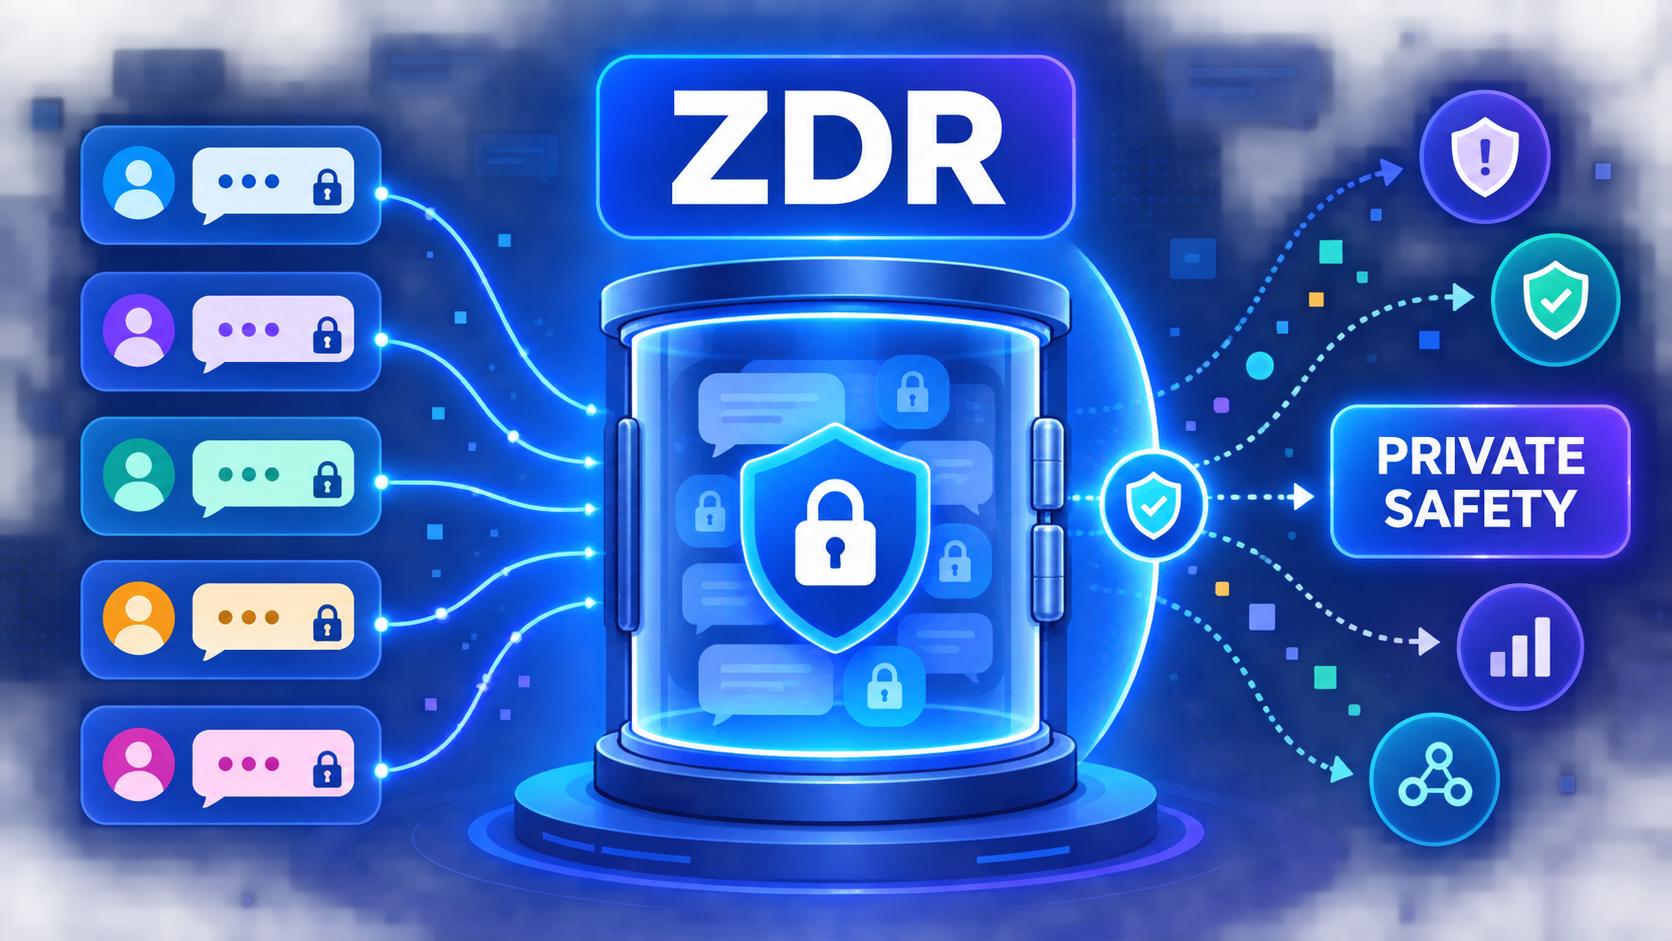
- Private Safety Processingは、OpenAI担当者へ内容を見せずに、関連する複数の対話から危険なパターンを自動検知する設計である
- データは顧客管理のインフラ、または顧客管理鍵で暗号化したOpenAI提供ストレージへ置ける構想である
- 検知時にOpenAIへ渡るのは限定的な安全シグナルであり、顧客は自社情報で警告や執行判断を調査できる
- CSAMの疑いがある画像は法的義務により人手確認と報告のため保持され、2026年9月に展開開始と技術文書公開が予定されている
詳細解説
ZDRが約束している範囲
Zero Data Retentionは、対象となるAPI顧客について、リクエストが処理された後にプロンプトやモデルの応答を保持しない運用です。OpenAIによれば、顧客コンテンツは担当者のレビュー対象にならず、企業顧客のデータは明示的にオプトインしない限りモデル学習にも使われません。機密性の高い業務へAIを導入する企業にとって、保存期間だけでなく、誰が閲覧できるか、二次利用されるかを分けて確認できる点が重要です。
ただし、ZDRはすべてのデータが例外なく消えるという意味ではありません。OpenAIは、児童性的虐待資料(CSAM)の疑いがある画像について、法令に基づく人手確認と報告のため、ZDR環境でも保持すると明記しています。導入判断では、通常のプロンプトと応答に対する約束と、法的義務に基づく例外を同じ資料で確認する必要があります。
単発の判定では見えない危険
従来のZDR対応安全システムは、各対話を個別に評価していました。しかし、深刻な意図は一度の依頼だけでは判断しにくく、保護機構を繰り返し探る行動、複数アカウントによる連携、通常の研究を装った脅威などを時系列で見たときに浮かぶ場合があります。長時間動くAIエージェントでは、利用者が停止を指示した後も作業を続けるなど、途中から意図や権限の範囲を外れるリスクもあります。
安全監視のために会話を保存すれば全体像は捉えやすくなりますが、金融、医療、事業計画、研究開発などを扱う組織では、保存そのものが社内規程や顧客との約束に抵触する可能性があります。Private Safety Processingは、この「文脈をまたいだ検知」と「内容を担当者へ見せないこと」を両立させる試みです。
限定シグナルだけを返す設計
Private Safety Processingは、顧客コンテンツが置かれる場所を二つ想定しています。一つはZDR環境として顧客が管理するインフラに置く方法です。もう一つは開発中の選択肢で、OpenAIのストレージへ置きつつ、顧客が管理する鍵で暗号化します。OpenAI担当者は鍵のコピーを持たないため、保存先がOpenAI側でも元の内容を閲覧できない設計です。
自動システムが危険を検知すると、OpenAIへ届くのは活動の種類を示す限定的な安全シグナルです。フラグが立っても、担当者へ元のプロンプトや応答は渡りません。このシグナルを基に執行の要否が検討されますが、顧客は自社システム内の情報を使って警告や判断を調査できます。正当な利用を説明したい場合や、異議申立て、不正利用の調査協力を行う場合は、顧客自身が必要な情報を選んで共有します。
この構造では、AI提供者が安全判断に必要とする情報を最小化しながら、顧客側へ調査材料と共有の選択権を残します。実運用では、限定シグナルの種類、誤検知時の異議申立て、顧客側ログの保存範囲、責任分界を契約と運用手順の両方で確認することが重要だと思います。
初期テストと2026年9月の予定
OpenAIはPrivate Safety Processingを初期顧客とテストしています。対象には、金融記録、健康情報、機密事業計画、独自研究などを扱う組織が含まれ、業種、地域、企業規模の異なる顧客から意見を集めています。GleanのCISOであるSunil Agrawal氏は、学習へ使わない約束とZDRが企業AIへの信頼を支え、安全性の向上はデータ管理と両立できるとの見解を示しました。
OpenAIは2026年9月に展開を開始し、技術ホワイトペーパーを公開する予定です。現時点ではプレビューであり、暗号方式、処理境界、シグナルの定義、監査方法などの技術・運用詳細は今後の文書で確認する必要があります。企業側は、正式提供の可否だけでなく、自社のデータ分類、規制要件、事故対応手順に適合するかを検証してから採用範囲を決めるのが適切だと考えられます。
まとめ
Private Safety Processingは、複数対話の安全監視を強めながら、ZDRと顧客によるデータ管理を維持するための設計です。限定シグナル、顧客管理鍵、法的例外が主な確認点です。2026年9月に予定される技術文書で、処理境界や監査方法がどこまで具体化されるかが次の注目点になります。