はじめに
NVIDIAが2026年6月2日、自己進化型AIエージェントをセキュアに展開するためのオープンソース実装例を公開しました。本稿では、Hermes AgentとNVIDIA NemoClawを組み合わせ、Slack・Outlook・GitHubにまたがるプロダクトリサーチを安全に実現するアーキテクチャと、実際のセットアップ手順を解説します。
参考記事
- タイトル: Deploy Self-Evolving Agents for Faster, More Secure Research with a Hermes Agent and NVIDIA NemoClaw
- 著者: Sam Pastoriza, Sean Lopp, Matthew Penn
- 発行元: NVIDIA Developer Blog
- 発行日: 2026年6月2日
- URL: https://developer.nvidia.com/blog/deploy-self-evolving-agents-for-faster-more-secure-research-with-a-hermes-agent-and-nvidia-nemoclaw/
関連記事
要点
- NemoClawはモデル・ハーネス・ランタイムの3層構造で、社内データ(Slack・Outlook)と公開データ(GitHub・NVIDIAフォーラム)を安全に混在させることができる
- NVIDIA OpenShellサンドボックスがネットワークアクセスを厳格に制御し、エージェントは認証トークンに直接アクセスできない設計になっている
- エージェントはユーザーとの会話から好みやフォーマットを学習してSKILL.mdファイルとして保存し、再デプロイ後もスナップショット・リストアで学習状態を引き継げる
github.com上のコミュニティリポジトリにサンプルが公開されており、1コマンドのインストールスクリプトで環境構築が可能である- セールスリサーチ・カスタマーサポート・競合分析など多様なユースケースに応用できる汎用パターンである
詳細解説
NemoClawアーキテクチャの概要
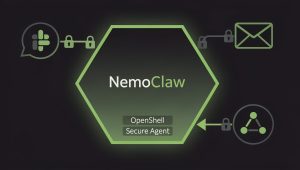
2026年5月、NVIDIAはエンタープライズ向けエージェント基盤「NemoClaw」を発表しました。今回のチュートリアル記事は、その具体的なユースケースとして「プロダクトリサーチエージェント」の実装例を公開したものです。
NemoClawのアーキテクチャは、以下の3つのコンポーネントで構成されています。
| コンポーネント | 役割 | 担当 |
|---|---|---|
| モデル | 推論・ツール選択・回答生成 | NVIDIA Nemotron 3 Super |
| ハーネス | スキル・セッション・メモリ・ブリッジ | Hermes Agent |
| ランタイム | ファイルシステム・ネットワークポリシー・認証情報管理 | NVIDIA OpenShell |
この3層設計の核心は、セキュリティをプロンプトではなくコードで実装している点にあります。policy.yaml に許可する接続先・ポート・HTTPメソッドを宣言的に記述しており、エージェントがポリシー外のホストに接続しようとすると、サンドボックスプロキシが403エラーを返す仕組みになっています。
セキュリティ設計の仕組み
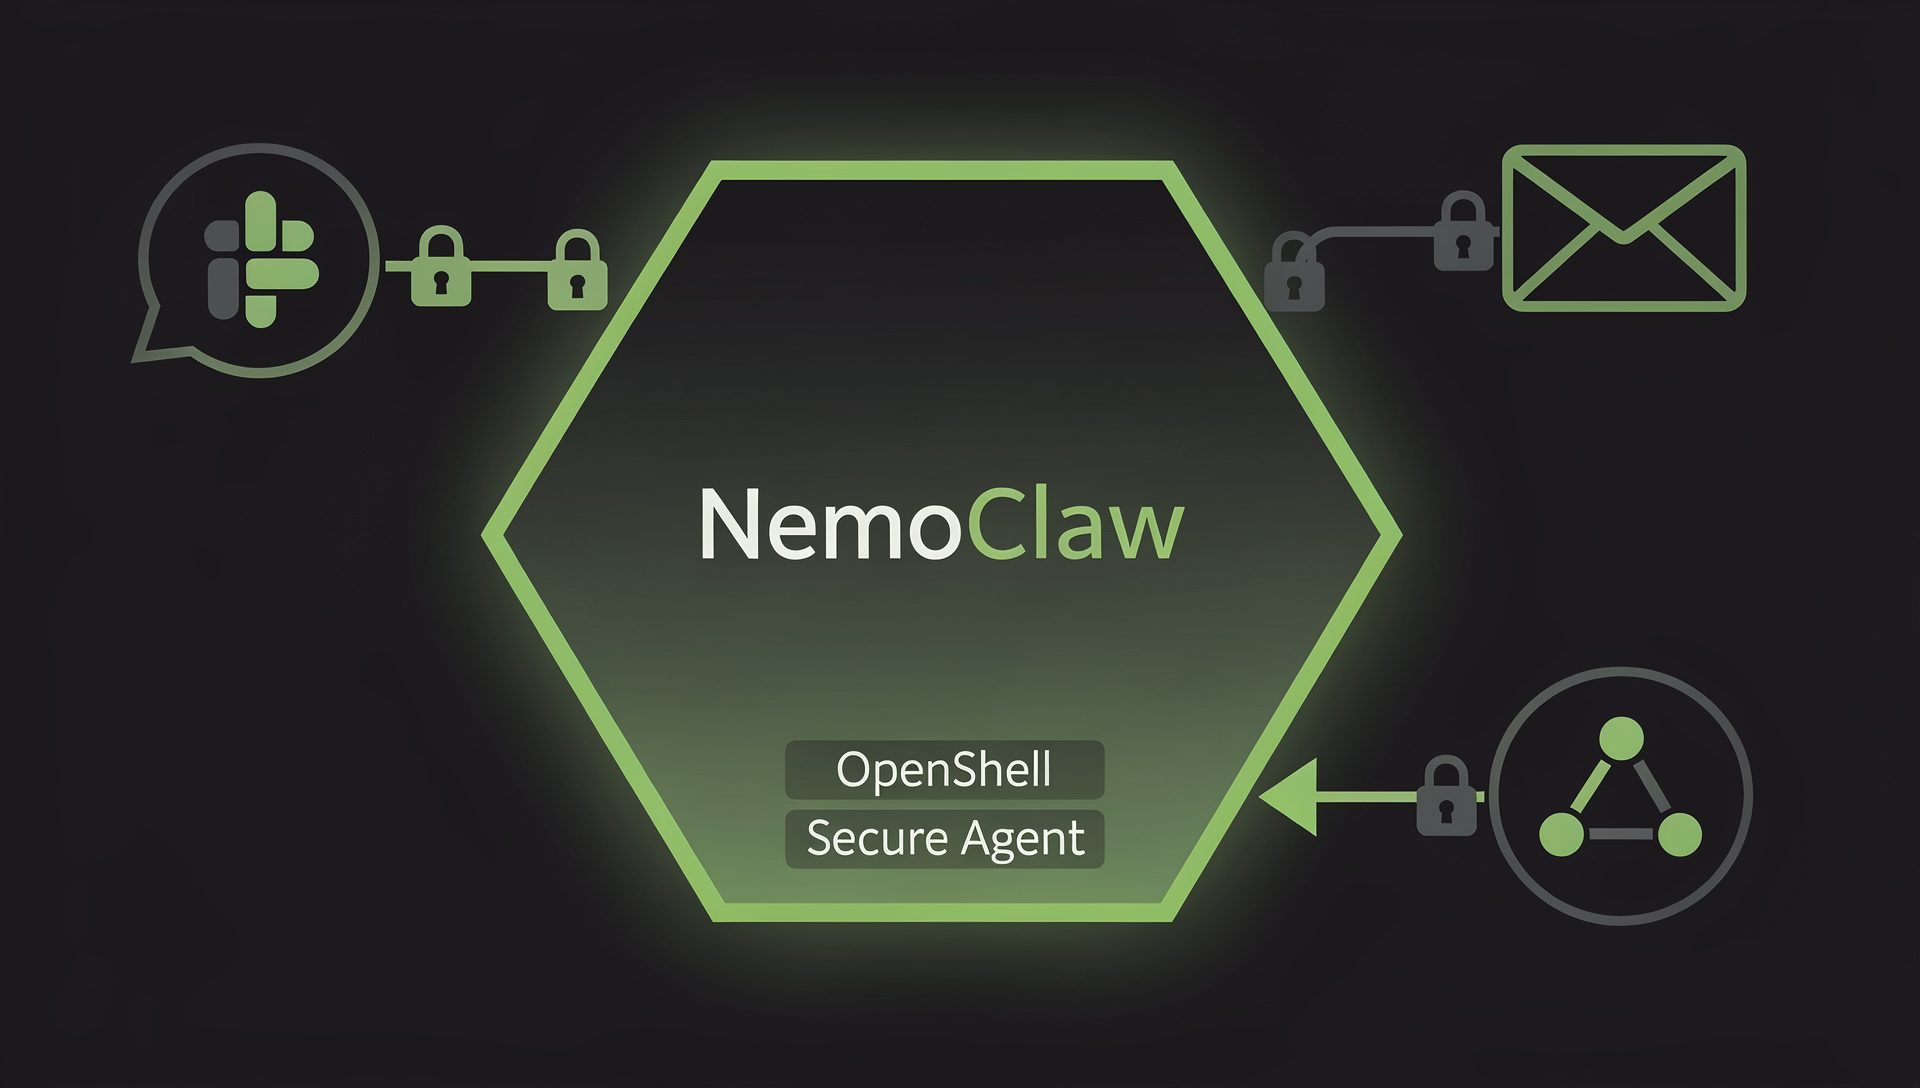
社内データ(Slack・Outlook)を扱うエージェントにとって、情報漏洩リスクは無視できません。NemoClawのOpenShellサンドボックスは2つの方法でこれを防ぎます。
1つ目は 認証情報の分離 です。エージェント本体はSlackやOutlookのトークンに直接アクセスできず、認証はサンドボックスプロキシを経由して実行されます。2つ目は ネットワーク遮断 です。Outlookや Slackなどの社内データにアクセスできるエージェントは、公開インターネットへのアクセスが禁止されています。GitHubやNVIDIAフォーラムのデータは、別途ETLプロセスで取得・保存したうえで読み取り専用で提供されます。この設計により、仮にエージェントが侵害されても、外部サイトへのデータ送信ができないようになっています。
ネットワークポリシーの宣言例は以下のとおりです。推論APIへのアクセスのみを許可し、許可されていない宛先への通信は自動的にブロックされます。
# 推論APIへのアクセスのみを許可するネットワークポリシー設定例
network_policies:
  nvidia:
    endpoints:
      - host: integrate.api.nvidia.com
        port: 443
        rules:
          - allow: { method: POST, path: /v1/chat/completions }
          - allow: { method: POST, path: /v1/embeddings }
          - allow: { method: GET,  path: /v1/models }
    binaries:
      - path: /usr/local/bin/hermes
      - path: /usr/bin/python3
前提条件・環境構成
本チュートリアルを試すには、以下の環境が必要です。
- Dockerデーモンが動作するホスト(Ubuntu 24.04推奨、OpenShellが対応する他のディストリビューションでも可)
- build.nvidia.com のAPIキー(デフォルトモデルは
nvidia/nemotron-3-super-120b-a12b) - メッセージング統合の認証情報(以下のいずれか1つ以上)
- OutlookテナントとAzure登録アプリ
- SlackワークスペースとSlackアプリ
- GitHubトークン(データ取得用)
注意: DockerはLinux/macOS/Windowsで利用できますが、OpenShellのサンドボックス機能はUbuntu 24.04での動作が主な検証対象です。まずバージョン確認をしておくとよいでしょう。
# Dockerが動作しているか確認するコマンド
docker --version

# Dockerデーモンが起動しているか確認するコマンド
docker info
インストール・セットアップ
セットアップはNVIDIA Developer Blogの手順をもとに解説します。以下のコマンドを順番に実行します。
1. リポジトリのクローンとOpenShellのインストール
# GitHubからNemoClawコミュニティリポジトリをクローン(ダウンロード)します
git clone https://github.com/NVIDIA/nemoclaw-community.git

# 今回のサンプルが含まれるディレクトリに移動します
cd nemoclaw-community/examples/personal-community-sentiment-triage

# OpenShell(エージェントを動かすサンドボックス環境)をインストールします
# OPENSHELL_VERSION で使用するバージョンを指定しています
curl -LsSf https://raw.githubusercontent.com/NVIDIA/OpenShell/main/install.sh | OPENSHELL_VERSION=v0.0.38 sh
注意: curl コマンドが入っていない場合は sudo apt install curl(Ubuntu)で事前にインストールしてください。
2. 環境変数ファイルの設定
リポジトリ内の .env テンプレートをコピーし、推論APIキーとメッセージング統合の認証情報を記入します。どのファイルをコピーするかはリポジトリ内のドキュメントを参照してください。
3. ホストサービスの起動とエージェントの立ち上げ
# ホスト側の補助サービス(ETLなど)を起動するスクリプトを実行します
bash scripts/00-host-services.sh

# Hermesエージェントをサンドボックス内に起動するスクリプトを実行します
bash scripts/bring-up.sh
4. 起動確認
# サンドボックスの状態を一覧表示します
# "hermes-direct" が "Ready" と表示されていれば正常です
openshell sandbox list

# サンドボックス内でヘルスチェックAPIを呼び出して動作を確認します
# {"status":"ok","platform":"hermes-agent"} が返れば成功です
openshell sandbox exec --name hermes-direct -- \
  curl -sf http://localhost:8642/health
5. 動作確認
設定した .env のメールアドレスからメールを送るか、SlackでDMを送って、エージェントが返信するか確認します。
エージェントへのスキル習得(Teach Once, Recall Anywhere)
NemoClawの特徴の一つが、会話を通じてスキルを教えられる点です。NVIDIAの発表によれば、以下の流れでエージェントに毎日のレポートフォーマットを覚えさせることができます。
1. 日次ダイジェストのリクエスト
まずエージェントに毎日の更新を求めます。
> Give me a daily update on important issues for NemoClaw.
回答が望ましいフォーマットでなければ、具体的に指定します。
> That's too long. Give me exactly 5 top issues and 3 discussions,
  each with the number, title, state, URL, and a one-line "why it matters".
  Open with a bold header and close with **Bottom line:** in 2-3 sentences.
2. フォーマットを保存させる
望むフォーマットが得られたら、それを将来も使うよう指示します。
> Perfect, that's the format I want every day. Next time I ask for
  the daily NemoClaw issue digest, give me back exactly this shape—
  without me spelling it out again.
3. Hermesがスキルを記述する
Hermesはこのパターンを認識し、YAMLのフロントマターとフォーマット情報を含む SKILL.md ファイルをファイルシステムに書き込みます。スキル(SKILL.md)・メモリ・セッション・スケジュールされたジョブを含むエージェントの状態は、スナップショットで保存でき、再デプロイ後もリストアが可能です。
# 現在のエージェント状態をtar.gzファイルとして保存します
bash scripts/snapshot.sh

# サンドボックスコンテナを破棄します(学習内容はスナップショットに保存済み)
bash scripts/tear-down.sh

# サンドボックスをイメージから再構築します
bash scripts/bring-up.sh

# スナップショットからエージェントの状態を復元します
bash scripts/restore.sh
注意: スナップショット時、.env・*token*・*secret* などの認証情報ファイルはクレデンシャルフィルターによって除外されます。誤って認証情報を含めてしまう心配はありません。
可観測性とカスタマイズ
デプロイされたエージェントは、各ターンにおける意思決定(どのスキルを呼ぶか、どのツールを使うか)をATIF(Agent Trajectory Format)形式のトレースとして記録します。サンドボックスイメージにはNVIDIA NeMo Relayがデフォルトで含まれており、追加設定なしでトレースが記録されます。.env ファイルに PHOENIX_COLLECTOR_ENDPOINT を設定すると、Arize Phoenixへのライブストリーミングによるインタラクティブなデバッグも可能です。
また、エージェントは agents/hermes/skills/ フォルダに配置したスキルファイルを自動的に読み込みます。OpenShellポリシーを変更すれば、アクセス可能なデータソースやツールをカスタマイズすることも可能です。このパターンはプロダクトリサーチに限らず、セールスリサーチ・カスタマーサポート・エンジニアリングトリアージ・競合分析・社内知識発見など多くのユースケースに応用できると考えられます。
まとめ
NVIDIAが公開したNemoClaw+Hermesエージェントの実装例は、社内データと公開データを安全に横断しながら自己学習するエージェントを構築するための具体的な出発点となります。セキュリティをコードで実現するOpenShellの設計思想は、エンタープライズ環境でのエージェント活用を検討する開発者にとって参考になるアプローチだと思います。Hermes AgentのNVIDIA RTX+ローカルモデルでの動作実績も合わせてご覧いただければ、全体像の理解が深まります。