はじめに
IBMのメディア「IBM Think」が2026年4月17日に公開したレポートを基に、エージェントAI時代のオブザーバビリティ(可観測性)が抱える課題と、その解決策として注目されるAI活用型の監視アプローチを解説します。自律的に判断・行動するAIが業務に広がる中、従来の監視手法が追いつかなくなりつつある現状を整理します。
参考記事
- タイトル: Observability in the agentic era: What’s breaking, and how teams are fixing it
- 著者: Nick Gallagher、Michael Goodwin
- 発行元: IBM Think
- 発行日: 2026年4月17日
- URL: https://www.ibm.com/think/insights/observability-in-the-agentic-era
関連記事
要点
- エンタープライズアプリケーションのうち完全に観測できているものは10件に1件未満にとどまる(Neurones IT社の2026年調査)
- セキュリティチームは1日平均4,500件のアラートを受け取るが、対応できるのはそのうち約3分の1のみ(Vectra調査)
- 経営幹部の45%が「可視性の欠如」をエージェントAI導入の主要な障壁に挙げている(IBM IBV 2025年調査)
- AIを組み込んだオブザーバビリティ基盤は、アラート疲労の緩和・障害の根本原因分析・パフォーマンス最適化などを自律的に担える
- 将来的な対応策として、データサイロの解消、AI主導の意思決定ツリー、権限・ガードレールの整備、リソース再配分の4点が挙げられている
詳細解説
企業アプリの9割以上が「見えていない」という現実
コンサルティング会社Neurones ITの2026年レポートによれば、エンタープライズアプリケーションのうち完全に可観測な状態にあるものは10件に1件にも満たないといいます。オブザーバビリティとは、システムの内部状態をログ・メトリクス・トレースといったデータから把握する仕組みのことです。従来の監視ツールは、事前に設定した閾値を超えた際にアラートを発する「受動的」な設計が基本でした。
AIを活用した旅行アシスタントを例に取ると、レスポンスタイムが急上昇した場合、従来のツールはサービスレベルで遅延を検知するにとどまり、その原因がモデル自体の問題なのか、下流APIの問題なのか、エージェントの非効率なツール呼び出しなのかを判別するには、担当者が手作業でログやトレース、ダッシュボードを掘り起こす必要がありました。マイクロサービスやハイブリッドアーキテクチャが当たり前になった今日、この「原因特定に時間がかかる構造」はますます深刻になっています。
エージェントAIが既存の監視を圧迫する3つの要因
エージェントAIの普及は、従来の監視問題をさらに複雑にする要因をいくつか加えています。
第一に アラートの爆増 です。サイバーセキュリティ企業Vectraの調査によれば、セキュリティチームは1日平均4,500件ものアラートを受け取る一方、実際に対応できるのはそのうち約3分の1にすぎません。エージェントは意思決定ツリー、ツール操作ログ、メモリ使用量メトリクスなど従来には存在しなかったデータを新たに生成するため、この状況をさらに悪化させると考えられます。
第二に AIデータの解読困難さ です。AIモデルは誤った情報を生成する(ハルシネーション)ことがある上、不透明な意思決定過程(ブラックボックス問題)を持ち、場合によっては機密情報を漏洩するリスクもあります。医療・金融など規制の厳しい業種では特に深刻な課題だと思います。
第三に コンプライアンスリスク です。IBM Institute for Business Value(IBV)の2025年調査では、経営幹部の45%が「可視性の欠如」をエージェントAI統合の主要な障壁として挙げました。さらに同IBVの別調査では、経営幹部の約70%が自社においてGenAI統合に関連した規制上の制裁を受けると予測しており、内部ガバナンスの整備が追いついていない実情が浮かび上がります。AIベンダーがモデルを定期的にアップグレード・再デプロイする頻度の高さも、監視パイプラインの再構成コストを引き上げています。
AI自身がオブザーバビリティを担う「AI活用型」監視基盤
こうした課題への対応として、IBMはAIをオブザーバビリティ基盤に組み込む方向性を提示しています。AIを活用した観測ツールは、主に以下の4点で従来の監視手法を補完・強化できるとしています。
アラート疲労の緩和 では、過去データとイベントの文脈を分析することで、優先度の高い通知のみを浮き上がらせ、緊急性の低い通知を自動的に抑制することができます。セキュリティチームが大量のアラートに埋もれている現状を考えると、現場への貢献は大きいと考えられます。
障害対応・復旧の迅速化 では、なぜ障害が発生し、どのサービスに波及し、再発防止に何が必要かをコンテキスト付きで提示できます。リアルタイムの状況に基づいて修復の提案と自動化を行い、人間の開発者がガードレールと監視を担う形にすることで、障害対応の平均修復時間(MTTR)を短縮できます。
可視性の向上 では、モデルドリフト(学習後のモデルの性能劣化)・応答品質・トークン使用量など、AIに固有のメトリクスを解釈することが可能です。単一障害点が存在しない複雑なアーキテクチャにおいても、エンドツーエンドの可視性を確保することで、ダウンストリームへの影響予測や動的なリソーススケーリングが可能になります。
アプリケーションパフォーマンスの改善 では、トラフィックルーティング、CPU可用性、スループットなどを統合的に最適化するほか、トークンスパイクやツール呼び出しといったAI固有のメトリクスを追跡することで、LLMのパフォーマンス維持にも貢献します。
これらの効果を総合すると、Neurones ITの調査ではAI統合によってITOpsコストが最大35%削減できる可能性があると示されています。
組織が取り組むべき4つの変化
IBMのレポートは、今後のオブザーバビリティの進化を単なる技術革新ではなく、組織的・戦略的な変革として位置づけています。
データサイロの解消 では、AIが複数の環境やデータソースから情報を引き出す性質上、開発者・ITOps・DevOps・AIエンジニアがひとつの「信頼できる情報源」を共有できる体制の整備が求められます。
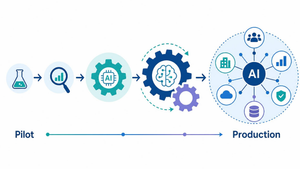
AI主導の意思決定ツリーの実装 では、問題の検出→修復指示の生成→エージェントへのタスク割り当て→スーパーバイザーエージェントによるレビュー→人間による最終確認という階層的なフローを構築するモデルが紹介されています。
権限とガードレールの整備 では、エージェントが効率的にインシデントへ対応しながらも、ヒューマン・イン・ザ・ループ(人間が関与するワークフロー)によるコンプライアンスを維持する権限設計が必要とされています。本番環境への全面展開前にステージング環境でのストレステストを行うことも推奨されています。IBMとAnthropicが共同で提示したAIエージェントのセキュリティ設計指針も、こうした文脈で参考になると思います(https://jobirun.com/ibm-anthropic-secure-ai-agents-mcp-guide/)。
リソースの再配分 では、AI対応のオブザーバビリティツールへの投資や人材育成が短期的にはコストとなる一方、長期的には運用負荷の軽減や安定稼働への貢献を通じてコスト回収につながると考えられます。
まとめ
エージェントAIの普及は、ITチームに「見えていない」リスクを突きつけています。IBMのレポートが示すのは、AIを「監視される対象」としてだけでなく「監視を担うパートナー」として活用することで、アラート対応やインシデント分析の質を高められるという方向性です。人間の役割はなくなるのではなく、より高度な意思決定へと移行していくのではないかと思います。