はじめに
Googleが2026年9月2日、推論とコーディングを強化した「Gemini 3.8 Flash」と、サイバーセキュリティに特化した「Gemini 3.8 Flash Cyber」を発表しました。7月にも3モデルが同時公開されており、更新が続いています。本稿では両モデルの性能と提供形態を整理します。
参考記事
- タイトル: Introducing Gemini 3.8 Flash and 3.8 Flash Cyber
- 著者: Tulsee Doshi、Raluca Ada Popa
- 発行元: Google (The Keyword)
- 発行日: 2026年9月2日
- URL: https://blog.google/innovation-and-ai/models-and-research/gemini-models/3-8-flash-and-3-8-flash-cyber/
関連記事
要点
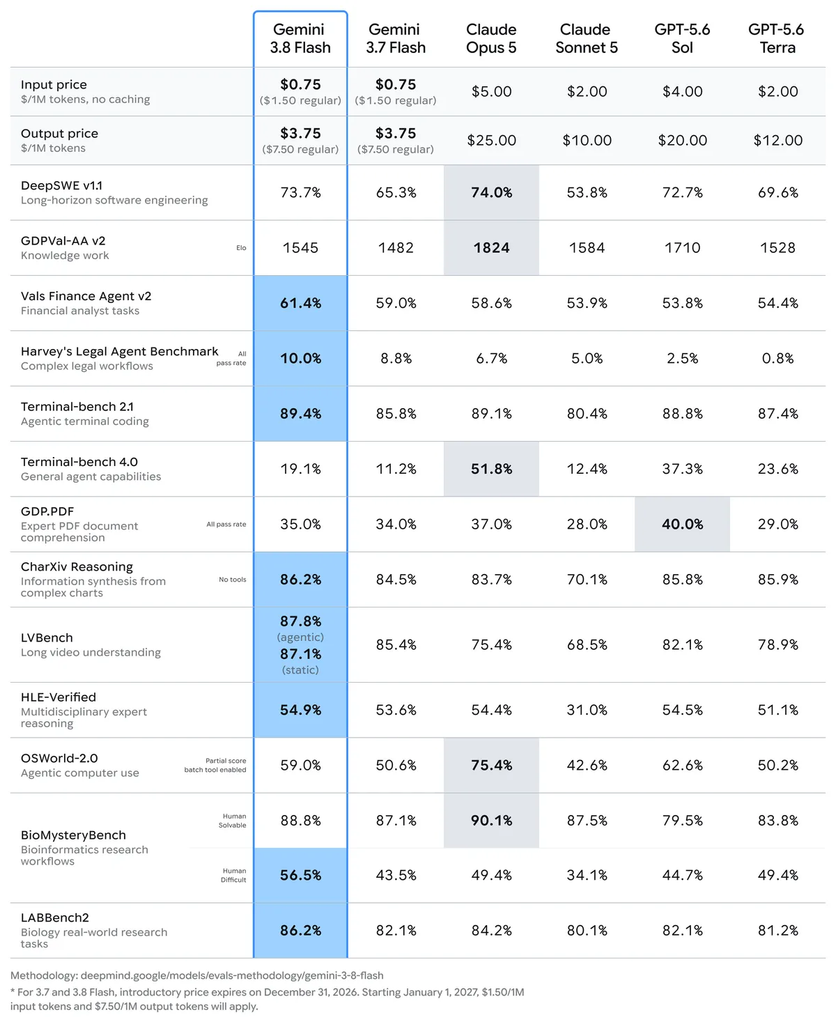
- Gemini 3.8 Flashは3.7 Flashと同じ導入価格で提供され、入力100万トークンあたり0.75ドル、出力100万トークンあたり3.75ドルである
- DeepSWE v1.1やHarveyの法務エージェントベンチマークなどで3.7 Flashを上回り、HLE-Verifiedでは54.9%を記録している
- Gemini 3.8 Flash Cyberは脆弱性の発見と自動修正に特化したモデルで、Fairwind Programを通じ信頼できる防御側にのみ提供される
- 社内ベンチマークでは20のプログラミング言語にまたがる脆弱性発見で成功率70%超、CWE-Benchのパッチ生成ではpass@1で47.2%を記録した
- 2つのモデルは同一の基盤インテリジェンスを共有しており、サイバーセキュリティ領域での訓練が全体の性能向上に寄与したと説明されている
詳細解説
6週間で3度目のFlash更新
Googleによれば、今回のGemini 3.8は3.7 Flashの公開から3週間後の発表で、6週間で3度目となるFlash系列のリリースにあたります。用意されたのは、汎用の作業モデルである Gemini 3.8 Flash と、防御側の実務に向けた Gemini 3.8 Flash Cyber の2種類です。
この2つは想定される運用環境こそ異なるものの、同じ基盤インテリジェンスの上に構築されています。Googleは、長時間動作するエージェントループがモデルを再帰的に評価・改良する仕組みによって開発が加速したと説明しており、共通コアでのコーディングと推論の向上は、要求水準の高いサイバーセキュリティ領域での訓練を含む複数の工夫によってもたらされたとしています。
モデル自身を使ってモデルの評価と改良を回す手法は、近年各社が取り組んでいる領域です。リリース間隔の短縮は、こうした開発サイクルの自動化が一定の成果を上げていることの表れと考えられます。
コーディングと長時間タスクでの性能
Googleによれば、長期にわたるソフトウェアエンジニアリング能力を測るベンチマーク DeepSWE v1.1 において、3.8 Flashは複雑なエンジニアリング課題を最初から最後まで自律的に解く点で、より大規模なフロンティアモデルの多くを上回りました。しかもコストはその一部にとどまるとしています。
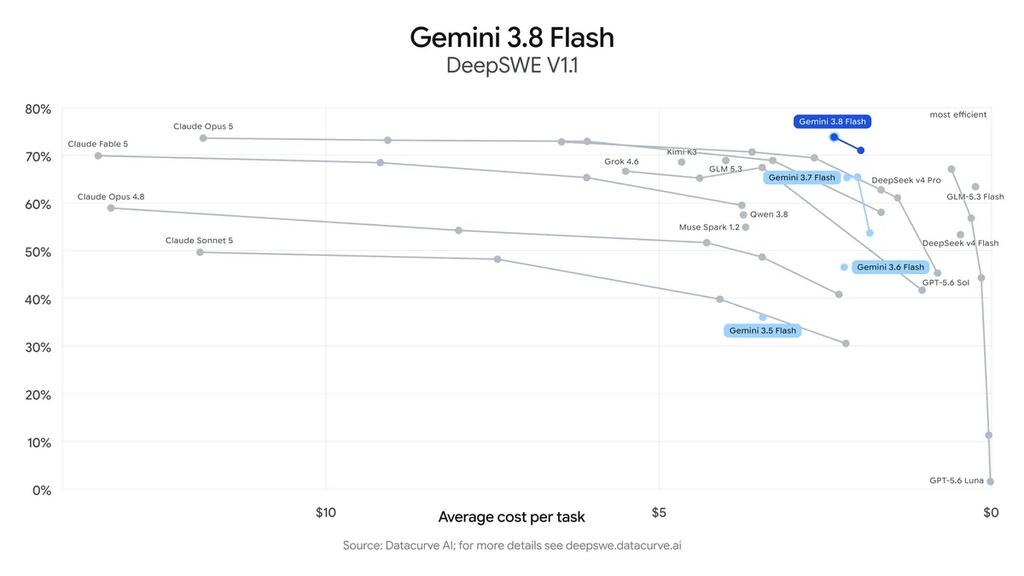
専門領域での信頼性も強調されています。高度な分析やレポート作成が求められる定量・専門分野では、Vals Finance Agent V2やHarveyの法務エージェントベンチマークで3.7 Flashおよび他のフロンティアモデルを上回り、STEM・人文・専門分野にまたがる多段階推論を評価するHLE-Verifiedでは54.9%を記録しています。
性能向上の背景には、設計上の割り切りがあります。3.8 Flashは複雑なタスクに対して余分に推論ステップを実行し、ツールを反復的に呼び出すため、特に高いeffortレベルでは3.7 Flashより多くのトークンを使う場合があるとされています。計算効率を優先したい場合は、低いeffortレベルを指定するか、効率重視の処理向けにサポートが継続される3.7 Flashをそのまま使う選択肢が残されています。
トークン単価が据え置きでも消費量が増えれば実際の請求額は変わってくるため、effortレベルによる調整余地が明示されている点は、コストを管理しながら導入したい場合の検討材料になると思います。
Googleは活用例として、エージェントファーストの開発環境であるGoogle Antigravity上で単一のプロンプトから3Dのゲームや操作可能なDOS風のGoogle Mapsを生成した事例、米国地質調査所(USGS)の実データを用いた地形図の作成、Google AI Studio上でThree.jsによるハードウェア分解ビューアを構築した事例などを挙げています。
防御に振り切った「3.8 Flash Cyber」
Gemini 3.8 Flash Cyberは、脆弱性の発見と修正に軸足を置いたモデルです。脆弱性発見の標準的な業界ベンチマークであるCyberGymでは、3.5 Flash Cyberに加え、大幅に規模の大きいフロンティアモデルも上回ったとされています。
さらにGoogleは、CyberGymがC/C++のコードベースに限られる点を踏まえ、20のプログラミング言語にまたがる複雑なコードベースを対象とした社内ベンチマークでも評価を行い、成功率が70%を超えたと述べています。修正面では、Collinearが運営する外部ベンチマーク CWE-Bench でpass@1が47.2%となり、首位のフロンティアモデルの47.8%に迫りながら、はるかに低コストでパレートフロンティア上に位置すると説明されています。
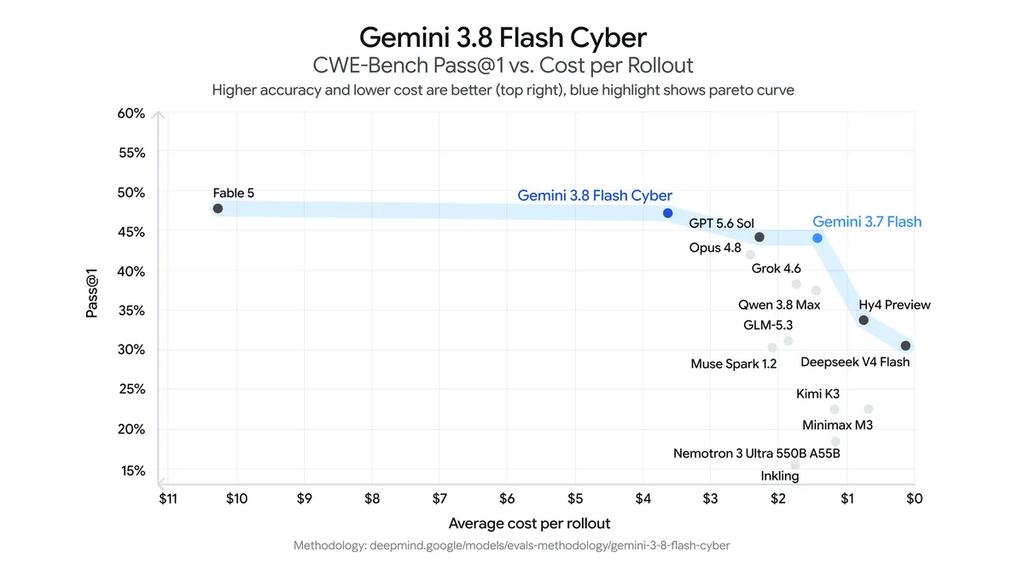
パレートフロンティア上にあるという表現は、絶対的な精度で首位ではないものの、精度とコストの組み合わせで他に劣らない位置にあるという意味だと考えられます。脆弱性調査は探索を何度も繰り返す作業になりやすく、1回あたりのコストの低さが試行回数の多さに直結すると言えます。
社内での適用結果も公開されています。Chromeのセキュリティチームでは、はるかに規模の大きい最良の商用モデルと比べて2.6倍の正しいパッチが生成されました。Wizは、社内のペネトレーションテスト用ベンチマークで再現率が7.5〜9.7ポイント高く、コストは2.3〜5.2倍低かったと報告しています。GoogleのCloud脆弱性研究チームは、通常であれば調査と発見に数か月を要する重大な基盤的脆弱性を2時間未満で発見したとのことです。
Googleは、攻撃側の能力である脆弱性の悪用よりも修正を当初から優先してきたと明言しています。同じ能力が攻撃にも防御にも使える領域だけに、提供先を絞る設計思想が前面に出ていると言えます。
安全対策と提供チャネル
3.8 Flashは、Frontier Safety Frameworkに沿って、化学・生物・放射性物質・核(CBRN)およびサイバー攻撃の領域での悪用に対する安全策を備えた状態で提供されます。一方の3.8 Flash Cyberは、サイバーセキュリティについてより緩和的な設定になっているため、包括的なサイバー能力を必要とする信頼できる防御側にのみ提供されます。加えてGoogleは、Gray Swanによる測定でプロンプトインジェクションへの堅牢性が大きく向上したとしています。
提供チャネルは幅広く用意されています。開発者はGoogle AntigravityやGoogle AI Studio経由のGemini API、Android Studio、UI生成のStitchから利用できます。企業向けにはGemini Enterprise、一般利用者向けにはGoogle AI ProおよびUltraの加入者を対象に、GeminiアプリやGoogle検索のAI Mode、Google Sheetsで提供されます。3.8 Flash Cyberについては、信頼できる政府機関や重要インフラ事業者、ソフトウェアメンテナーに優先的なアクセスを提供するFairwind Programを通じて申請する形になります。
まとめ
Gemini 3.8 Flashは価格を据え置いたまま推論とコーディングを強化し、Cyber版は防御用途に絞って提供されます。短い更新間隔と、能力ごとに提供先を分ける設計の両方が特徴だと思います。Gemini API側の機能面については、Managed Agentsの更新をまとめた記事もあわせてご覧いただければと思います。