はじめに
Google Researchが2026年5月27日、オンデバイスAIの性能改善に必要な集計データを収集しながらユーザーの個人データを完全に保護する、新しいプライベートアナリティクスソリューションを発表しました。本稿では、その技術的な仕組みとAndroid SafetyCoreへの適用事例を解説します。
参考記事
- タイトル: Private analytics via zero-trust aggregation
- 著者: Adrià Gascón(Google Research)、Mariana Raykova(Google Research)
- 発行元: Google Research Blog
- 発行日: 2026年5月27日
- URL: https://research.google/blog/private-analytics-via-zero-trust-aggregation/
関連記事
要点
- Googleは新しい暗号学的安全集計プロトコルとTEE(信頼実行環境)を組み合わせたゼロトラスト型プライベートアナリティクスを発表した
- 格子ベースの新暗号プロトコルにより、デバイスが「ワンショット」で一度だけメッセージを送信すれば集計が完結し、従来の複数ラウンド方式の課題を解消した
- 暗号層によって生データはサーバーのメモリ上でも一切復元されず、TEEの証明機能が処理の透明性を保証する
- 同技術はAndroid SafetyCoreに実際に導入され、ユーザーコンテンツをデバイス外に出さずに安全分類モデルの精度評価が可能になった
詳細解説
オンデバイスAIが抱えるデータ収集の難題
オンデバイスAIはユーザーデータをデバイス内で処理するため、プライバシー保護の観点で優れたアーキテクチャです。しかし開発チームにとっては別の課題が生じます。数百万台のスマートフォン上でモデルが「どう動いているか」を知らなければ、改善や品質管理ができないからです。
Google Researchによれば、把握が必要な情報には「特定地域で翻訳モデルが新しいスラングに対応できているか」「照明条件によって画像分類の精度が落ちていないか」「スマートリプライ機能の提案が無視されていないか」といった集計レベルの傾向が含まれます。こうした情報を個人データに触れることなく取得する仕組みが、プライベートアナリティクスの役割です。
これまでGoogleは連合分析(Federated Analytics)という手法を活用してきました。PixelのRecorderアプリやGboardなどに適用されていますが、安全集計プロトコルには「デバイスが複数ラウンドにわたってオンライン状態を維持しなければならない」という実運用上の制約がありました。
二つの保護手段とその限界
データ保護のアプローチとして、これまで二つの方向性が並行して発展してきました。一つはTEE(Trusted Execution Environment、信頼実行環境)を用いるハードウェアベースの手法、もう一つは数学的な証明に基づく暗号プロトコルです。
TEEはIntel TDXやAMD SEV-SNPに代表される技術で、プロセッサ内に「セキュアエンクレーブ」と呼ばれる保護領域を作り、OSが侵害されてもデータを保護します。さらに「アテステーション(証明)」という機能を通じ、エンクレーブ内で実行されているソフトウェアが意図通りの内容であることを暗号学的に検証できます。一方で、TEEにはサイドチャネル攻撃と呼ばれる脆弱性の発見が継続的に報告されており、ハードウェア保護だけに頼る設計にはリスクが残ります。
暗号プロトコルは数学的証明によって個人データの復元を不可能にする強力な手段ですが、前述の通り「複数ラウンドのインタラクション」が必要で、デバイスの長時間オンライン維持を要求する点が課題でした。
格子暗号による「ワンショット集計」の仕組み
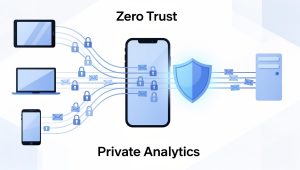
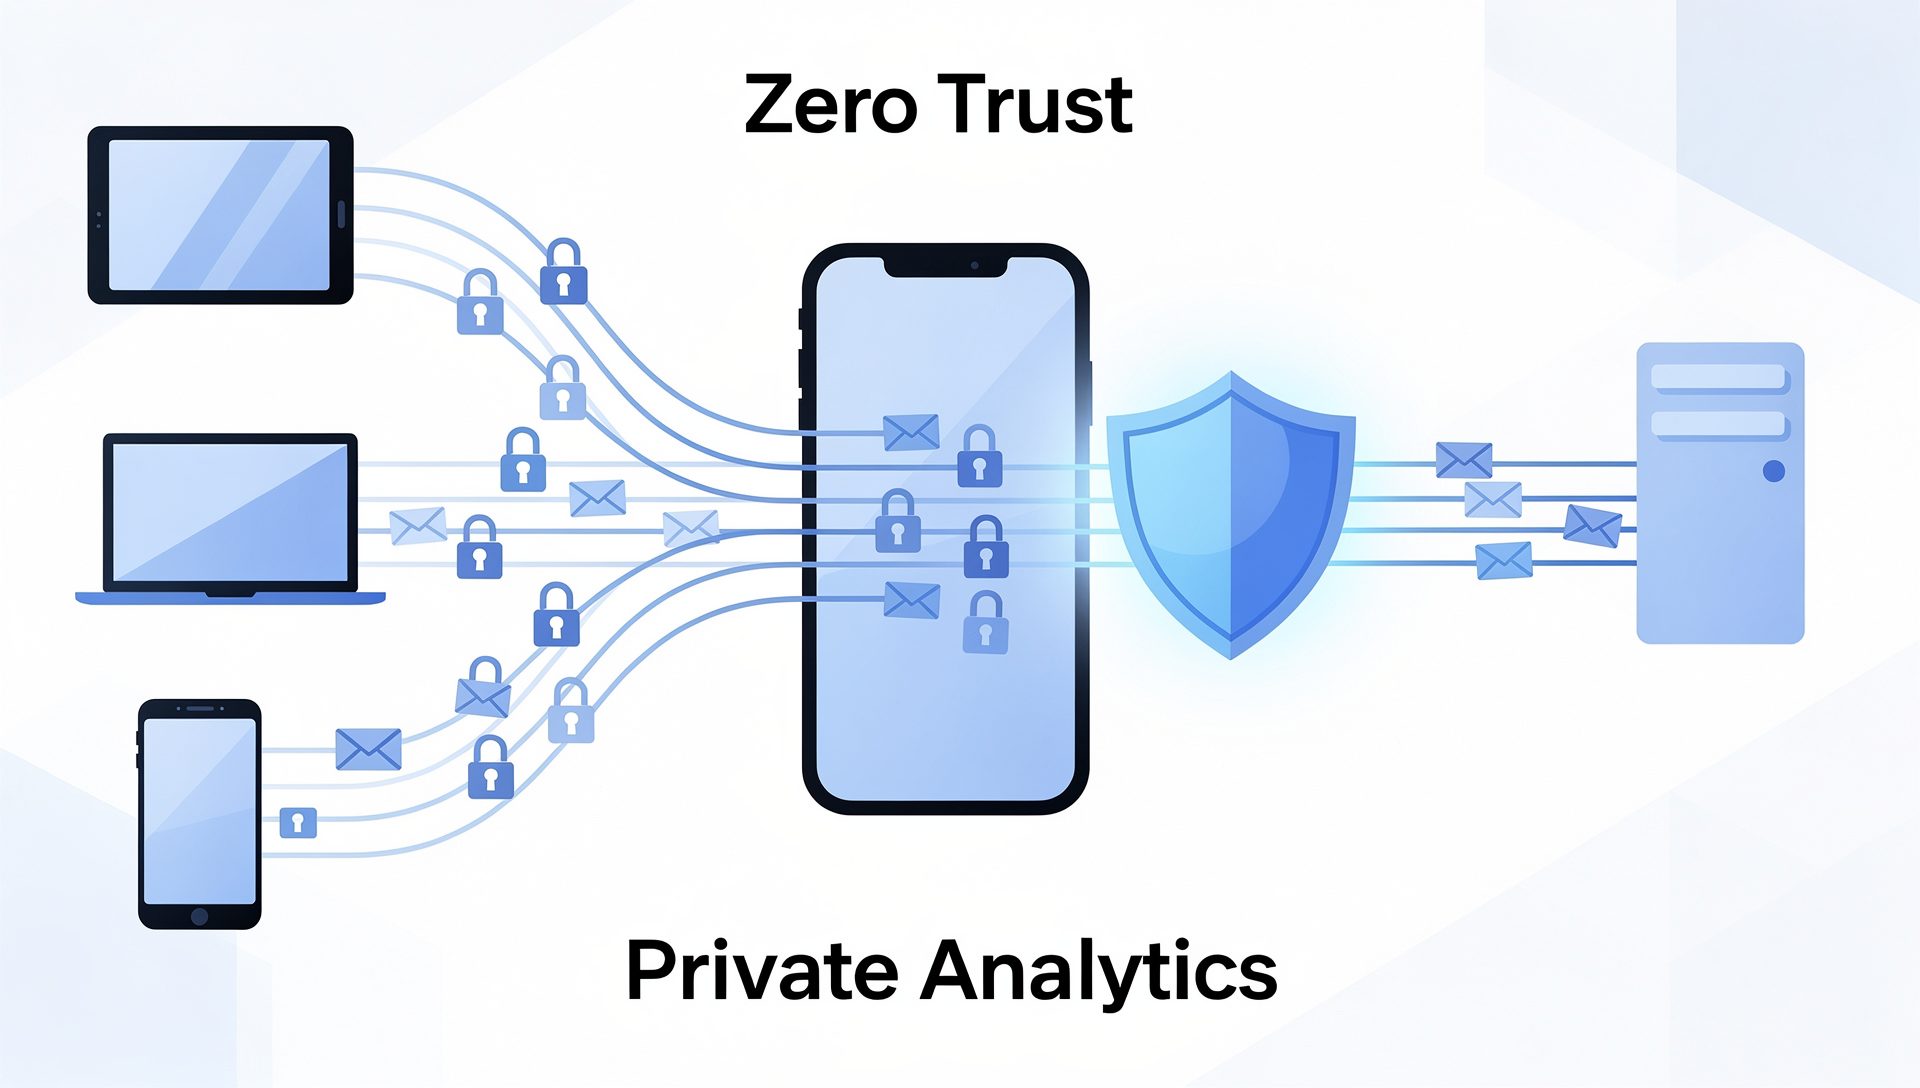
今回Googleが発表した新しい暗号プロトコルは、この二つのアプローチを組み合わせた多層防御アーキテクチャです。中核となるのは格子暗号(Lattice-based cryptography)を用いたプロトコルで、デバイスが一度だけメッセージを送信すれば集計が完結する「ワンショット」方式を実現しています。
このプロトコルは、クライアント(デバイス)がデータを暗号化した際に、暗号文を集計するとその下にある元のデータも同時に集計される仕組みを持っています。Googleによれば、集計値を復号するための鍵は複数のクライアントから構成された「小委員会」が分散して保持する設計で、いずれか一者が単独で個人データを復元することはできないとされています。
TEEとの統合においては、暗号層がサーバーメモリ上でも生データを保護するため、仮にTEEのセキュリティモデルが破られた場合でも個人データは保護されます。また、TEEのアテステーション機能により、公開されているコードが正確に実行されていることを全参加者が検証できる透明性も確保されます。
暗号学的な保護と物理的な保護を重ね合わせるこの設計は、どちらか一方の技術が破られても全体のセキュリティが崩れない「多層防御」の考え方に基づいており、ゼロトラスト原則の実践と言えます。
Android SafetyCoreへの実際の適用
Google ResearchはAndroid SafetyCoreチームと連携し、この技術を実際のプロダクトに導入したと報告しています。SafetyCoreはAndroid 9以降のデバイスに搭載されるGoogleのシステムサービスで、スパムや有害コンテンツの検出など、プライバシーを保ちながらオンデバイスで安全機能を提供する基盤です。
オンデバイス安全ツールの開発では、検出モデルがどの程度正確に機能しているかを継続的に把握し、検出閾値の調整やモデルの更新に役立てる必要があります。Googleによれば、今回の技術によって「真陽性率(True Positive Rate)」など安全モデルの有効性を示すメタデータを、ユーザーの実際のコンテンツをデバイス外に送ることなく集計できるようになったとされています。これにより、エンジニアは個人の通知内容や画像を一切参照せずとも、モデルの改善に必要な集計データを取得できます。
今後Googleはこのモデルで対応できる計算の種類を拡大していく方針とされています。
まとめ
Googleが発表した新しいプライベートアナリティクスは、格子暗号とTEEを組み合わせることで、従来の安全集計が持っていた利便性と安全性のトレードオフを一定程度解消した取り組みだと思います。オンデバイスAIの普及が進む中で、「モデル改善のためのデータ収集」と「ユーザープライバシーの保護」をどう両立するかは業界全体の課題です。差分プライバシーの関連技術については、Googleが以前発表したUraniaでも整理していますので、あわせてご参照いただければと思います。