はじめに
Anthropicが2026年10月13日、UberのCISO(最高情報セキュリティ責任者)フィリップ・マーティン氏へのインタビューを公開しました。本稿では、AIエージェントにも社員と同じ「内部脅威対策」が必要だとする同氏の考え方と、Uberの監視ツールとAnthropicの安全機能の組み合わせ方を解説します。
参考記事
- タイトル: Uber’s CISO on building an insider threat program for AI
- 著者: Anthropic
- 発行元: Claude(Anthropic)
- 発行日: 2026年10月13日
- URL: https://claude.com/ja/resources/articles/uber-s-ciso-on-building-an-insider-threat-program-for-ai
関連記事
要点
- UberのCISOマーティン氏は、AIエージェントにも社員向けと同様の内部脅威対策が必要だと述べている
- Uberはエージェントの挙動をリアルタイムに監視・制御する「ADR」をオープンソースで公開した
- AnthropicのEnterprise Frontier Safeguardsは、Uberのデータを許可なくAnthropicが参照できない形で安全策を提供する
- 同氏は今後の優先課題として、リアルタイムの検知・介入と、新たな振る舞いパターンの把握を挙げている
詳細解説
Uberのセキュリティチームとフロンティアモデル
Uberは1日4,000万件を超える乗車・配達注文を処理する、世界最大級のリアルタイム・マーケットプレイスを運営しています。マーティン氏は、Uberのデータと、実際にプラットフォームを使う乗客・ドライバー・配達員を守るチームを率いています。同チームはClaude Codeが登場する前からClaudeを脅威モデリング(システムに対してどんな攻撃や悪用が起こりうるかを洗い出す作業)に使っており、当初は必要な文脈を人手で集めていました。現在はClaude Fableが、コードや設計文書、チケット履歴から自ら文脈を集めるようになったといいます。
同氏によれば、従来のモデルとの最大の違いは、長い時間軸にわたって多くの文脈を取り込み、その結果として具体的な出力を返せる点にあります。サービスのセキュリティレビューや脅威モデリングでは、コードそのもの、設計文書、Jiraのチケット、そのサービスが何をし、何と連携しているかという経緯まで、モデルに読ませられるようになりました。
さらに同氏は、近い将来、サービスごとにそのサービスを深く理解したエージェントが付き、本番環境でサービス同士が通信するのと同じように、エージェント同士が「これが自分の脅威モデルだ」「データはここから来る」と対話する姿を思い描いています。こうしたエージェントのチームが、有効性を次の段階へ引き上げると見ています。本稿としては、セキュリティレビューの質が「どれだけ文脈を集められるか」に左右されるという指摘は、規模の小さな組織にも当てはまる論点だと受け止めています。
Enterprise Frontier Safeguardsが重要だった理由
マーティン氏は、AnthropicとUberは文脈こそ違え、安全への強いこだわりを共有していると述べています。Anthropicはフロンティアモデルの悪用を防ぎたい一方、Uberは顧客データ、営業秘密、その他の独自情報を守る必要があります。Enterprise Frontier Safeguardsはこの両立を可能にするもので、安全策は機能しつつも、Uberの許可なくAnthropicがデータにアクセスすることはない仕組みだと説明しています。
同氏は、この仕組みによって、データの管理権と、安全策が作動した後のリスク低減や対応の判断をUber側が握れる点を評価しています。設計の説明を受けた際には、Uberのフィードバックが反映され、「主導権を渡してもらえた」と感じたとも語っています。
Enterprise Frontier Safeguardsは、ログを自社クラウドに置いたまま不正利用を検知するAnthropicの方式です。今回のインタビューは、その仕組みを実際に導入した側が、何を重視して採用したかを示す事例と読めます。
自社ツール「ADR」との組み合わせ
Uberは当初からAIの安全な展開に取り組んでおり、最近、AI Detection and Response(ADR)をオープンソースで公開しました。ADRは、Uberが展開するエージェントのハーネス(エージェントを動かす実行環境)からリアルタイムにテレメトリ(稼働状況のデータ)を収集し、その場で対処するためのツールです。ソースコードはGitHub(github.com/uber/ADR)で公開されています。
同氏によれば、ADRはAnthropicの安全策を補完する関係にあります。エージェントが想定の範囲を外れて動いたことを検知し、即座に対応するためのデータが充実し、自社で把握している状況とAnthropicの分類器の出力の両方を、従来のサイバーセキュリティと同様の検知環境に統合できるといいます。目的は、文脈を効果的に集め、できるだけ速く、確度の高い判断に至ることだとしています。
Uberが描くAIセキュリティの全体像は、次の3つで構成されています。
- LLMゲートウェイ: 境界を設け、社内でのAIの使われ方を制御する
- ADR: エージェントの実行環境でリアルタイムに監視・対処する
- Enterprise Frontier Safeguards: Anthropicの分類器の出力を、ADRのデータソースの一つとして取り込む(同氏の見通し)
モデル提供者側の安全策と利用企業側の監視を「どちらか」ではなく重ねて使う構成は、従来の多層防御(複数の対策を重ねてリスクを下げる考え方)をAIに当てはめたものと考えられます。
防御側が次に優先すべき2つのこと
AIシステムを守るうえで次に何を優先すべきかという問いに、マーティン氏は2点を挙げています。
- リアルタイムの検知と介入: ハーネスにプロンプトを入力する人間にできるだけ近い位置で、「それはやめておいたほうがよい」「このモデルが呼び出そうとしているツールや接続先は、おそらく望ましくない」と伝えられるようにすること
- 新たな振る舞いパターンの把握: モデルの挙動の傾向を観察し、可能だと知られていなかった新しい振る舞いを検知すること。多くの場合LLMの助けを借りてデータを分析し、見つけた振る舞いへの安全策をリアルタイム基盤に組み込む。制約を加えると新しい振る舞いが生まれるため、それもまた見つけていくという循環になる
2点目の「制約が新しい振る舞いを生む」という指摘は、一度ルールを作れば終わりではなく、監視と改善を継続的に回す必要があることを示していると思います。同氏がインタビューで「意図しない誤用」に強い関心を寄せているのも、悪意だけでなく、善意の利用者やエージェントの想定外の動きを捉えることを重視しているからだと読めます。
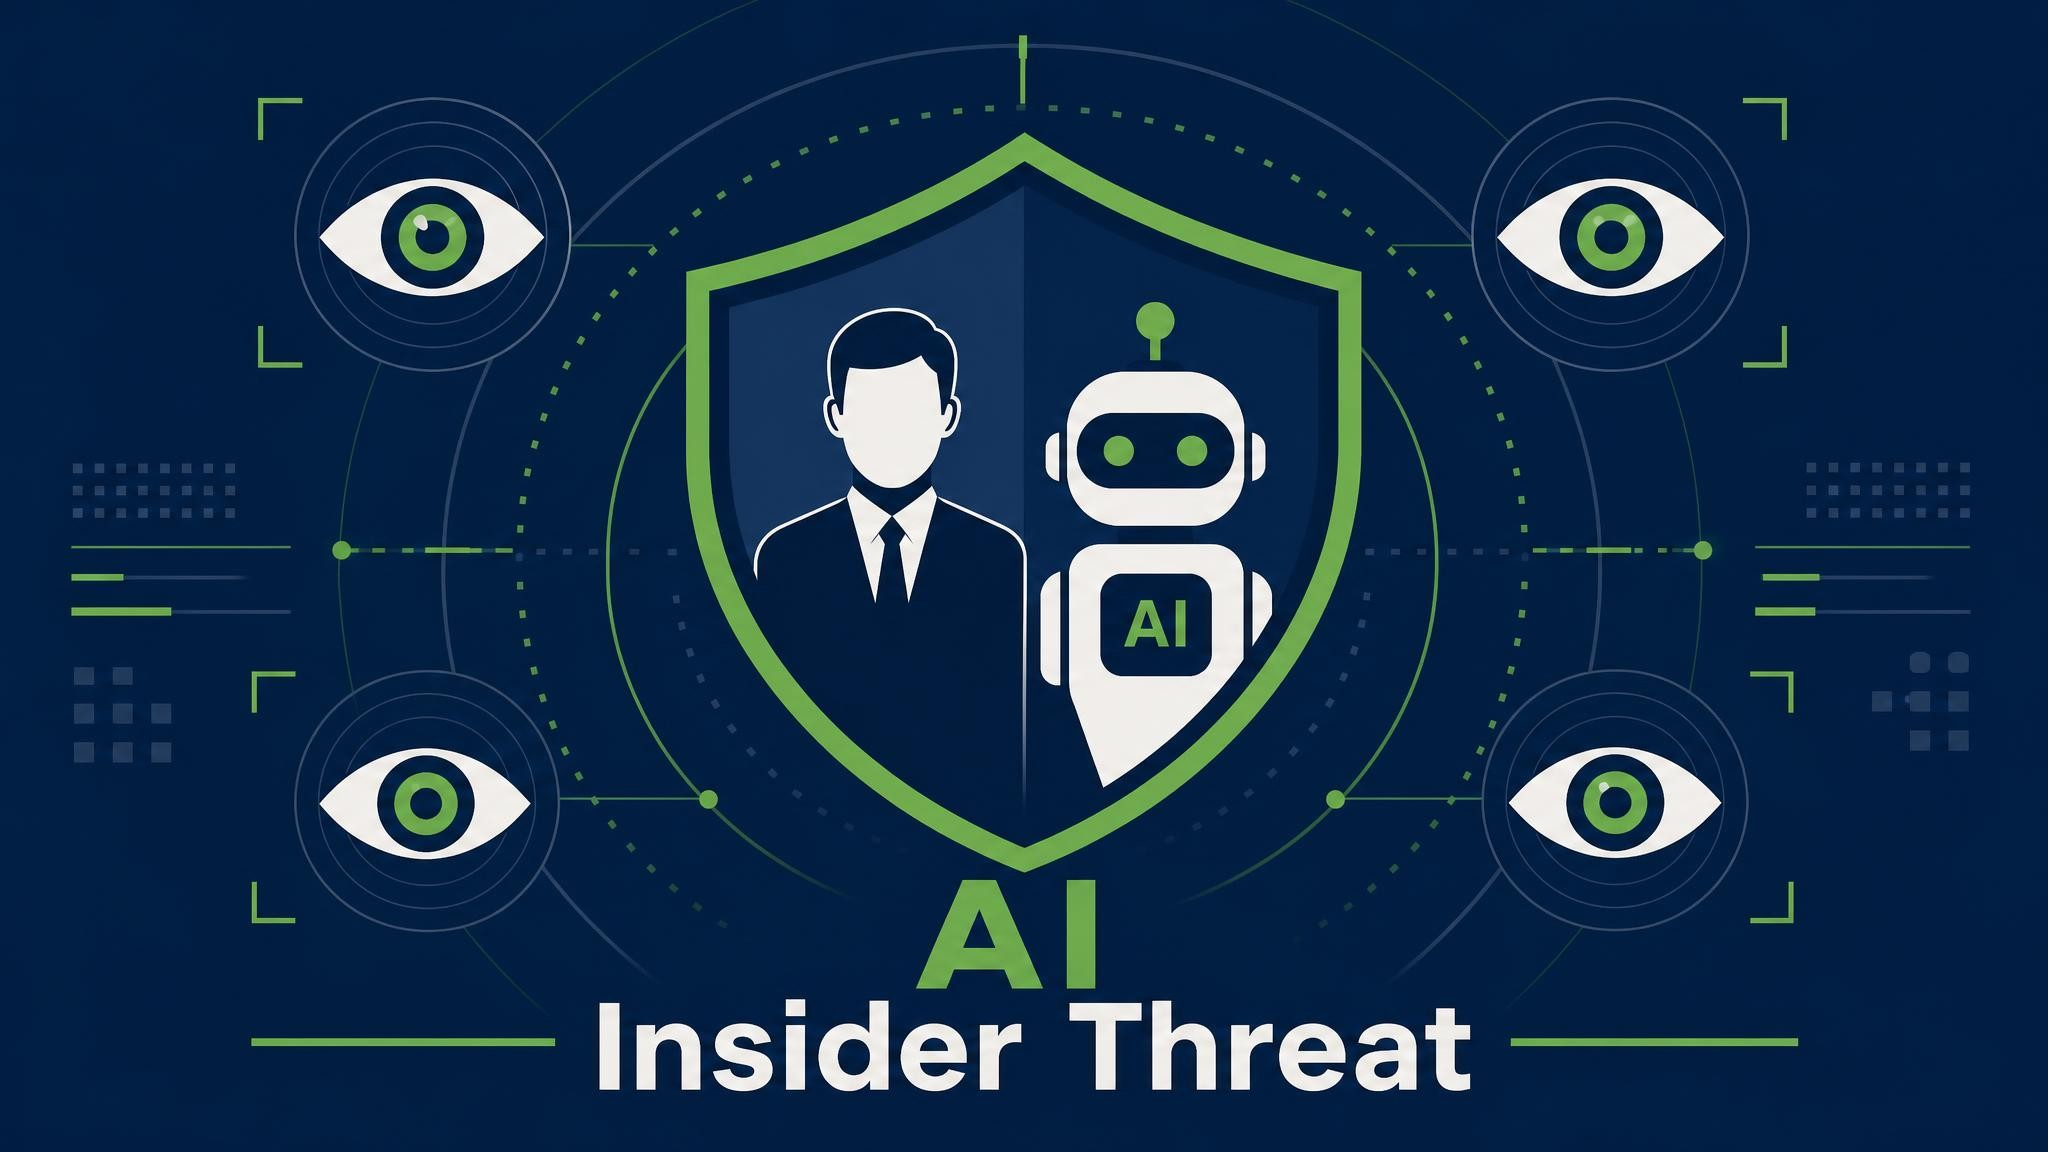
AIにも「内部脅威プログラム」を
監視に慎重なリーダーへのメッセージとして、マーティン氏はまず、AIの導入は事業上の必須事項であり、望むと望まざるとにかかわらず進み、企業や人々に実際の利益をもたらすと述べています。同時に、害をもたらす可能性も現実にあり、モデルが高性能になり、より複雑で自律的な仕事を担うほど、その重みは増すとしています。
そのうえで同氏は、どの企業もすでに社員を対象とした内部脅威プログラム(内部不正や情報漏えいを防ぐための監視・管理の仕組み)を運用しており、それに異論を唱える人はいないと指摘します。人は理由はさまざまでも、時に役割の範囲を外れて行動することがあると分かっているからこそ、負担の大きいデータ保持や、本来なら監視したくないものの監視も受け入れているといいます。フロンティアモデルも同じリスクを持ち込み、想定した制約の外で行動するよう指示される可能性があるため、AIにも同等の仕組みが必要であり、それが安全な展開に欠かせないというのが同氏の結論です。
本稿としては、AIの監視を「新しい特別な負担」ではなく「既存の内部統制の延長」として位置づける説明は、経営層や現場の理解を得るうえで分かりやすい整理だと考えています。ただし、どこまで記録・監視するかは、利用者のプライバシーや現場の心理的負担とのバランスも問われるところで、各社が自社の事情に合わせて判断していくことになると思います。
まとめ
マーティン氏は、AIエージェントにも社員と同じ内部脅威対策を適用し、自社のADRとAnthropicの安全策を重ねて監視する設計を示しました。AI活用の拡大とともに、こうした監視の仕組みづくりも問われていくと思います。企業データの保護については、Claude Enterpriseの流出対策機能の解説もあわせてご覧ください。