はじめに
OpenAI Developersは2026年08月21日、ChatGPT、Codex Security、CLIを使い、脅威調査から検証済み修正まで進める流れを公開しました。本稿では、Pull Request、リポジトリ、既存の脆弱性台帳、CI、複数リポジトリをどう使い分けるかを解説します。
参考記事
メイン記事:
- タイトル: Scaling cyber defenders with Daybreak
- 著者: Mike Aiello
- 発行元: OpenAI Developers
- 発行日: 2026年08月21日
- URL: https://developers.openai.com/blog/scaling-cyber-defenders-with-daybreak
関連情報:
- タイトル: Daybreak | OpenAI for cybersecurity
- 著者: OpenAI
- 発行元: OpenAI
- 発行日: 2026年06月25日
- URL: https://openai.com/daybreak/
関連記事
要点
- Daybreakは単一製品ではなく、ChatGPT、Codex Security Review、Security plugin・workbench、cloud、CLI・SDK、Trusted Accessをつなぐ防御者向けの枠組みである。
- Pull Requestのレビュー、リポジトリ全体の走査、既存アラートの再検証、修正と回帰テスト、CI、複数リポジトリの一括走査を用途別に選べる枠組みである。
- Codex Security cloudは3,000万超のコミット、3万超のコードベースを分析したとOpenAIが報告したサービスである。
- AIの指摘は開始点であり、根拠、攻撃経路、対象範囲、修正差分、回帰テストを人間が確認する必要がある仕組みである。
- ローカル走査はOS権限で実行されるため、認証情報の隔離と非公開出力先が必要である。
詳細解説
Daybreakは発見から修正までの連続した流れ
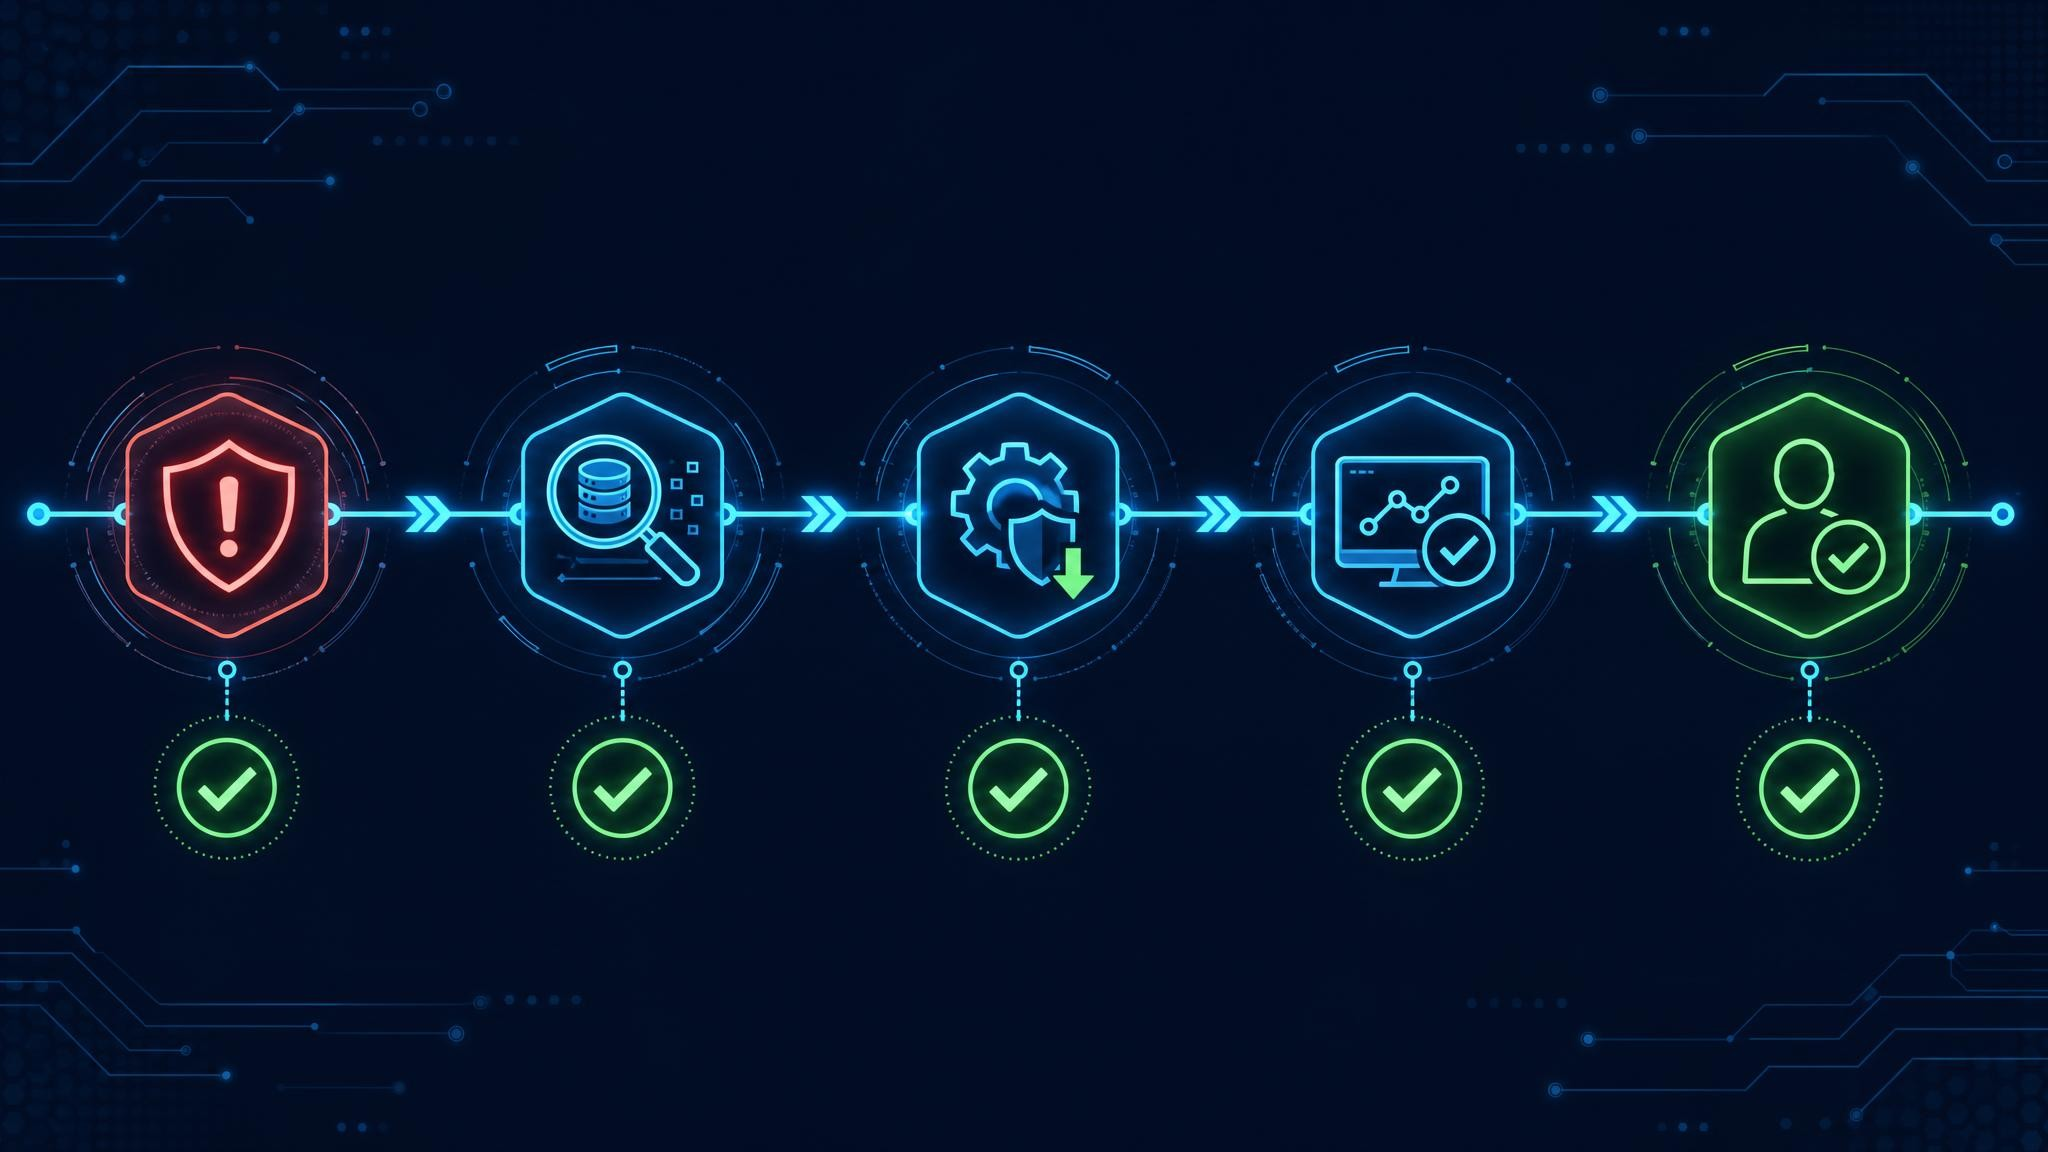
セキュリティ運用では、アラートを見つけるだけでは不十分です。自社ソフトウェアへ本当に影響するかを確認し、再現可能な証拠を集め、安全な修正を作り、回帰がないかを検証する必要があります。Daybreakは、モデル、セキュリティ製品、責任あるアクセス、外部の防御エコシステムをつなぎ、この一連の流れを支援します。
OpenAIは、Codex Security cloudが3,000万件を超えるコミットと3万件を超えるコードベースを分析したと説明しています。ただし、分析件数は検出精度や修正成功率そのものではありません。自社では、真陽性、誤検出、修正時間、再発率を継続して測る必要があります。
最初の調査はChatGPTから始められる
ログの抜粋、脆弱性アドバイザリ、インシデント時系列が既にある場合、ChatGPTで不足している証拠、影響しそうなシステム、検出ルール、脅威モデル、修正案の比較を整理できます。経営層や非専門部署へ説明する文章へ変換する用途も挙げられています。
ここで得られるのは調査の仮説です。元ログ、製品バージョン、設定、ネットワーク境界を確認し、組織のデータ取扱規程に従います。リポジトリ、Pull Request、パッチを実際に調べる段階でCodex Securityへ移るのが記事の推奨です。
Pull Requestをマージ前に確認する
Codex Security ReviewはGitHubのPull Request上で、差分と関連するリポジトリ文脈を合わせて確認します。対象ワークスペースにリサーチプレビューの権限と接続済みリポジトリがある場合、コメントで次のように依頼できます。
@codex security review自動レビューはPull Request作成時、push時、通常のCodexコードレビュー時に設定できます。GitHubへ表示される指摘はPull Requestの可視性を引き継ぎます。詳細なSecurity Reportで深刻度、根拠、攻撃経路、検証内容、修正案を確認し、脅威モデルや固有のセキュリティ方針を文脈として与えます。
リポジトリ全体は標準走査から始める
Pull Requestより広い調査には、Codex Security pluginとworkbenchを使います。リポジトリ全体、コンポーネント、ブランチ、コミット、ローカル変更を対象にできます。初回や定期確認はstandard scan、重要システムや限定したディレクトリで繰り返し分析する場合はdeep scanが候補です。
workbenchでは走査段階、確認済みファイル、稼働中ワーカー、経過時間、トークン使用量を追跡できます。中断したdeep scanは完了済み部分を繰り返さずに再開でき、結果を比較し、受け入れた指摘から修正案へ進めます。大規模リポジトリは所有チームやサービス境界で最初の範囲を絞る方が扱いやすくなります。
既存の脆弱性台帳を再検証する
SARIF、GitHub code scanning、Dependabot、セキュリティアドバイザリ、JiraやLinearのチケットなど既存の指摘を取り込めます。Codex Securityは主張をコード経路へたどり、既存の防御を確認し、対応が必要、対象外、追加確認が必要のいずれかを説明します。
従来のSASTや依存関係スキャナーを置き換えるのではありません。決定論的スキャナーで広く発見し、リポジトリ固有の文脈で優先順位を付け、根拠が弱いものを追加検証する補完関係として使います。
指摘から検証済み修正へ進む
信頼できる指摘について、Codex Securityへ修正準備を依頼できます。安全かつ実行可能な場合、問題を再現し、範囲を絞ったパッチを生成し、元の問題を解消した証拠を示します。可能なら修正前に失敗し、修正後に成功する回帰テストも追加します。
安全に再現できない場合は、証明できていない点を記録します。修正の適用判断はエンジニアに残ります。差分が別の権限経路、互換性、性能へ影響しないかを確認し、テスト環境で検証してからマージします。
CLIでローカル走査を試す
オープンソースのCodex Security CLIとTypeScript SDKを使うと、ターミナル、CI、社内ツールへ組み込めます。パッケージは公開されていますが、走査の実行にはCodex Securityへのアクセスが必要です。最初の例は次の2コマンドです。
注意: 所有している、または明示的な許可を得たリポジトリだけを対象にし、実行前に認証情報と出力先を確認してください。
npx @openai/codex-security loginnpx @openai/codex-security scan .ローカル走査はOSの権限を使い、操作ごとの承認で止まりません。不要な認証情報を環境から外し、報告書はリポジトリ外の非公開ディレクトリへ保存します。報告にはソース抜粋や脆弱性の詳細が含まれるため、一般公開の成果物へ混ぜないようにします。
CIと複数リポジトリへ広げる
単一リポジトリで有用性を確認した後、GitHub ActionsやGitLab CI/CDへ組み込み、SARIF出力や深刻度しきい値によるチェックを設定できます。TypeScript SDKでは進捗、キャンセル、費用制御を社内アプリへ組み込めます。
複数リポジトリはCSVの台帳から一括走査できます。記事の例は次の形式です。
npx @openai/codex-security bulk-scan repositories.csv
\--output-dir /path/outside/repositories/security-portfolio
\--workers 4 --max-attempts 3
キャンペーンはリポジトリごとに進捗と結果を分離し、中断再開、並列数、再試行、共有の設計資料、推論強度、走査深度、推定費用上限を設定できます。推定上限は厳密な課金上限ではないため、実利用量を監視します。
権限と対象範囲を作業に合わせる
一般的な防御作業はChatGPTとCodex Securityから始められます。承認済み防御者向けのDaybreak Blueは脆弱性の優先付け、マルウェア分析、検出設計、調査、パッチ検証を対象とします。Daybreak Redは高度な脆弱性研究、管理された悪用検証、レッドチーミングなど狭い用途で、別の承認と安全策が必要です。
対象システムと許可する行為を明記し、最小権限、隔離環境、人間の確認を維持します。高度なモデルへアクセスできることと、社内環境が安全に設定されていることは別です。所有している、または明示的な許可を得たコードだけを走査します。
まとめ
Daybreakの実務的な価値は、アラートを増やすことではなく、影響の確認、証拠、修正差分、回帰テスト、人間の承認を一つの流れにすることです。まず既存の仕事がある場所から始め、標準走査で基準を作り、必要な範囲だけdeep scan、CI、複数リポジトリへ広げる方法が現実的です。